GDPR
De General Data Protection Regulation, of in het Nederlands de Algemene Verordening Gegevensbescherming (AVG), is een Europese verordening om de privacy van personen in de EU te beschermen, ook wanneer hun gegevens door bedrijven buiten Europa verwerkt worden. Ze werd goedgekeurd in 2016 en is van toepassing sinds 25 mei 2018. Of zoals de site gdpr.eu het beschrijft: “the toughest privacy and security law in the world” (wat ook effectief zo is: het is een van de weinige wetten die erin slaagt om haar regels wereldwijd af te dwingen).
Omdat het een verordening is, geldt de GDPR rechtstreeks in elke lidstaat: België moest ze niet eerst zelf omzetten in een eigen wet. Dat is een belangrijk verschil met NIS2, die je in het volgende subhoofdstuk ziet.
De wet zelf bestaat uit 99 verschillende artikels waarin de rechten, personen en verplichtingen van bedrijven die onder de verordening vallen, worden uitgelegd. Iedere organisatie (bedrijven, maar ook overheden en verenigingen) met een vestiging in de EU, of die persoonsgegevens verwerkt van mensen die zich in de EU bevinden, dient zich aan deze wet te houden, eender waar die organisatie zelf zit. Let op: het gaat dus niet om je nationaliteit. Een Amerikaanse toerist die in Gent een hotel boekt, valt eronder. Een Belg die vanuit New York een Amerikaanse dienst gebruikt, meestal niet. Wie zich niet aan de wet houdt, riskeert een boete. GDPR gaat dus niet over de verplichtingen van de personen, wel om die van de bedrijven, namelijk ter bescherming van personen.
We gaan in dit hoofdstuk enkel een high-level overzicht geven van GDPR opdat we niet verzanden in de taal der rechters en advocaten, het legalese.
Wat omvat GDPR?
Het recht om persoonlijke gegevens te wissen of het recht om vergeten te worden. GDPR laat je toe om een bedrijf dat ‘jou kent’ te verplichten alle, of specifieke, informatie over je te verwijderen. Als je dus vindt dat Google niet moet weten waar je huisadres is, dan heb je het recht Google te verplichten deze informatie te verwijderen. Dat recht is wel niet absoluut: een bedrijf mag gegevens bijhouden als een andere wet dat verplicht (denk aan facturen die voor de boekhouding bewaard moeten worden), of als het om bijvoorbeeld de vrijheid van meningsuiting gaat (een krantenarchief).
In juli 2020 legde de Belgische Gegevensbeschermingsautoriteit (GBA) Google Belgium een boete van 600.000 euro op, omdat het niet inging op de vraag van een Belgische burger om vergeten te worden. Het ging om zoekresultaten over een klacht van tien jaar oud, die intussen al lang geseponeerd was. Het was toen de hoogste boete die de GBA ooit had uitgedeeld.
Een ander belangrijk aspect van GDPR is het zogenaamde recht op overdraagbaarheid van gegevens. Voor GDPR bestond was het soms een helse opdracht om bijvoorbeeld van Internetprovider te veranderen. Iedere provider werkte met eigen dataformaten waarin de klantengegevens werden bewaard. Bij een overdracht moest dit dan altijd omgezet worden naar het formaat van de nieuwe provider. GDPR verplicht dat je je persoonsgegevens kan opvragen in een gestructureerde, gangbare en machineleesbare vorm, en dat je ze (waar dat technisch kan) rechtstreeks naar een ander bedrijf kan laten doorsturen. Hierdoor kan de data veel sneller in de database van de ontvanger geïntegreerd worden en zal jij als klant dus veel sneller de overstap kunnen maken zonder alle bijhorende administratieve rompslomp en vertragingen.
De voorganger van de GDPR was de DPD (Data Protection Directive) uit 1995. Dit was een Europese richtlijn, geen verordening: ieder land moest ze zelf omzetten in eigen wetgeving, met telkens net andere regels (en boetes) als gevolg. Het was een stap in de goede richting maar ging nog niet ver genoeg. GDPR heeft ervoor gezorgd dat individuele burgers geen speelbal meer zijn van de grote bedrijven die de data van burgers als het nieuwe goud verzamelen en ermee doen wat ze zelf willen.
Als derde belangrijke aspect moet een bedrijf gegevens die het niet (meer) nodig heeft, ook effectief wissen: het mag persoonsgegevens niet langer bewaren dan nodig. Dat heet opslagbeperking, en er moeten dus duidelijke afspraken zijn over hoe lang data bewaard wordt.
Hoe beschermt GDPR mij als burger?
Zoals je uit voorgaande 3 aspecten al merkt staat de (Europese) burger voorop, niet het bedrijf. GDPR is er om de burger te beschermen tegen de bedrijven die data van hen verzamelen. Het stopt echter niet bij deze 3 aspecten. Volgende rechten worden door GDPR beschermd en zijn minstens even belangrijk:
- Recht op inzage (transparantie): je hebt het recht om te weten welke data een bedrijf over jou heeft.
- Recht op rectificatie: je hebt het recht om foute data te laten corrigeren.
- Recht op beperking van verwerking: je hebt het recht om te eisen dat een bedrijf (tijdelijk) stopt met het verwerken van jouw data, bijvoorbeeld zolang onderzocht wordt of die data wel klopt.
- Recht op verzet: je hebt het recht om je te verzetten tegen het verwerken van je data (bijvoorbeeld voor direct marketing). Verzet je je tegen direct marketing, dan moet het bedrijf daar altijd mee stoppen. Bij andere verwerkingen mag het enkel doorgaan als het daar een dwingende reden voor heeft.
- Rechten rond geautomatiseerde besluitvorming: je hebt het recht om niet het onderwerp te zijn van een belangrijke beslissing die enkel door een computer genomen wordt (denk aan een lening die automatisch geweigerd wordt), en om te weten wanneer dat gebeurt.
- Recht op gegevensportabiliteit: het recht op overdraagbaarheid van hierboven. Je kan je data opvragen in een gestructureerde, gangbare en machineleesbare vorm, en ze laten doorsturen naar een ander bedrijf.
- Gegevensminimalisatie: eigenlijk eerder een principe dan een recht. Bedrijven mogen enkel de data verzamelen en bewaren die ze nodig hebben voor hun dienstverlening.
Wat beschermt GDPR?
De GDPR wet zorgt ervoor dat bedrijven veel bewuster met gebruikersdata omgaan. Ze kunnen namelijk verantwoordelijk gehouden worden indien gebruikersdata gestolen of gelekt wordt. De GDPR is een privacy-wetgeving in de eerste plaats: het wil de privacy van het individu beschermen. Twee begrippen staan daarbij centraal:
- Persoonsgegevens: alle gegevens waarmee je een persoon rechtstreeks of onrechtstreeks kan identificeren.
- Verwerking: zowat alles wat je met die gegevens kan doen: verzamelen, opslaan, raadplegen, doorsturen, wissen, …
Een bedrijf mag persoonsgegevens bovendien enkel verwerken als het daar een wettelijke grond voor heeft, bijvoorbeeld jouw toestemming, een contract (een webshop heeft je adres nodig om te kunnen leveren) of een wettelijke verplichting.
Volgende data valt onder de GDPR-wetgeving:
- Persoonlijke identificeerbare informatie: namen, adressen, geboortedatums en rijksregisternummers.
- Op Internet gebaseerde gegevens: zoals gebruikerslocatie, IP-adres en cookies.
Daarnaast zijn er bijzondere categorieën van persoonsgegevens die extra streng beschermd worden. Die mag je in principe niet verwerken, op enkele uitzonderingen na (bv. uitdrukkelijke toestemming):
- Gezondheids- en genetische gegevens.
- Biometrische gegevens (denk maar aan je irisscan of vingerafdruk).
- Raciale en/of etnische gegevens.
- Politieke meningen.
- Seksuele geaardheid.
Ook gegevens over strafrechtelijke veroordelingen krijgen een aparte, strenge behandeling.
Volgende flowchart van de universiteit van San Diego vat dit samen in twee vragen. Links: valt wat je doet onder de GDPR? Dat is zo als je organisatie een vestiging in de EU heeft, of als je goederen of diensten aanbiedt aan (of het gedrag volgt van) mensen in de EU, en je daarbij gegevens verwerkt van personen die je kan identificeren. Rechts: mag je die gegevens verwerken? Enkel met een wettelijke grond, en bij bijzondere categorieën, kinderen of strafrechtelijke gegevens gelden extra voorwaarden. “Contact Privacy” verwijst naar de privacydienst van de universiteit. In jouw organisatie is dat de privacyverantwoordelijke of de Data Protection Officer (DPO).
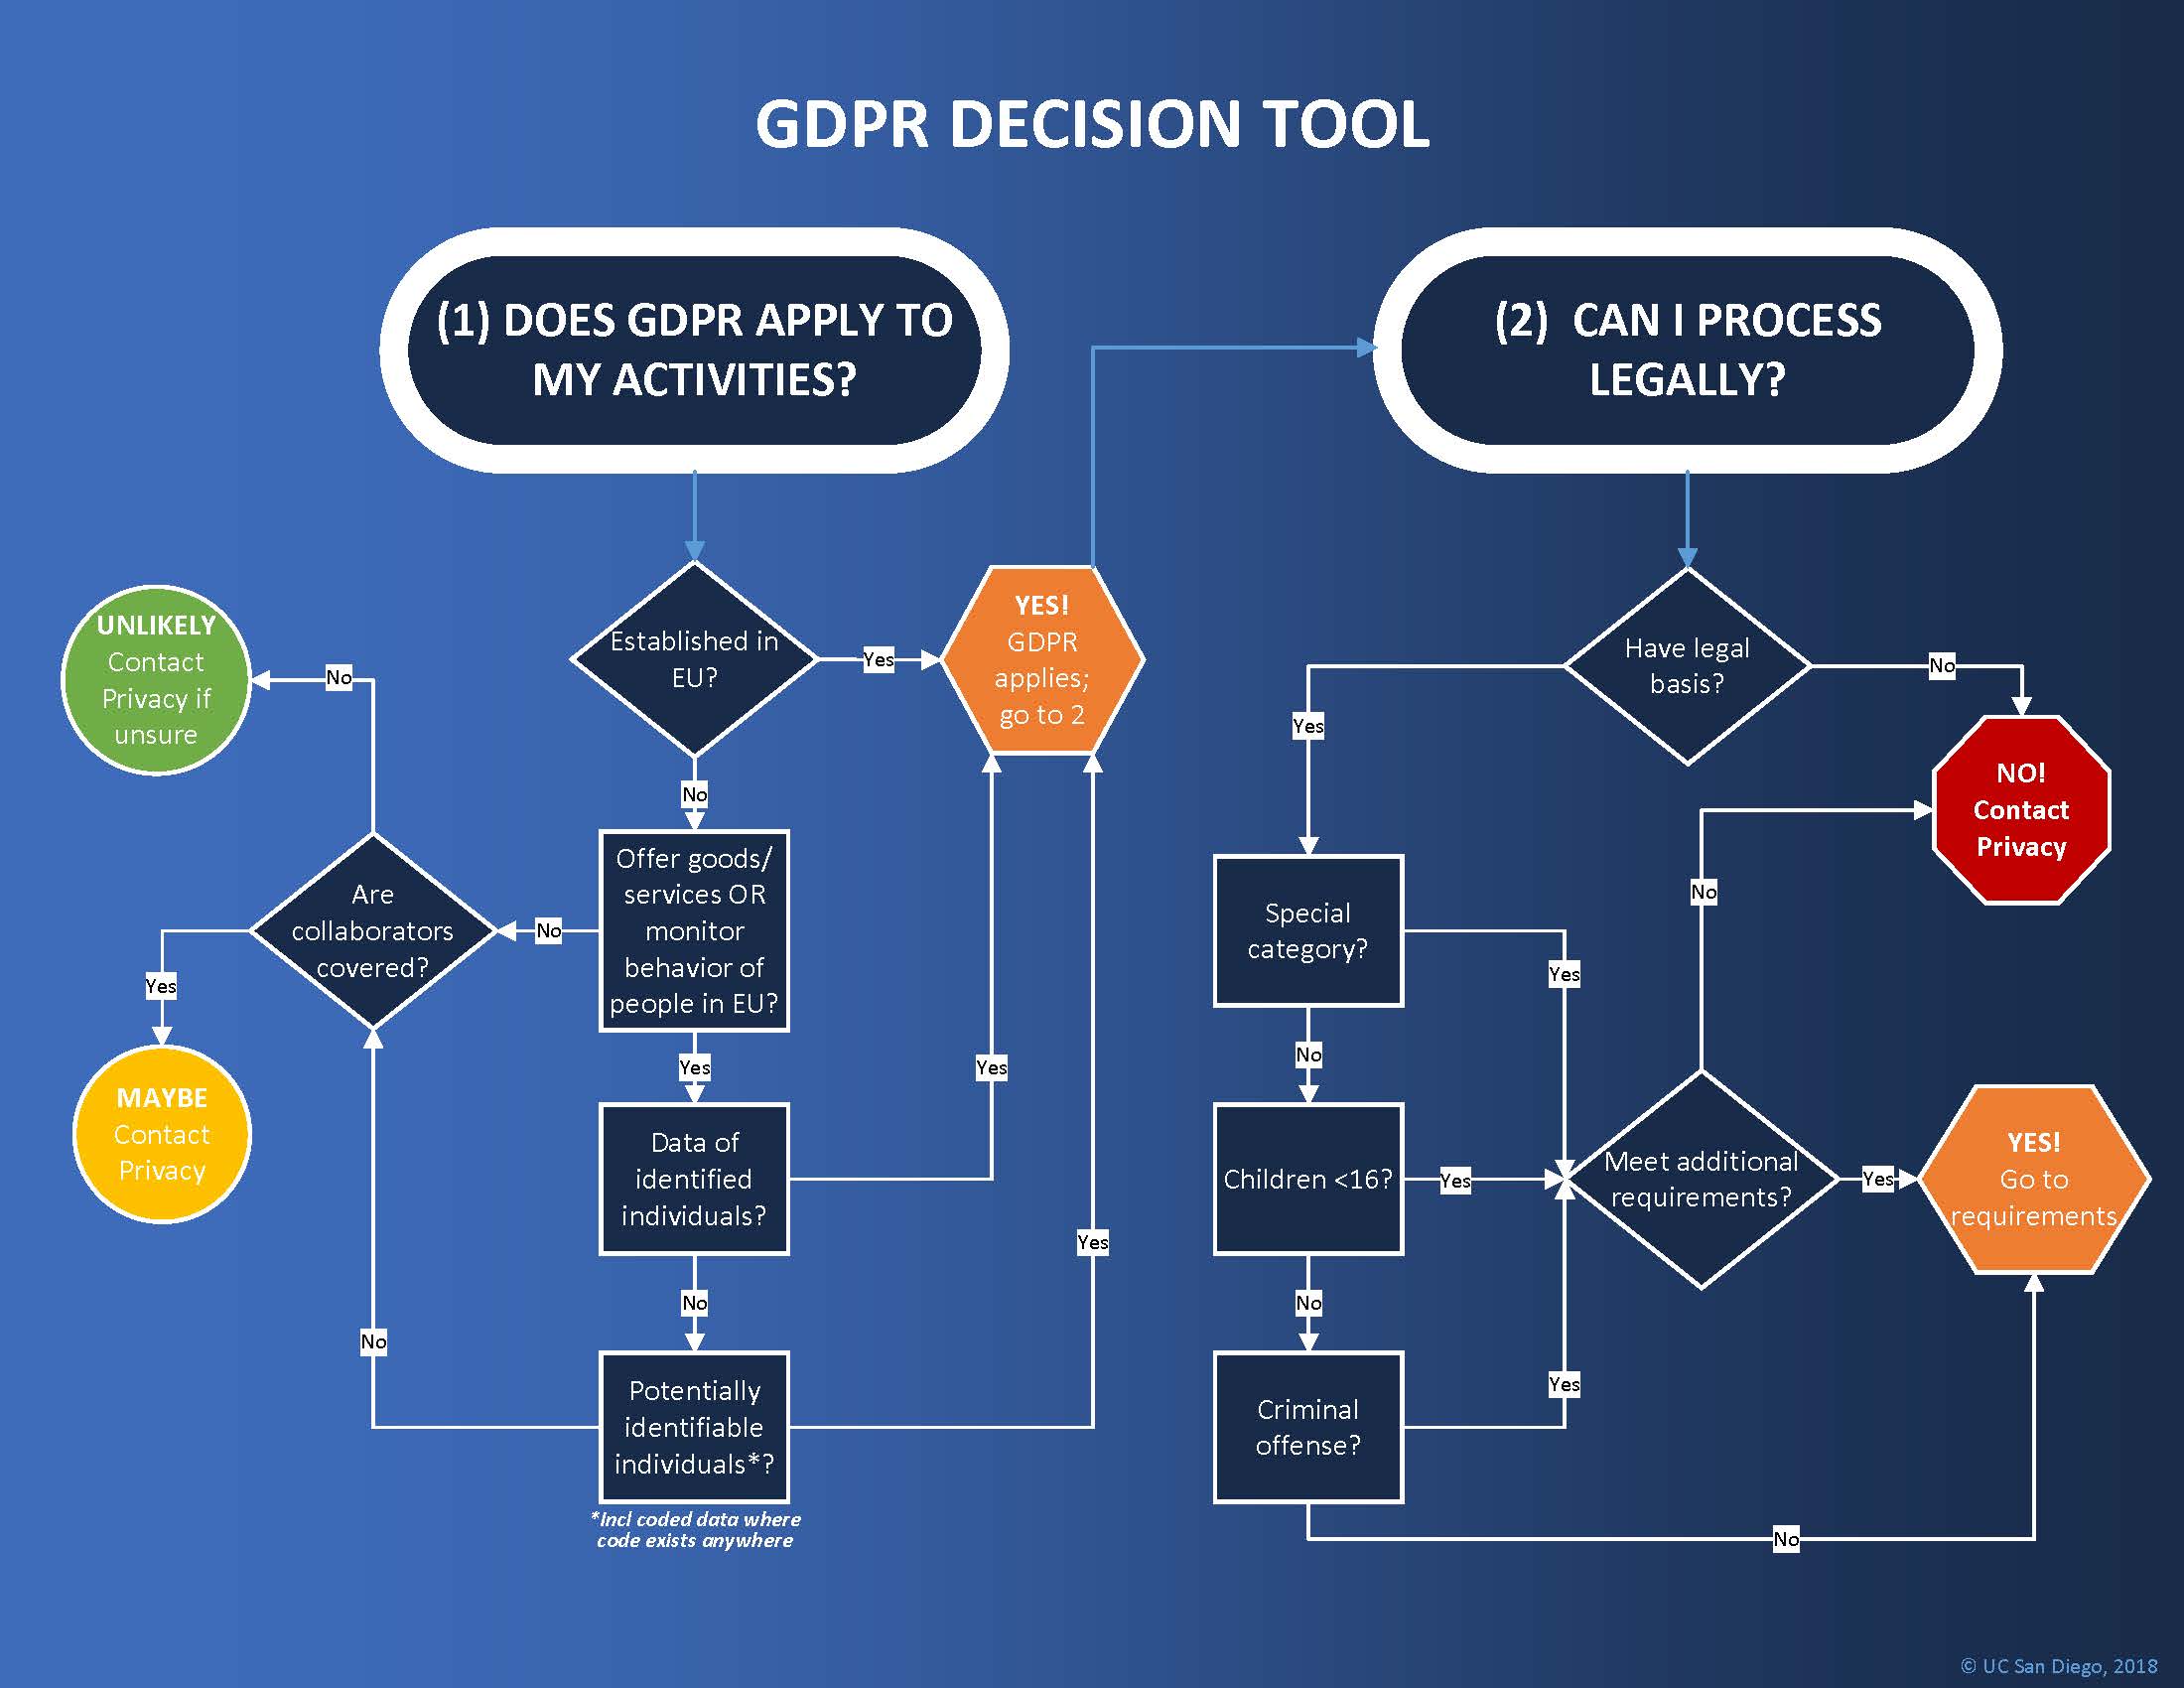
De grens van 16 jaar in de flowchart is de standaard uit de GDPR: jonger dan dat, dan moeten de ouders toestemming geven voor een online dienst. Lidstaten mogen die grens verlagen tot 13 jaar, en België deed dat ook. Een Belgische 13-jarige mag dus zelf toestemming geven om zich bij een sociaal netwerk in te schrijven.
Persoonlijke data buiten de EU
Binnen de EU (en de EER, dus ook Noorwegen, IJsland en Liechtenstein) gelden overal dezelfde GDPR-regels, en mag data dus vrij rondreizen. Zodra persoonsgegevens de EU verlaten, verandert dat. Denk aan een Belgische webshop die z’n klantenbestand bij een Amerikaanse cloudprovider bewaart, een nieuwsbrief verstuurt via een Amerikaanse mailingdienst, of een helpdesk in India die je klantendatabase mag inkijken. Ook dat laatste telt als doorgifte: de data hoeft niet fysiek te verhuizen, toegang vanop afstand volstaat. Dat was net het probleem bij TikTok (zie de boetes verderop).
De regel is eenvoudig: de bescherming moet met de data mee reizen. De GDPR voorziet daarvoor drie routes:
- Adequaatheidsbesluit: de Europese Commissie heeft beslist dat het land een gelijkwaardig beschermingsniveau biedt. Dan mag de data er even vrij naartoe als naar een andere lidstaat. Voorbeelden zijn Zwitserland, het Verenigd Koninkrijk, Japan, Zuid-Korea, Canada, Israël, Nieuw-Zeeland en sinds januari 2026 ook Brazilië.
- Passende waarborgen: is er geen adequaatheidsbesluit, dan moeten de verzender en de ontvanger de bescherming zelf regelen. Meestal gebeurt dat met standaardcontractbepalingen (Standard Contractual Clauses, SCC’s): kant-en-klare contractteksten van de Europese Commissie waarin de ontvanger belooft de GDPR-regels te volgen. Grote multinationals kunnen ook eigen, door een toezichthouder goedgekeurde regels (Binding Corporate Rules) gebruiken voor doorgifte binnen hun eigen groep. Sinds 2020 volstaat zo’n contract niet meer op zich: het bedrijf moet ook nagaan of de wetten in het land van bestemming (bv. de toegang van inlichtingendiensten) die beloftes niet onderuit halen.
- Uitzonderingen: voor een occasionele doorgifte mag het ook zonder de vorige twee, bijvoorbeeld met je uitdrukkelijke toestemming, of omdat het nodig is om een contract uit te voeren (je boekt een hotel in Thailand, dus moet je naam naar dat hotel). Structureel je hele klantenbestand naar het buitenland sturen, kan op die manier niet.
Het pingpongspel met de VS
Het lastigste land is ironisch genoeg het land waar de meeste clouddiensten vandaan komen: de Verenigde Staten. Daar mogen inlichtingendiensten op grote schaal data van niet-Amerikanen opvragen bij Amerikaanse bedrijven, iets wat na de onthullingen van Edward Snowden in 2013 pijnlijk duidelijk werd. De Oostenrijkse jurist en privacyactivist Max Schrems diende daarop een klacht in tegen Facebook, en dat leidde tot een heus pingpongspel:
| Jaar | Wat gebeurde er? |
|---|---|
| 2000 | Safe Harbor: eerste regeling om data vrij naar de VS te sturen. |
| 2015 | Het Europees Hof van Justitie verklaart Safe Harbor ongeldig (Schrems I). |
| 2016 | Opvolger Privacy Shield. |
| 2020 | Ook Privacy Shield sneuvelt bij het Hof (Schrems II). Sindsdien moet je bij standaardcontractbepalingen ook het land van bestemming beoordelen. |
| 2023 | Nieuw adequaatheidsbesluit: het EU-US Data Privacy Framework. Het geldt enkel voor Amerikaanse bedrijven die zich daarvoor laten certificeren. |
| 2025 | Het Gerecht van de EU wijst een klacht tegen het Data Privacy Framework af. De indiener ging in beroep bij het Hof van Justitie. |
In 2026 is dat beroep nog niet beslist. Wie als bedrijf data naar de VS stuurt, houdt er dus best rekening mee dat het Data Privacy Framework hetzelfde lot kan ondergaan als z’n twee voorgangers. Daarom stappen sommige organisaties over naar Europese clouddiensten, of kiezen ze bij Amerikaanse providers bewust voor datacenters in de EU.
De recordboete van 1,2 miljard euro die Meta in 2023 kreeg (zie Boetes) ging net hierover. Meta bleef na Schrems II gegevens van Europese Facebook-gebruikers naar de VS sturen op basis van standaardcontractbepalingen, terwijl die de Amerikaanse inlichtingendiensten niet konden tegenhouden.
Meldplicht datalekken
Organisaties die onder de GDPR-wetgeving vallen (zie hoger: ongeacht hun locatie in de wereld) hebben een meldplicht indien zij een datalek hebben.
Onder een datalek verstaan we “Een inbreuk op de beveiliging die per ongeluk, of op onrechtmatige wijze leidt tot de vernietiging, het verlies, de wijziging of de ongeoorloofde verstrekking van of de ongeoorloofde toegang tot doorgezonden, opgeslagen of anderszins verwerkte persoonsgegevens.”
Van zodra het bedrijf weet heeft van een datalek dient het dit te melden:
- Aan de toezichthoudende autoriteit: ieder land heeft z’n eigen autoriteit en in België is dat de Gegevensbeschermingsautoriteit (GBA), de opvolger van de vroegere Commissie voor de Bescherming van de Persoonlijke Levenssfeer (CBPL of “privacycommissie”). De GBA zal iedere datalek case-by-case beoordelen om te zien of het bedrijf een GDPR-overtreding heeft begaan of niet. Dit moet zonder onredelijke vertraging en zo mogelijk binnen de 72 uur na ontdekking van het datalek gebeuren. Enkel als het lek waarschijnlijk geen risico inhoudt voor de betrokken personen, hoeft het niet gemeld te worden (maar dan moet het bedrijf het wel intern documenteren).
- Aan ieder individu waar de data betrekking op had: als het lek een hoog risico inhoudt voor de betrokken personen, dan moeten zij ook zonder onredelijke vertraging op de hoogte gebracht worden.
Merk op dat tegenwoordig een datalek zelden zo snel wordt ontdekt, dat beseft de GDPR ook. Daarom is de regel dat 72 uur ingaan vanaf het moment dat het bedrijf weet heeft van het datalek. Het is dus perfect mogelijk dat het datalek reeds maanden eerder plaatsvond maar dat het bedrijf het nu pas ontdekt. Heeft het bedrijf binnen die 72 uur nog niet alle informatie, dan mag het de melding in stappen aanvullen.
Europa heeft in november 2025 in het zogenaamde Digital Omnibus-pakket voorgesteld om de GDPR-meldplicht te versoepelen: enkel nog lekken met een hoog risico melden, binnen 96 uur, via één Europees meldpunt dat ook voor NIS2 dient. Dat is (in oktober 2026) nog maar een voorstel: tot nader order blijft de 72 uur gewoon gelden.
Uitzonderingen meldplicht individu
Bij een datalek zijn er enkele mogelijke uitzonderingen waarom het bedrijf niet noodzakelijk het individu op de hoogte moet stellen van het datalek:
- Indien het bedrijf kan aantonen dat de gestolen data zodanig beveiligd is dat deze onbruikbaar is. Als dus de data bijvoorbeeld geëncrypteerd is dan zou het bedrijf dit als argument kunnen gebruiken om de meldplicht te verzaken. Een kanttekening is hier natuurlijk op z’n plaats: er bestaat altijd nog de mogelijkheid dat de data finaal nog kan gedecrypteerd zal worden en er dus alsnog private gegevens in verkeerde handen komen.
- Stel dat het bedrijf de persoonlijke voorkeuren van de gebruikers in een database heeft staan en de identificeerbare persoonsgegevens in een andere. Als nu blijkt dat enkel de database met persoonlijke voorkeuren werd gehackt, dan kan deze data nooit gelinkt worden aan personen en is er dus ook geen sprake van een privacy schending.
Het is sowieso altijd een goede gewoonte om het adagio “don’t put all your eggs in one basket” te hanteren. Het is wijzer om de data over verschillende databases te bewaren. Zo voorkom je dat bij een datalek automatisch steeds alle data wordt gestolen.
Indien er een erg grote hoeveelheid mensen moeten ingelicht worden na een datalek, dan mag het bedrijf ook beslissen om in de plaats daarvan een publieke aankondiging te doen. Uiteraard zijn de bedrijven hier minder happig op omdat dit sowieso een PR-nachtmerrie is (iedere aankondiging van een datalek is dat trouwens).
Wat je als organisatie concreet moet doen wanneer het misloopt (en dat is meer dan enkel melden), lees je in het stuk over incident response.
Boetes
Als er uiteindelijk toch een inbreuk op de GDPR-wetgeving wordt vastgesteld dan zal er dus een boete opgelegd worden afhankelijk van de ernst van de inbreuk:
- Minder ernstige inbreuken: boete tot € 10 miljoen, of 2% van de wereldwijde jaaromzet van het bedrijf uit het voorgaande boekjaar, afhankelijk van welk bedrag hoger is.
- Meer ernstige inbreuken (inbreuken die ingaan tegen de principes van het recht op privacy en het recht om te worden vergeten, die de kern vormen van GDPR): boete van maximaal € 20 miljoen, of 4% van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is.
Of er een boete zal zijn en hoe groot deze dan is, is gebaseerd op een aantal criteria:
- Ernst en aard van de overtreding.
- Intentie: is het datalek het gevolg van een slordigheid of opzettelijk gebrek aan beveiliging?
- Schadebeperkende omstandigheden.
- Genomen voorzorgen.
- Geschiedenis van overtredingen.
- Medewerking: in hoeverre werkt het bedrijf mee met de toezichthoudende autoriteiten?
- Gegevenscategorie.
- Kennisgeving: heeft men zich aan de meldplicht gehouden?
- Certificering: heeft het bedrijf in het verleden reeds via een externe audit aangetoond aan de GDPR wetgeving te voldoen?
- Verzwarende of verzachtende factoren.
Merk dus op dat het schenden van de GDPR wetgeving niet automatisch in een boete resulteert. Als het bedrijf kan aantonen dat ze echt alles in het werk hebben gesteld om de data te bewaren zoals een voorzichtig en redelijk persoon betaamt (vroeger sprak men van “een goede huisvader”), dan kan het zijn dat er geen boete zal volgen.
Tussen mei 2018 en eind 2020 werd voor zo’n 272 miljoen euro aan GDPR-boetes uitgedeeld. Volgens de jaarlijkse telling van advocatenkantoor DLA Piper staat de teller begin 2026 op 7,1 miljard euro, waarvan ongeveer 1,2 miljard in 2025 alleen. In dezelfde periode steeg het aantal gemelde datalekken in Europa naar gemiddeld 443 per dag. De wet dient ondertussen ook als inspiratie wereldwijd wanneer landen nieuwe privacy-wetgevingen willen construeren.
In de lente van 2025 kreeg TikTok van de Ierse toezichthouder een boete van 530 miljoen euro opgelegd voor het overtreden van de GDPR-wetgeving. Het bedrijf kon bijvoorbeeld niet aantonen dat de data van de Europese gebruikers adequaat beveiligd werd wanneer die vanuit China kon worden ingekeken. We moeten er wel bij vertellen dat de boete gebaseerd is op de situatie voor 2023. Vermoedelijk én hopelijk heeft TikTok ondertussen zijn beveiliging op orde. Het record blijft voorlopig in handen van Meta, dat in 2023 een boete van 1,2 miljard euro kreeg voor het doorsturen van Europese data naar de VS.
Veelgestelde vragen
De theorie is één ding, maar de vragen die mensen in de praktijk stellen zijn meestal veel concreter. Hieronder een reeks vragen die bij de GBA en in de recente rechtspraak telkens terugkomen.
Is de GDPR intussen veranderd?
De tekst van de GDPR zelf is sinds 2018 niet gewijzigd. Wel kwamen er twee zaken bij:
- Een procedureverordening (Verordening (EU) 2025/2518), van toepassing vanaf 2 april 2027. Die verandert niets aan je rechten, maar regelt hoe toezichthouders samenwerken bij klachten tegen een bedrijf dat in meerdere landen actief is. Er komen vaste termijnen: een onderzoek moet binnen 15 maanden afgerond zijn (met maximaal 12 maanden verlenging voor complexe zaken), en wie klaagt krijgt het recht om gehoord te worden en de voorlopige bevindingen in te kijken.
- Het Digital Omnibus-pakket, dat je hierboven bij de meldplicht al tegenkwam. Naast de meldplicht wil het onder meer de definitie van persoonsgegevens aanpassen en de cookieregels vereenvoudigen. In oktober 2026 wordt daar nog over onderhandeld tussen het Europees Parlement en de lidstaten: niets daarvan is al wet.
Mag ik een camera ophangen die de straat filmt?
Nee. In België regelt de camerawet dit, naast de GDPR. Een openbare weg filmen mag enkel de overheid. Als particulier mag je je eigen eigendom filmen (je oprit, je voordeur), maar de camera mag niet gericht zijn op de straat of op het terrein van je buren.
Hangt de camera buiten, dan moet je:
- hem uiterlijk de dag voor je hem in gebruik neemt aangeven bij de politie via aangiftecamera.be,
- een pictogram ophangen dat aangeeft dat er gefilmd wordt,
- de beelden na maximaal één maand wissen, tenzij ze nodig zijn als bewijs van bijvoorbeeld een inbraak.
Een camera binnen in je eigen woning, enkel voor eigen gebruik, moet je niet aangeven. Een verborgen bewakingscamera is altijd verboden.
En de slimme deurbel? Een videofoon die enkel toont wie er aanbelt en niets opneemt, valt volgens de GBA noch onder de camerawet, noch onder de GDPR. Neemt hij wel beelden op (zoals de meeste slimme deurbellen die je via een app bekijkt), dan gelden de regels van hierboven.
Mag een winkel of fuifzaal mijn identiteitskaart inlezen of kopiëren?
Enkel als je daar zelf (vrij) toestemming voor geeft, of als een wet het verplicht. Dat laatste is bijvoorbeeld zo bij een bank of verzekeraar (antiwitwaswetgeving). Een fuifzaal of winkel heeft zo’n wettelijke verplichting meestal niet. Je mag dus weigeren, en daar mogen geen nadelige gevolgen aan vasthangen. Wil een winkel je eID elektronisch inlezen voor bijvoorbeeld een klantenkaart, dan moet er ook een alternatief zijn.
Daarnaast mag er nooit meer uitgelezen worden dan nodig. Moet een winkel bij de verkoop van alcohol je leeftijd controleren, dan volstaat je geboortedatum. Je naam bewaren van iedereen die alcohol koopt, noemt de GBA uitdrukkelijk disproportioneel. Je foto en je rijksregisternummer zijn extra beschermd: die mogen enkel gebruikt worden als een wet dat toelaat of na toelating van de minister.
Mag ik een foto van iemand online zetten?
Hier speelt het recht op afbeelding (portretrecht). Twee belangrijke regels:
- Toestemming om gefotografeerd te worden is niet hetzelfde als toestemming om die foto te verspreiden. Wie lacht voor jouw camera op een feestje, gaat daarmee nog niet akkoord dat de foto op Instagram belandt.
- Een foto buiten je besloten privékring delen (dus online, op een publiek profiel of een website) vraagt toestemming van wie erop staat. Uitzonderingen zijn er voor journalistiek of het algemeen belang.
Gaat het om kinderen, dan moeten beide ouders akkoord gaan, ook als je de foto enkel in een afgeschermde groep deelt. Foto’s die je puur privé bijhoudt (je eigen fotoalbum, de vakantiefoto’s op je laptop), vallen dan weer helemaal buiten de GDPR: de verordening geldt niet voor zuiver persoonlijk of huishoudelijk gebruik.
Hoe weet ik wat een bedrijf over mij bijhoudt?
Je stuurt een inzageverzoek naar het bedrijf (meestal naar het adres of de DPO die in de privacyverklaring staat). Dat is gratis. Het bedrijf moet binnen één maand antwoorden. Bij complexe of erg veel verzoeken mag het dat met twee maanden verlengen, maar dan moet het je dat wel binnen die eerste maand laten weten. De GBA heeft voor zo’n verzoek modelbrieven klaarstaan. Hou wel een kopie van je verzoek bij.
Antwoordt het bedrijf niet, of niet goed, dan kan je bij de GBA terecht. Die probeert eerst te bemiddelen, wat volgens de GBA zelf de snelste weg is. Lukt dat niet, dan kan je een formele klacht indienen, die tot een waarschuwing, een verbod op de verwerking of een boete kan leiden.
Gaat je klacht over een groot techbedrijf zoals Meta of TikTok, dan dien je ze nog steeds gewoon in bij de GBA. De zaak zelf wordt wel behandeld door de toezichthouder van het land waar dat bedrijf z’n Europese hoofdzetel heeft, voor de meeste techbedrijven is dat Ierland. Dat duurde in het verleden soms jaren, en daar moet de procedureverordening van 2027 net iets aan doen.
Misbruik je het inzagerecht, dan mag het bedrijf weigeren. In maart 2026 oordeelde het Europees Hof van Justitie in de zaak Brillen Rottler over een Oostenrijker die zich bij een opticien inschreef op een nieuwsbrief, dertien dagen later een inzageverzoek stuurde en daarna meer dan 1.000 euro schadevergoeding eiste. Hij deed dat systematisch bij allerlei bedrijven. Zelfs een eerste verzoek mag geweigerd worden als het enkel dient om een schadevergoeding los te krijgen. Het bedrijf moet dat misbruik dan wel kunnen aantonen.
Krijg ik een schadevergoeding als mijn gegevens gelekt worden?
Mogelijk wel. Artikel 82 van de GDPR geeft je recht op een vergoeding voor zowel materiële schade (je verliest geld) als immateriële schade (stress, angst, controleverlies). Het Hof van Justitie heeft daar de voorbije jaren een paar lijnen in getrokken:
- Een overtreding van de GDPR alleen is niet genoeg: je moet aantonen dat je effectief schade leed (Österreichische Post, 2023).
- Die schade moet niet ernstig zijn. Ook de angst dat je gelekte gegevens misbruikt zullen worden, kan volstaan (VB, 2023, na een hack bij de Bulgaarse belastingdienst).
- In januari 2025 moest de Europese Commissie zelf 400 euro betalen aan een Duitse burger. Die had zich op een website van de Commissie aangemeld via “Inloggen met Facebook”, waardoor onder meer z’n IP-adres zonder de nodige waarborgen naar de VS ging (Bindl).
Moet ik “meneer” of “mevrouw” kiezen om een treinticket te kopen?
Nee. De Franse vereniging Mousse trok naar de rechter omdat je bij de online ticketverkoop van de SNCF verplicht een aanspreektitel moest kiezen. Het Hof van Justitie gaf haar in januari 2025 gelijk: om een treinticket te verkopen heb je iemands geslacht niet nodig, en een aanspreektitel om je klant “beleefd” aan te spreken, is geen reden om die gegevens te verplichten. Het Hof baseerde zich daarvoor op het principe van gegevensminimalisatie.
Dit is er eentje om te onthouden als je zelf formulieren of databanken ontwerpt. Bij elk verplicht veld moet je je kunnen afvragen: waarvoor heb ik dit nodig? Is het antwoord “dat is altijd zo geweest” of “misschien ooit handig”, dan hoort het veld er niet (of niet verplicht) in.
Is gehashte of gepseudonimiseerde data nog persoonsgegevens?
Voor jou als organisatie meestal wel. Pseudonimiseren wil zeggen dat je de rechtstreekse identificatie (naam, e-mailadres, …) vervangt door een code of een hash. Zolang jij (of iemand anders) die code met wat extra informatie terug aan een persoon kan koppelen, blijven het persoonsgegevens en blijft de GDPR gelden. Een gehasht e-mailadres is dus niet anoniem: wie een lijst e-mailadressen heeft, kan die zelf hashen en vergelijken.
Pas bij echte anonimisering, waarbij niemand de gegevens nog redelijkerwijs aan een persoon kan koppelen, valt de data buiten de GDPR. In september 2025 voegde het Hof van Justitie daar een nuance aan toe (SRB): voor een ontvanger die gepseudonimiseerde data krijgt en zelf geen enkele manier heeft om de personen te achterhalen, zijn het mogelijk geen persoonsgegevens. Voor de organisatie die de sleutel heeft, blijven ze dat wel.
Mag mijn werkgever mijn mails lezen?
Onder voorwaarden wel. In België regelt de cao nr. 81 het toezicht op e-mail en internetgebruik op het werk. Volgens de GBA moet zo’n controle:
- een duidelijk doel hebben, bijvoorbeeld onrechtmatige feiten voorkomen, bedrijfsgeheimen beschermen of de veiligheid van het netwerk bewaken,
- proportioneel zijn: niet meer controleren dan strikt nodig,
- transparant zijn: je moet vooraf weten dat er gecontroleerd wordt en hoe, bijvoorbeeld via het arbeidsreglement of een ICT-policy.
Controleren gebeurt in principe eerst algemeen (hoeveel verkeer gaat er naar welke sites?) en pas in bepaalde gevallen op het niveau van één werknemer. Voor camera’s op de werkvloer bestaat een aparte cao (nr. 68).
Als toekomstige systeembeheerder ben jij vaak degene die technisch kan meelezen. Dat je de rechten hebt om in iemands mailbox te kijken, betekent niet dat je dat ook mag. Doe het enkel binnen de afspraken uit de ICT-policy en op uitdrukkelijke, gedocumenteerde vraag.
Heeft elke organisatie een DPO nodig?
Nee. Een Data Protection Officer is verplicht voor:
- overheden en openbare instellingen (een gemeente bijvoorbeeld),
- organisaties die als kernactiviteit mensen op grote schaal en stelselmatig volgen (denk aan een bedrijf dat surfgedrag profileert voor advertenties),
- organisaties die als kernactiviteit op grote schaal bijzondere gegevens verwerken (een ziekenhuis bijvoorbeeld).
Een bakker met een klantenkaart of een webshop van tien man heeft er dus geen nodig. Let wel: ook zonder DPO moet die webshop zich aan de volledige GDPR houden. Er bestaat geen uitzondering voor kleine organisaties of verenigingen.
Mag ik echte klantendata gebruiken om mijn applicatie te testen?
Liefst niet. Een kopie van je productiedatabank naar een test- of ontwikkelomgeving zetten, is ook een verwerking van persoonsgegevens. De gegevens werden verzameld om bijvoorbeeld bestellingen te leveren, niet om jouw code te testen. Bovendien is een testomgeving vaak veel minder goed beveiligd (gedeelde wachtwoorden, een laptop van een stagiair, een databank die per ongeluk open op het internet staat), waardoor een lek daar even goed onder de meldplicht valt.
Gebruik dus liever fictieve testdata, of data die je echt geanonimiseerd hebt. Zoals je hierboven zag, is enkel de namen vervangen door een hash daarvoor niet genoeg.
Conclusie
We kunnen dus stellen dat GDPR een zeer mooi waardevol initiatief is, dat ook verder gaat dan “niet toegepaste wetten”. De manier waarop Europese burgers hun data momenteel wordt beschermd is een voorbeeld voor de rest van de wereld. Het is een wet die de privacy van de burger voorop stelt en bedrijven verplicht om hiermee rekening te houden.
Europa bleef intussen niet stilzitten. De Digital Markets Act (DMA, van toepassing sinds mei 2023) en de Digital Services Act (DSA, volledig van toepassing sinds februari 2024) moeten de macht van de grote techbedrijven zoals Google, Meta en Amazon inperken en illegale content op grote platformen aanpakken. Ook de wereld van artificiële intelligentie verandert: de AI Act wordt sinds augustus 2024 gefaseerd ingevoerd. En voor cybersecurity specifiek kwamen er NIS2 en de Cyber Resilience Act bij, die je in de volgende subhoofdstukken ziet. Uiteraard, en dat geldt voor alle wetgevingen, is het de uitvoering en de handhaving van de wetten die het verschil zullen maken én wat de impact ervan zal zijn in de concurrentie met de rest van de wereld.
Samenvatting
- De GDPR (AVG) is een Europese verordening die sinds 25 mei 2018 de persoonsgegevens van mensen in de EU beschermt, ook bij organisaties buiten Europa. Je nationaliteit speelt geen rol.
- Persoonsgegevens mogen de EU enkel verlaten als de bescherming mee reist: via een adequaatheidsbesluit, standaardcontractbepalingen of een uitzondering zoals uitdrukkelijke toestemming. Voor de VS geldt sinds 2023 het Data Privacy Framework, na twee eerdere regelingen die het Hof van Justitie ongeldig verklaarde.
- Je hebt als burger onder meer recht op inzage, rectificatie, vergeten worden, beperking, verzet en overdraagbaarheid van je data.
- Bedrijven melden een datalek zo mogelijk binnen 72 uur na ontdekking aan de toezichthouder (in België de GBA), en bij een hoog risico ook aan de betrokken personen.
- Praktisch: een bewakingscamera mag de straat niet filmen, een winkel mag je eID niet zomaar inlezen, voor niet-noodzakelijke cookies is toestemming nodig, en een inzageverzoek moet binnen één maand beantwoord worden.
- Gehashte of gepseudonimiseerde data blijft voor wie de sleutel heeft gewoon persoonsgegevens. Enkel echt geanonimiseerde data valt buiten de GDPR.
- Boetes lopen op tot € 20 miljoen of 4% van de wereldwijde jaaromzet. Sinds 2018 werd er in Europa al meer dan 7 miljard euro aan boetes uitgedeeld.
- Een schending betekent niet automatisch een boete: wie aantoonbaar zorgvuldig was en meewerkt, kan er beter van afkomen.