Wie zijn de stropers?
Waar moeten we ons tegen beschermen als cyberboswachter? Het zou verleidelijk zijn om ons te richten op één specifieke doelgroep en ons daar volledig tegen te wapenen. Helaas is het niet te voorspellen van wie je last zal hebben. Iedere groep aanvallers heeft eigen motivaties en middelen en het is niet altijd evident om tegen ieder iets te doen. Het kan natuurlijk geen kwaad om tenminste te weten met welke groepen je mogelijk zal geconfronteerd worden:
- Hackers: waarbij we een onderscheid moeten maken tussen white, black en grey hat hackers uiteraard.
- Scriptkiddies: een groep die soms te laat beseft dat ook zij dingen doen die erg strafbaar zijn.
- Werknemers: een vaak over het hoofd gekeken, maar oh zo veel voorkomende groep.
- Cybercriminelen: dé grootste plaag, nog steeds.
- Cyberterroristen: rebel, vrijheidsstrijders, terrorist. It’s all in the eye of the beholder uiteraard.
- Spionnen : James Bond of the WWW.
- Overheden (of door overheden gesponsord): een probleem dat steeds groter blijkt te worden.
Hackers
Wanneer een digitale stroper niet onder één van de andere noemers kan gezet worden dan wordt hij “hacker” genoemd, een soort catch-all term die soms een positieve, soms een negatieve connotatie heeft. Om toch wat onderscheid mogelijk te maken kunnen we zeggen dat er drie soorten hackers zijn:
- Whitehat: “de goei”. Dit zijn hackers die onder duidelijke afspraken met hun doelwit de sterktes en zwaktes van een systeem zullen testen door deze te proberen te omzeilen. White hat hackers werken volledig binnen de krijtlijnen van de wet en zullen enkel die zaken testen waartoe zij recht hebben. Denk bijvoorbeeld aan audit-bedrijven die de beveiliging van andere bedrijven zullen pentesten (penetration testing: trachten in een systeem te geraken) of bounty hunters die bijvoorbeeld via intigrity.com op zoek gaan naar nieuwe problemen bij een website of product.
- Greyhat: letterlijk een grijze zone. Grey hat hackers hebben meestal een positief doel maar zullen niet altijd volgens “de regels van de wet werken”. Denk maar aan een hacker die ongevraagd een lek ontdekt in een bedrijf en dit ook rapporteert. De kans is bestaande (maar gelukkig kleiner dan vroeger) dat het bedrijf in kwestie hier niet mee opgezet is en alsnog de hacker zal aanklagen. Vergelijk grey hat hackers met een soort “goede dief”: hij gebruikt zijn expertise om ongevraagd huizen binnen te breken om dan vervolgens, zonder iets te stelen, een briefje achter te laten met uitleg hoe de inbreker net is binnen geraakt.
- Blackhat: de “bad guys” van de hoop en ook wel crackers genoemd. Black hat hackers zullen systemen aanvallen waar ze geen toestemming voor hebben en meestal met als doel om niet legale resultaten (lees: geld, kennis of macht) te bereiken ten koste van het doelwit.
Recent zijn er nog 3, minder vaak gebruikte, types die aan de hand van een kleur specifieke hacker-types definiëren:
- Redhat: dit zijn hackers die als doel hebben blackhat hackers het leven moeilijk te maken. Ze worden ook soms vigilantes genoemd. De middelen die de redhat hackers gebruiken zijn echter niet noodzakelijk legaal en dus alhoewel hun doel nobel is, moeten we toch vraagtekens plaatsen bij hun werkwijzen.
- Bluehat: de wraaklustige hackers. Bluehat hackers hebben maar 1 doel, en dat is wraak nemen op iets of iemand, gebruik maken van alle middelen beschikbaar. Laten we auteur Jodi Picoult citeren die het volgende zegt over wraak: “When you begin your journey of revenge, start by digging two graves: one for your enemy, and one for yourself”…
- Greenhat: de jonkies, ook wel scriptkiddies genoemd. We zullen deze in de volgende sectie uit de doeken doen.
Scriptkiddies
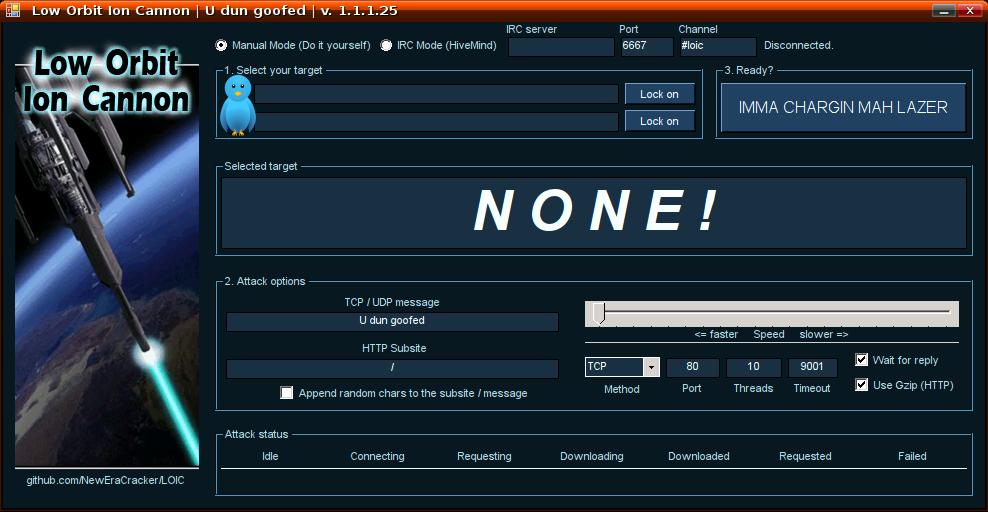
Iemand die weinig tot niets kent van cybersecurity maar toch bestaande tools uittest op slachtoffers, wordt ook wel een scriptkiddie genoemd. Deze groep mensen gebruikt tools die eenvoudig in gebruik zijn, zonder altijd goed te weten wat de tool doet én wat de gevolgen ervan zijn. Doordat tools steeds krachtiger worden, zijn ook de gevolgen van scriptkiddie-aanvallen steeds drastischer. Wat deze gebruikers vaak vergeten is dat hun acties strafbaar zijn. Zo vergeten ze dat klikken op een knopje in een programma, vanuit hun gezellige bureaukamer thuis, erge gevolgen kan hebben voor hun doelwit. Het gebeurt dan ook geregeld dat een scriptie onzacht én snel in aanraking met het gerecht komt. De veiligheidsdiensten die op cyberaanvallen reageren kunnen natuurlijk niet zien wie er achter een aanval zit en zullen dus altijd op dezelfde manier reageren. Een inval van een team zwaar bewapende agenten omdat een bank of webshop al dagen wordt lamgelegd is een “ervaring” die een scriptkiddie nog lang zal herinneren (en zien op z’n lege spaarboekje ten gevolge van de grote boetes die hij of zij nog jaren zal moeten afbetalen)
Low Orbit Ion Cannon is zo’n typische scriptkiddie tool: eenvoudig in gebruik, met potentieel grote gevolgen voor het slachtoffer. Deze tool, wanneer meerdere gebruikers hem samen gebruiken, voert DDOS-aanvallen op het doelwit uit. In 2010 werd de tool bijvoorbeeld gebruikt om de servers van Visa, MasterCard en Paypal uren lang lam te leggen als wraak op het feit dat deze betalingsdiensten geen betalingen voor WikiLeaks meer aanvaardden. Meer informatie.
Werknemers
Werknemers die niet tevreden zijn over hun baas of werkomgeving, of net zijn ontslagen, zijn een veelvoorkomend probleem (volgens sommige experts zelfs hét belangrijkste cybersecurity probleem). Ze zitten vaak letterlijk “aan de binnenkant” van de beveiligingssystemen en kunnen daardoor ook veel meer schade aanrichten als ze dat willen. Ontevreden werknemers die wraak nemen op hun werkgever is een veel voorkomend probleem. Zeker als die werknemer op de koop toe bijvoorbeeld de netwerk-administrator was. Er zijn verhalen van ex-admins die voor hun vertrek de IT-systemen van het bedrijf saboteerden en, als klap op de vuurpijl, dan ook nog eens losgeld eisten om de systemen terug up-and-running te brengen. Het hoeft natuurlijk niet zo spectaculair zijn. Of wat te denken van werknemers die waardevolle documenten stelen, doorverkopen of aanpassen zonder dat het bedrijf er erg op heeft.
DROP DATABASE; - de gebroeders Akhter (2025): een textbook voorbeeld van een insider threat dat alle alarmbellen had moeten doen rinkelen. De Amerikaanse tweelingbroers Sohaib en Muneeb Akhter werkten als IT-contractors voor een tech-bedrijf in Washington D.C. dat software leverde aan meer dan 45 federale agentschappen - van het Department of Homeland Security tot het Freedom of Information Act-verwerkingssysteem.
Op 18 februari 2025 werden ze tijdens een online vergadering ontslagen, nadat het bedrijf ontdekt had dat Sohaib een eerdere strafrechtelijke veroordeling verzwegen had. Onmiddellijk daarna gebruikten de broers hun nog actieve credentials om in te loggen en begonnen ze aan een digitale sloopactie van enkele uren:
- eerst zetten ze databases op write-protect, zodat collega’s de schade niet meer konden tegenhouden;
- vervolgens droppen ze 96 federale databases
- op het einde vroegen ze aan een AI-assistent hoe ze de systeemlogs konden wissen om hun sporen uit te poetsen.
Het pijnlijkste detail? Het was niet hun eerste keer. In 2016 waren de broers al veroordeeld voor het ongeoorloofd binnendringen van systemen van het Amerikaanse State Department en het stelen van persoonsgegevens van collega’s. Na het uitzitten van hun straf werden ze gewoon opnieuw aangenomen als overheidscontractor - het bedrijf in kwestie had blijkbaar geen background check gedaan.
Muneeb pleitte schuldig en kreeg 39 maanden cel. Sohaib koos voor een juryproces, werd op 8 mei 2026 schuldig bevonden en riskeert tot 21 jaar gevangenisstraf (strafmeting voorzien op 9 september 2026).
Drie pijnlijke lessen: (1) trek credentials onmiddellijk in bij ontslag - niet “morgen, na de papierwinkel”; (2) doe een echte background check vóór je iemand toegang geeft tot kritieke systemen; (3) één rancuneuze admin doet in een paar uur meer schade dan een externe aanvaller in een jaar.
Bron: Ars Technica, Drop database: what not to do after losing an IT job (mei 2026).
Werknemers zijn ook vaak onbedoeld de oorzaak van veel problemen: ze gaan misschien slordig om met de manier waarop ze hun wachtwoord bewaren, waardoor anderen via hun account kunnen inbreken. Ze laten mensen binnen die gekleed zijn als “collega’s” zonder te vragen of ze wel werknemer van het bedrijf zijn. Of ze installeren bijvoorbeeld een extra draadloos access point om een betere wifi-dekking op de bureau te hebben, waardoor dit toestel plots een veel minder goed beveiligd doelwit is dat hackers kunnen misbruiken.
Veel van dit soort problemen kunnen voorkomen worden door een doordacht “identity management”-systeem dat er voor zorgt dat de accounts van recent ontslagen werknemers ogenblikkelijk worden verwijderd of dat tenminste de toegang tot bedrijfskritische systemen uitschakelt. Voorts moet personeel (op alle niveaus!) opgeleid en getraind worden zodat ook dit facet van de McCumber kubus gedekt wordt.
De laatste tien jaar heeft het Bring your own device (BYOD)-concept in bedrijven voor een extra dimensie gezorgd waar cyberboswachters rekening mee moeten houden. Vroeger kon je je verdediging opbouwen als een soort ommuurde burcht waarbij je er van uit mocht gaan dat alles “binnen de burcht” veilig was. Door BYOD gaat dit concept natuurlijk niet meer op: gebruikers wandelen bedrijven binnen met hun eigen laptop, tablet, smartwatch en smartphone, etc. Allemaal apparaten die potentieel door stropers vooraf, bij de gebruiker thuis, werden geïnfecteerd. Van zodra dit besmette apparaat dan in het bedrijf wordt geïntroduceerd heeft de aanvaller mogelijks ongelimiteerde toegang tot het bedrijfsnetwerk. Kortom, we moeten nu ook verdedigingsmuren rondom de individuele werknemers én hun apparaten bouwen. Denk daarbij aan on-device firewalls en virusscanners, maar ook netwerk-authenticatie voor ieder toestel, etc.
Cybercriminelen
Money talks zegt men wel eens, en dat geldt (geld, snap je’m ;) ) zeker voor deze groep. Cybercriminelen doen wat criminelen al millennia doen en dat is rijkdom die hen niet toebehoort proberen te pakken krijgen. Geld, geld, geld is de motivatie van deze groep mensen. Een onderzoek in 2021 (bron) schat dat meer dan 700 miljard dollar verlies werd opgetekend ten gevolge van online criminaliteit. Doordat steeds meer mensen hun betalingen en identiteiten (denk maar aan de vele its-me phishing sms’jes dat je geregeld krijgt) online beheren wordt ook de groep potentiële slachtoffers steeds groter.
Cybercriminaliteit wordt soms wel eens de motor van de cybersecurity genoemd omdat ze steeds blijven innoveren en zoeken naar nog betere manieren om onschuldige slachtoffer hun centjes te stelen. Hierdoor moeten ook de boswachters steeds blijven vernieuwen.
Cybercriminaliteit is nu zelfs zo ver geëvolueerd dat ze heuse moderne bedrijfsconcepten overnemen en hun zaakje als echte bedrijven runnen. Moderne ransomware criminelen hebben zelfs helpdesks die je kan bellen om je te helpen om de betaling (de ransom) te regelen. Of wat te denken van website die botnets verhuren als waren het legale services. Hier en daar zie je nu zelfs het “-as a service” zinnetje verschijnen waarbij bijvoorbeeld “Ransomware as a Service” (RaaS) of “spam as a service” kan gehuurd worden. Het doel hierbij is natuurlijk om de strafbare feiten zoveel mogelijk te verleggen naar de persoon die de services inhuurt, en niet naar de aanbieder ervan.
Max Butler alias Iceman: in 2006 nam Butler, vanuit een appartement in San Francisco’s Tenderloin, de wereldwijde zwarte markt voor gestolen kredietkaarten over. Niet door technisch de beste te zijn, maar door zijn concurrenten gewoon te hacken en hun databases met gestolen cards over te nemen. Hij kreeg 13 jaar cel - maar het verhaal stopt daar niet. In 2018 werd hij vanuit de gevangenis aangeklaagd voor een poging om met een drone een smartphone binnen te smokkelen, zodat hij z’n business kon heropstarten. Wired: One Hacker’s Audacious Plan - Washington Times: Iceman with a drone
Phishing & money mules: cybercriminelen werken zelden rechtstreeks met het gestolen geld - dat laat te duidelijke sporen na. Ze rekruteren money mules (geldezels): gewone mensen die via een jobadvertentie denken een legitieme job te hebben als “financial manager”. Zij stellen hun bankrekening ter beschikking om gestolen geld door te sluizen, meestal via Western Union, richting de echte criminelen. In november 2017 werden bij één actie van Europese opsporingsdiensten 159 geldezels gearresteerd. Moraal: als een online vacature verdacht goed klinkt (“verdien €3000 per maand van thuis uit, enkel uw rekening ter beschikking stellen”)… is het dat ook. Bron: HLN, 28 nov 2017
Cyberterroristen, spionnen en overheden
De laatste drie groepen bespreken we samen, ook al omdat de termen soms overvloeien afhankelijk aan wie je vraagt om iets of iemand met dit label te bestempelen. Zoals reeds in het eerste hoofdstuk aangehaald is de cyberwereld tegenwoordig ook een belangrijk terrein waar geopolitieke ruzies op worden uitgevochten. Er bereiken ons steeds meer berichten van de exploten die hier doorgaan. De financiële en technische middelen die deze groep voorhanden heeft voor zowel offensieve als defensieve cyberacties is meestal immens groter dan van alle andere stropers in dit overzicht. We zagen ooit een presentatie waarin een cybersecurity expert ietwat lachend sprak over het “Mossad / Non-Mossad verdedigingsprincipe” (Mossad is een Israëlische geheime dienst en staat in de top van strafste cybersecurity expertise). Het principe gaat uit van de manier waarop je je beveiliging opbouwt: ga er van uit dat de Mossad in je systemen zal geraken, ongeacht hoeveel geld en personeel je tegen het probleem aan gooit. Het is met andere woorden efficiënter dat je een realistische inschatting maakt van je tegenstanders (qua expertise en middelen) en daar specifiek je op richt, waarbij je natuurlijk het low hanging fruit niet over het hoofd ziet.
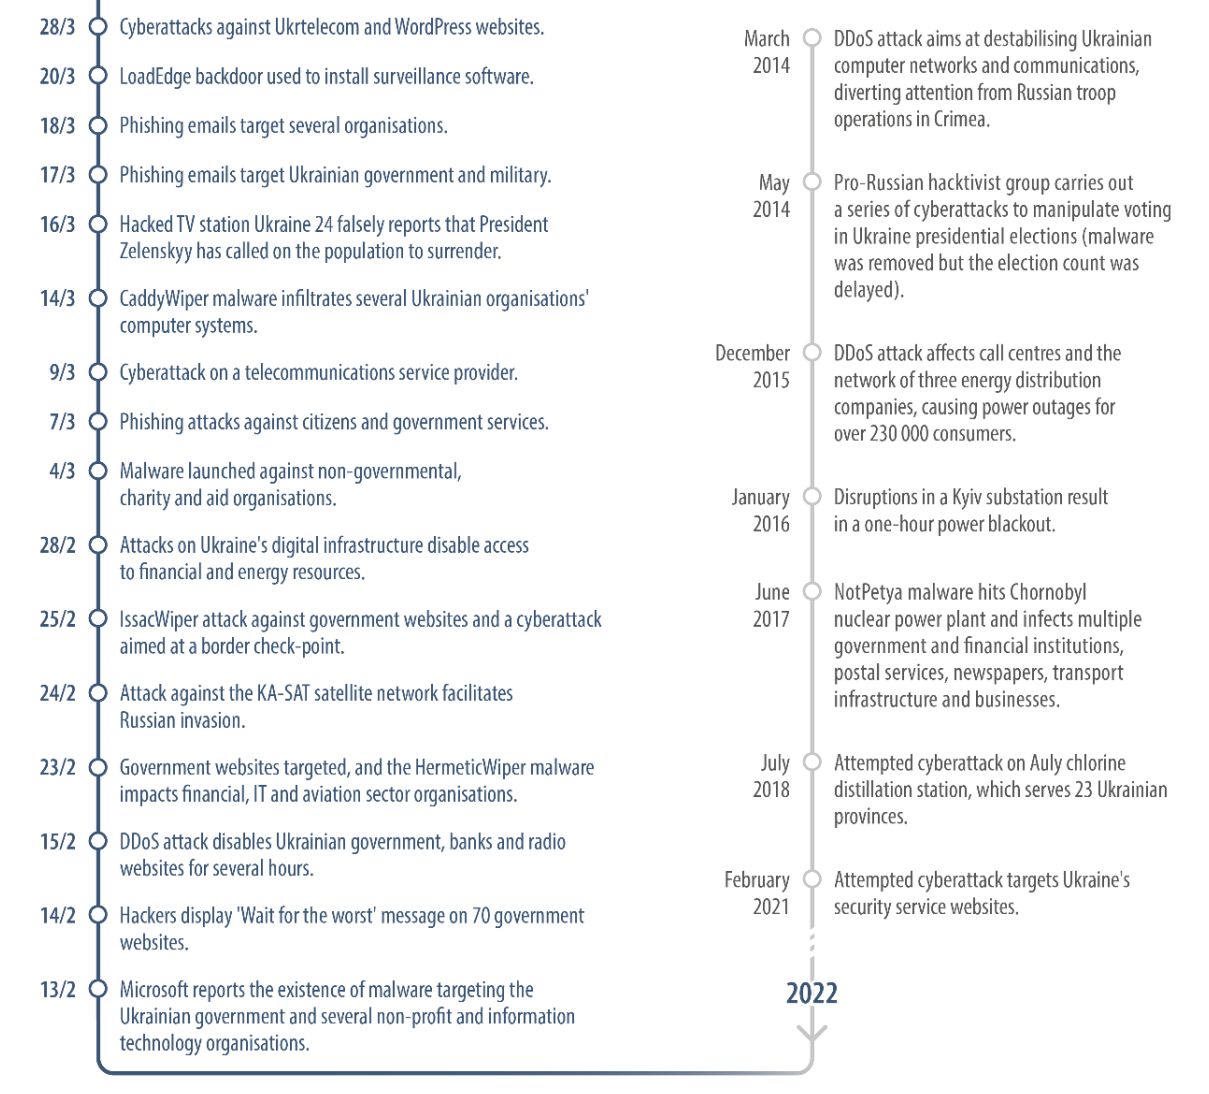
Een (onvolledige) geschiedenis van state-sponsored cyberaanvallen:
- Titan Rain (2005): Chinese aanvallen op honderden Amerikaanse overheid- en defensiesystemen, waarbij onder andere militaire hardware-designs werden gestolen.
- Estonia (2007): massale DDoS-aanval op Estlandse overheid, banken en media, toegeschreven aan Russische actoren na een diplomatiek incident rond een sovjet-standbeeld. Wordt door sommigen “de eerste cyberoorlog” genoemd.
- Georgia (2008): synchroon met de Russische militaire invasie werden Georgische overheidsites en infrastructuur lamgelegd - de eerste keer dat cyberaanvallen parallel liepen met een militaire inval.
- Operation Aurora (2009): Chinese aanval op Google, Adobe, Juniper, Yahoo, Rackspace, Morgan Stanley en tientallen andere bedrijven, specifiek gericht op broncode-repositories.
- Stuxnet (2010): Amerikaanse/Israëlische worm die Iraanse kerncentrifuges saboteerde (zie hoofdstuk 1).
- Nitro Zeus: zwaar geclassificeerd Amerikaans cyber-sabotageprogramma gericht tegen Iraanse infrastructuur, als plan B mocht de nucleaire deal mislukken.
Het boek “The Perfect Weapon” van David Sanger (NYT, 2018) geeft een uitstekend overzicht van cyberoorlog als vast instrument van moderne diplomatie.
Hacktivisme in de Oekraïne-oorlog: sinds de Russische invasie van Oekraïne in februari 2022 zijn tienduizenden hacktivisten online tot actie overgegaan - aan beide kanten. Westerse vrijwilligers (het zogenaamde “IT Army of Ukraine”) viseerden Russische banken, staatsmedia en overheidswebsites; pro-Russische groepen verstoorden Oekraïense infrastructuur en westerse bedrijven. Wired documenteerde hoe deze “hacktivist pandemonium” soms ongecoördineerd en onvoorspelbaar uitpakt: goedbedoelde aanvallen raakten soms neutrale partijen, en bedrijven konden geen onderscheid meer maken tussen staatsactoren en individuele activisten. Bron: Wired, maart 2022