CIA en het security model
Data (of informatie), in welke vorm dan ook (berichten over een netwerk, bestanden op een harde schijf, tekst in een database), moeten beschermd worden, dat beseffen we nu. Het doel van onze data is dat deze voldoet aan het acroniem C.I.A wat staat voor:
- C voor “confidentiality”: vertrouwelijkheid. De data kan enkel door zij die er recht toe hebben gebruikt worden. We gaan dit onder andere oplossen met behulp van encryptie en wachtwoorden.
- I voor “integrity”: integriteit. We moeten weten of onze data onbeschadigd is en niet werd aangepast door derden (of storingen). Bij bestanden gaan we bijvoorbeeld werken met zogenaamde (secure) hashes.
- A voor “availability”: beschikbaarheid. Data die niet door rechtmatige gebruikers kan bereikt worden is onbestaande data. Zogenaamde “Denial-of-Service” (DoS) aanvallen hebben als doel deze pijler van CIA aan te vallen. Availability is een breed veld en wordt onder andere opgelost door back-ups, redundante servers enerzijds, en preventieve maatregelen anderzijds zoals firewalls, load balancers, etc.
CIA gaat dieper dan je denkt: zowel confidentiality als integrity hebben in de praktijk twee aparte dimensies die vaak door elkaar gehaald worden.
- Confidentiality valt uiteen in:
- Data confidentiality: de inhoud van de data zelf is afgeschermd (bv. je bericht is versleuteld).
- Privacy: het feit dát er data bestaat over jou, of wie ze mag verwerken, is beschermd. Denk aan GDPR: zelfs als niemand je medisch dossier effectief leest, is het al een privacy-inbreuk dat een onbevoegde werknemer het kan opvragen.
- Integrity valt uiteen in:
- Data integrity: de data zelf is niet aangepast (vandaar onze hashes).
- System integrity: het systeem functioneert zoals bedoeld, zonder stille manipulatie. Een rootkit kan je data onaangeroerd laten maar toch je systeem hijacken: je data is integer, maar je systeem niet.
Availability heeft daarnaast ook een extra laag: non-repudiation (onweerlegbaarheid) - kon de zender later ontkennen dat hij het bericht verstuurd heeft? Digitale handtekeningen lossen dat op.
McCumber kubus
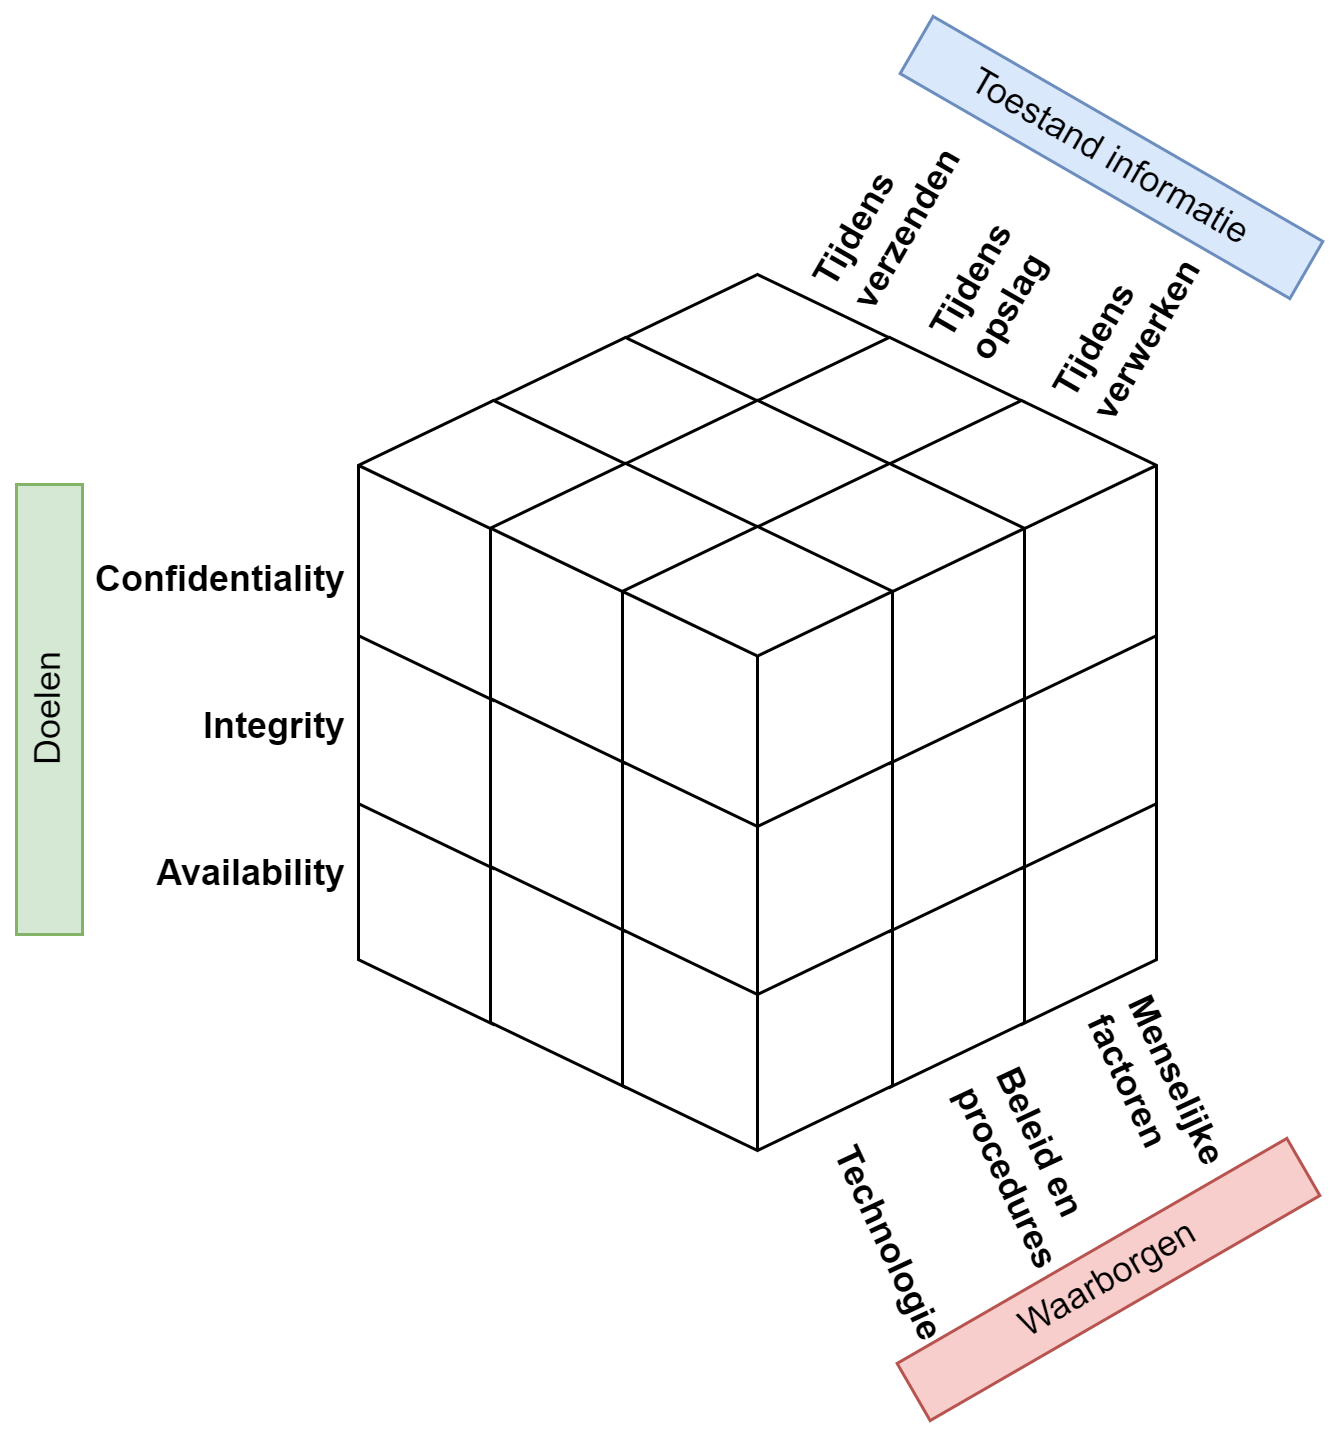
De zogenaamde McCumber kubus, ontwikkeld door John McCumber in 1991, geeft een goed beeld weer waarom het steeds belangrijk is goed te beseffen binnen welke context we praten. Deze kubus stelt een model voor dat kan gebruikt worden om je ervan te vergewissen dat je aan alles denkt wanneer je je informatie wilt beschermen. De kubus bestaat uit drie dimensies en iedere dimensie bestaat uit een aantal aspecten. Enkel wanneer we alle aspecten van alle dimensies in onze beveiligingsaanpak voorzien kunnen we hopen dat we onze C.I.A. doelen hebben bereikt.
Om ons doel te bereiken (C.I.A.) moeten we ervoor zorgen dat we dit toepassen op alle vormen die onze data kan hebben (opslag, verzenden, verwerken). Dit kunnen we bewerkstelligen door technologische oplossingen (zoals encryptie wat in het volgende hoofdstuk wordt uitgespit), maar een niet onbelangrijke factor zijn ook de mensen die met de data moeten werken. Als zij zich niet aan de afspraken (procedures) houden en hun wachtwoorden gewoon op post-its aan hun scherm hangen, dan mag je een nog zo’n dure firewall hebben, het zal niet baten.
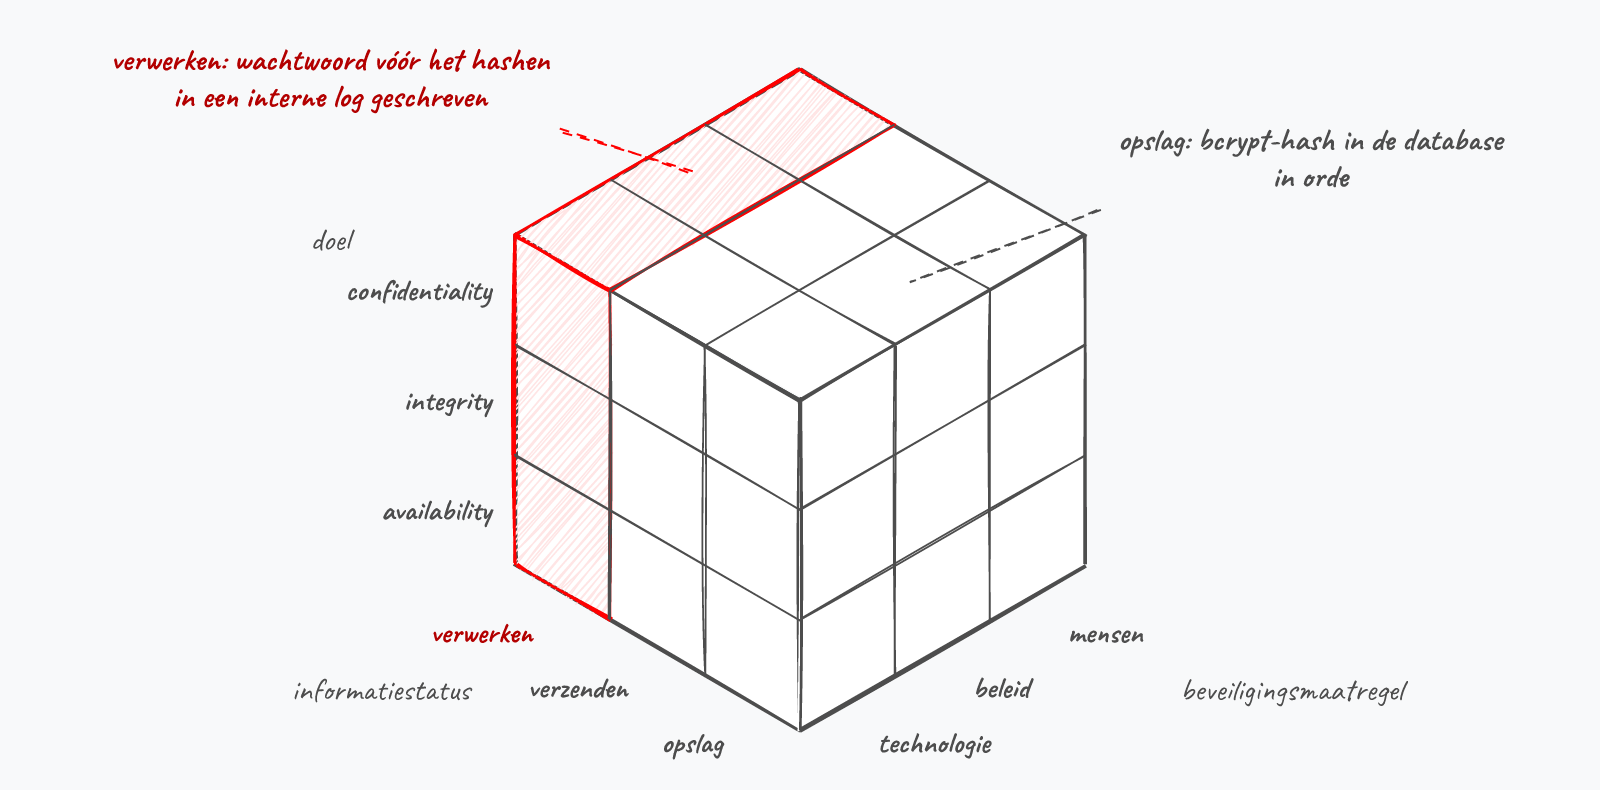
Twitter’s hashing-bug (2018): een treffende illustratie waarom de McCumber kubus alle informatiestatus-aspecten moet dekken. Twitter hashte netjes wachtwoorden met bcrypt in hun database (status: opslag). Maar door een bug werden de wachtwoorden vóór het hashen in een interne log geschreven (status: verwerking). Resultaat: miljoenen wachtwoorden in plaintext terug te vinden in logs waar Twitter-medewerkers bij konden. Eén vergeten hoekje van de kubus volstaat om de hele beveiliging te omzeilen. Bron: Twitter Blog
De wereld van de cyberboswachters houdt van afkortingen, protocollen en vreemd klinkende standaarden. De wereldwijd gebruikte ISO 27001 standaard (of norm) is er zo eentje, maar wel een erg belangrijke om te kennen. Wanneer een bedrijf of organisatie wil aantonen dat ze informatiebeveiliging hoog in het vaandel dragen, dan zullen ze deze norm trachten te behalen. Om als ISO 27001 bedrijf door het leven te mogen gaan moeten ze aan een hele hoop strenge eisen voldoen (die alle dimensies van de McCumber kubus omvatten, zou je kunnen zeggen) die in de standaard beschreven staan. Hierbij zal een externe auditor vervolgens controleren of je hier aan voldoet als bedrijf (en moet je dit elke drie jaar opnieuw doen).
Een ongelijke strijd
De McCumber kubus is een mooi concept, maar het is ook niet meer dan dat: een theoretisch framework. Het is ideaal om vanuit een high-level perspectief je ervan te vergewissen dat je aan alles hebt gedacht, maar in de praktijk komt er uiteraard bij alle aspecten van deze kubus aardig wat kijken.
De cyberboswachters van de 21e eeuw hebben geen eenvoudige job. Ze was in de vorige eeuw al pittig, de laatste jaren is de wapenwedloop er helaas alleen maar grimmiger op geworden.
- De aanvallers kunnen aan bijna supersonische snelheid aanvallen op duizenden, of zelfs miljoenen, systemen starten.
- “Alles is verbonden”: onze huidige IT-netwerken zijn vele malen groter en complexer dan circa 20 jaar geleden. Hierdoor is ook de zogenaamde attack surface steeds groter. Gedaan zijn de tijden dat een middelgroot tot groot bedrijf genoeg had aan één cyberboswachter. Er zijn nu zelfs bedrijven die kunnen ingehuurd worden om bij problemen (of slimmer: vooraf als audit) te komen helpen om de boel te blussen.
- De tools die aanvallers, van welke aard ook, ter hun beschikking hebben zijn vaak ongelooflijk eenvoudig geworden. Gedaan is de tijd dat een ietwat stevige aanval kon gedaan worden door experts met tien jaar script- en netwerkervaring. Sommige vreeswekkende aanvallen vereisen niet meer dan het IP-adres van het slachtoffer in een invulveld invullen en vervolgens een klik op een grote rode knop “Start attack”.
- Aanvallers schuimen underground fora af, op zoek naar de nieuwste zero-day vulnerabilities die ze in hun arsenaal kunnen opnemen. Fabrikanten van besturingssystemen en software kunnen de snelheid waarmee nieuwe zwakheden in hun systeem worden gevonden niet volgen.
- Door voorgaande snelheid van nieuwe zwakheden, duurt het ook langer en langer voor alles kan gepatcht worden door de ontwikkelaars van de software.
- Aanvallers kunnen gigantische legers van computers en botnets gebruiken om een ijzingwekkende hoeveelheid aan simultane aanvallen op één enkel slachtoffer uit te voeren.
- Gebruikers zijn een nog kleiner radertje in dit alles geworden en zullen nog sneller fouten maken (klikken op een link in een phishing e-mail bijvoorbeeld) dan voorheen, met alle gevolgen van dien.
De scheve grafiek: een beroemd diagram uit de security-wereld toont twee lijnen die in tegenovergestelde richting gaan over de voorbije decennia. De attack sophistication stijgt onafgebroken, terwijl de knowledge required of the attacker kelderde in diezelfde periode. Wat vroeger decennia ervaring vereiste, vraagt nu enkel een download en een muisklik. Dit verklaart waarom scriptkiddies een reëel probleem zijn geworden.
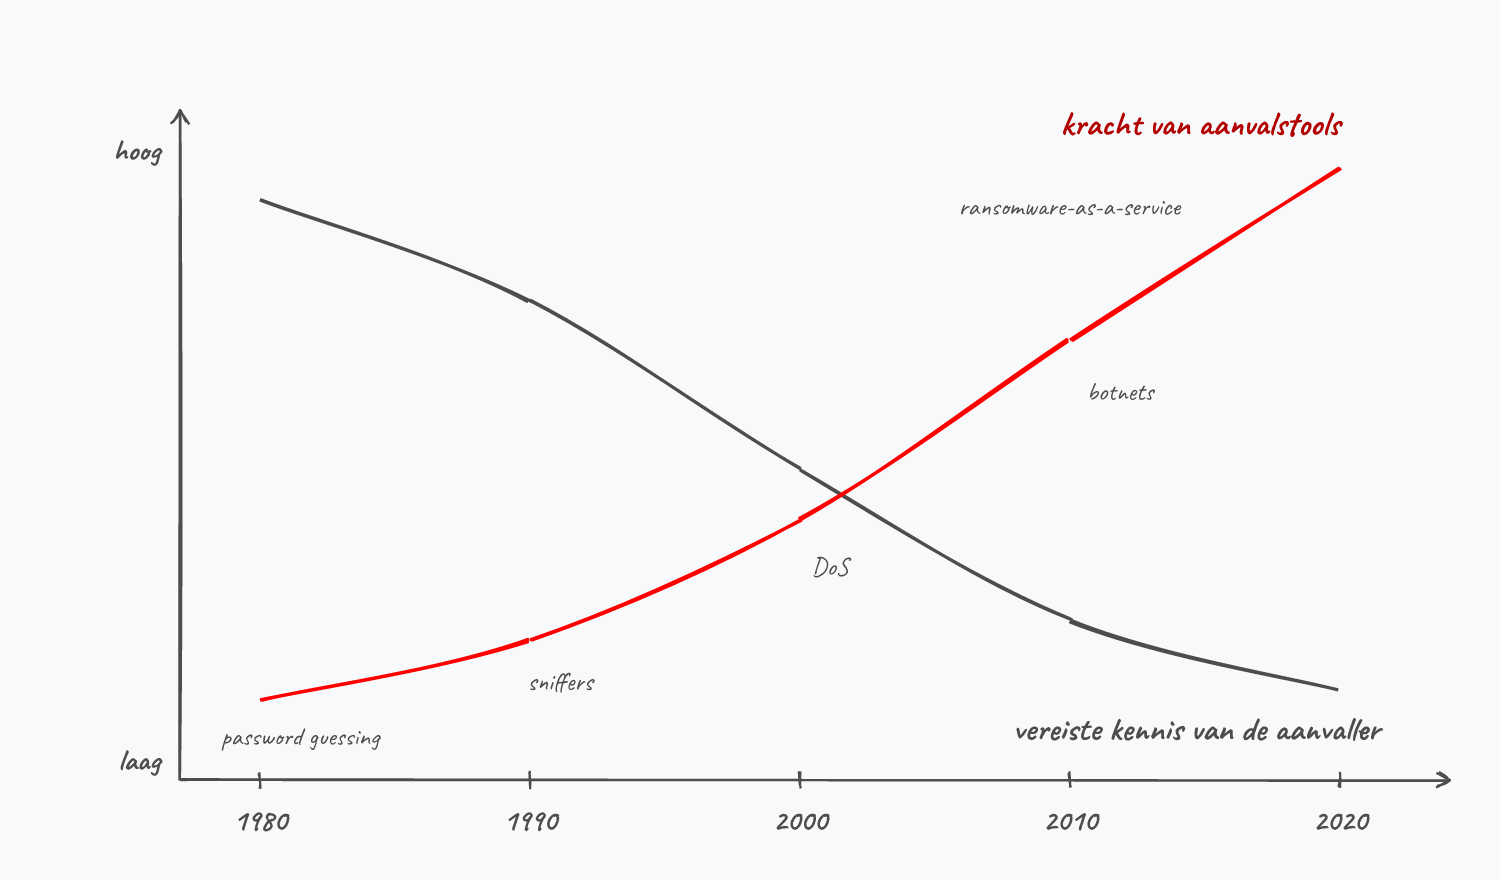
Aanvalstools worden steeds krachtiger - terwijl de vereiste kennis van de aanvaller alleen maar daalt.
Zero days en patching
Aanvallers hebben voor zero days aardig wat geld over. Een zero day kopen is een aanval kopen die gegarandeerd zal werken daar deze een zwakte misbruikt die nog niet bij de maker van de software gekend is.
Een zero day zal quasi gegarandeerd blijven werken tot de ontwikkelaars een nieuwe patch ervoor maken. Maar zelfs dan blijven zero days nuttig: het is niet omdat er een patch bestaat, dat de doelwitten deze patch ook effectief reeds geïnstalleerd hebben. Veel bedrijven hebben nu erg strenge patching policies maar toch blijft het dweilen met de kraan open: er moet maar één systeem niet gepatcht zijn tegen de zero day van de aanvallers en het gaatje in de verdedigingslinie is gevonden en kan misbruikt worden.
De meeste fabrikanten van besturingssystemen (Apple, Microsoft, etc.) en veelgebruikte softwarepakketten (Adobe, Microsoft, etc.) brengen patches op welbepaalde dagen uit. Dit zorgt er bijvoorbeeld voor dat systeembeheerders hier rekening mee kunnen houden in hun wekelijkse planning. Voor gebruikers van zero days is dit ook nuttig: er ontstaat een zogenaamde window of vulnerability. Dit is de periode tussen het “ontdekken en in gebruik nemen van een zero day” en de moment waarop de patch tegen de zero day wordt verspreid. In dit window heeft de aanvaller vrij spel daar geen enkel systeem al kan gepatcht zijn.
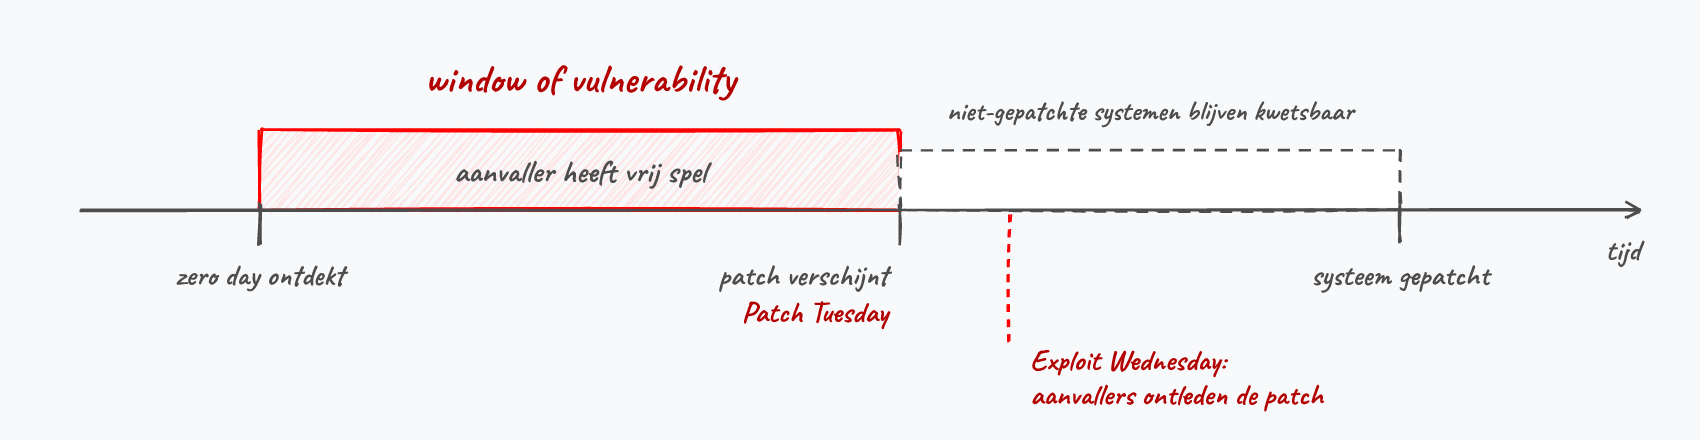
Patch Tuesday & Exploit Wednesday: Microsoft rolt sinds 2003 haar beveiligingsupdates standaard uit op de tweede dinsdag van elke maand - bekend als Patch Tuesday. Voordeel voor systeembeheerders: voorspelbaarheid in hun onderhoudsplanning. Maar… aanvallers weten dit óók. De dag erna wordt in de security-wereld vaak Exploit Wednesday genoemd: aanvallers doen reverse-engineering op de patch om te achterhalen welke kwetsbaarheid er juist gedicht werd, en richten zich dan op alle systemen die nog niet zijn bijgewerkt. Het window of vulnerability is in die zin vaak verrassend goed te voorspellen.
In 2021 verscheen “How they tell me the world ends” van New York Times journaliste Nicole Perlroth. Dit boek is erg ontluisterend en geeft een griezelig inzicht in hoe het er momenteel aan toe gaat in de schimmige wereld van zero days, offensieve cybersecurity, etc. Bekijk bijvoorbeeld maar eens de twitter-account van Chaouki Bekrar (twitter.com/cbekrar), oprichter van Zerodium, een zero-days broker en huiver bij de gigantische prijzen die zero days waard kunnen zijn (soms meer dan één miljoen dollar…).