Soorten aanvallen
Software-based aanvallen
Software-gebaseerde aanvallen zijn de aanvallen die je in het nieuws geregeld hoort. In deze groep vinden we de virussen, wormen, backdoors, trojans en alle andere malware terug. De term malware dekt de lading erg goed: “any kind of malicious software designed to damage or harm a computer system.” Het doel van malware is altijd geld, macht (denk aan blackmailen) of pestgedrag. De verschillende malware-types hebben soms overlappende eigenschappen en het is dus niet altijd mogelijk om een specifiek stuk malware onder één categorie te plaatsen. Wat ze allemaal gemeen hebben is dat ze bepaalde gekende of ongekende (zerodays) fouten of bugs (kwetsbaarheden of vulnerabilities) misbruiken in software om zo toegang tot een systeem, data of stuk hardware te verkrijgen.
CVE oftewel “Common Vulnerabilities and Exposures” is een publiek beschikbare lijst waarin alle gekende security kwetsbaarheden opgelijst staan. Het laat cyberboswachters toe om duidelijk te communiceren over problemen en oplossingen. Volgens een rapport van de Amerikaanse “Cybersecurity & Infrastructure Security Agency” (CISA) was de meest misbruikte CVE tussen 2016 en 2019 een kwetsbaarheid (CVE-2017-11882) in Microsoft Office 2013 die samengevat: “allow an attacker to run arbitrary code in the context of the current user by failing to properly handle objects in memory, aka ‘Microsoft Office Memory Corruption Vulnerability’.”
We overlopen nu de belangrijkste vormen van malware.
Virus
De moeder van de malware. Hiermee is alles begonnen. De eerste virussen werden geschreven door scriptkiddies en mensen met te veel tijd. Ze hadden zelden een specifiek doel, en wilden gewoon zien wat de kracht van een virus was en hoe ambetant het anderen zou maken. De eerste virussen, in pre-Internet tijd, waren afhankelijk van overdracht via diskettes en raakten dus niet snel verspreid. Virusscanners waren nog onbestaande, maar als je een virus te pakken had dan was dat uiteraard even vloeken: sommige virussen infecteerden je bootsector, zodat je computer niet meer bootte, andere verwijderden bepaalde systeembestanden, enz. Ze werden geactiveerd door een uitvoerbaar bestand uit te voeren (zogenaamde .exe, .bat of .com bestanden) waar het virus zich onzichtbaar aan had vastgeklampt.
De auteur van dit boek heeft z’n vader een hoop extra grijze haren gekost door z’n game-verslaving. In de jaren 90 was de enige manier om aan games te geraken ofwel via de één of twee computerwinkels in de provincie, oftewel door diskettes van klasgenoten te kopiëren. Geregeld bevatte die gekopieerde games echter ook virussen, met alle gevolgen van dien. Moraal van het verhaal: don’t pirate, kids ;).
Mikko Hyppönen (F-Secure) is de levende encyclopedie van malware-geschiedenis. Zijn TED-talk Fighting viruses, defending the net neemt je mee langs de eerste DOS-virusauteurs (die hij persoonlijk ging opsporen in Pakistan) tot de moderne state-sponsored malware. Hyppönen’s wet: “If it’s smart, it’s vulnerable.”
Heden ten dage komen we nog maar weinig “klassieke” virussen tegen. Je kan zeggen dat ze zijn geëvolueerd naar veel lastigere, soms letterlijke dodelijke varianten zoals wormen, ransomware, etc.
Wormen
Een virus is een beetje zoals een giftige vis op het droge: het ligt maar wat in het zand te spartelen en enkel als je zo dom bent om het ding op te rapen en in je aquarium met zeldzame vissen te plaatsen zal het schade kunnen toebrengen. Wormen daarentegen zijn de sharknados van de giftige vissen op het droge. Wormen zijn virussen die zichzelf kunnen voortplanten via één of meerdere communicatiekanalen. Uiteraard in de eerste plaats denken we dan aan het Internet as is, maar ook via e-mail, WhatsApp-berichten, Bluetooth, Facebook, etc.
Als bijkomende handigheid zullen wormen ook vaak zichzelf veranderen zodat ze moeilijker door virusscanners kunnen gedetecteerd worden. Voorts hebben wormen geen hostfile nodig wat virussen wel hebben. En als laatste verschil met de virusjes is dat wormen zichzelf ook kunnen verspreiden zonder dat de gebruiker een (on)bewuste handeling moet doen. Kortom, wormen zijn een pittig probleem, vooral vanwege de snelheid (en eenvoud) waarmee ze zich verspreiden.
Hoe reist een worm nu concreet van systeem A naar systeem B? Er zijn vijf klassieke replication paths:
| Pad | Hoe het werkt |
|---|---|
| E-mail / IM | De worm mailt zichzelf als bijlage naar elk adres in je adresboek (of stuurt WhatsApp/Messenger-berichten). Beroemd voorbeeld: ILOVEYOU (2000). |
| File sharing | De worm kopieert zichzelf op een USB-stick, netwerkschijf of gedeelde map, en infecteert of vervangt bestanden. |
| Remote execution | De worm misbruikt een vulnerability en voert zichzelf rechtstreeks uit op het andere systeem. Typisch voor netwerk-wormen. Conficker en WannaCry werken zo. |
| Remote file access | De worm gebruikt een legitieme file-transfer dienst (SMB, FTP, NFS) om zichzelf naar het andere systeem te schrijven. |
| Remote login | De worm logt als gebruiker in op een ander systeem (bv. via SSH, Telnet, of default IoT-wachtwoorden à la Mirai) en start zichzelf daar. |
De werkelijk gevaarlijke wormen combineren vaak meerdere paden tegelijk - als één route geblokkeerd is, blijven de andere nog actief.
Hoe venijnig remote execution kan zijn, ondervonden Windows XP-gebruikers begin jaren 2000. Blaster (augustus 2003) en Sasser (april 2004) misbruikten gaten in respectievelijk de RPC/DCOM- en de LSASS-service van Windows. Er was geen enkele gebruikersactie nodig: een ongepatchte Windows-machine met een publiek IP-adres raakte besmet door gewoon aan het netwerk te hangen.
Het SANS Internet Storm Center hield toen de zogenaamde survival time bij: de gemiddelde tijd voor een ongepatchte machine op het internet besmet raakte. In 2004 zakte die naar ongeveer 20 minuten. Alle patches downloaden voor een verse XP-installatie duurde langer dan dat. Je verloor dus letterlijk de race tegen Windows Update.
Het standaardadvies was daarom: ga nooit online voor je firewall draait. Concreet zette je de computer eerst achter een NAT-router of firewall, nam je de patches offline mee op cd, of installeerde je vanaf slipstreamed media (een installatie-cd waar Service Pack 2 al in verwerkt zat). XP SP2 (augustus 2004) zette de Windows Firewall standaard aan, en dat maakte grotendeels een einde aan het probleem.
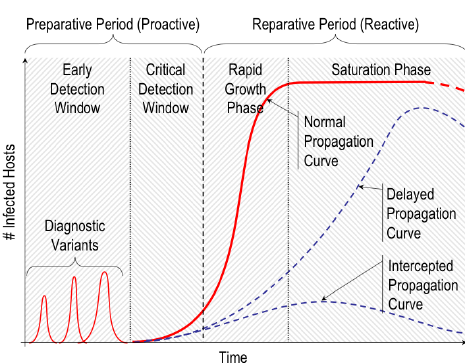
Bovenstaande afbeelding toont het worm propagation model. Dit model toont hoe snel een worm zich kan verspreiden en hoe belangrijk het is om een nieuwe worm zo snel mogelijk te detecteren, in de hoop voldoende systemen vervolgens te beschermen tegen besmettingen ervan. Naarmate een worm meer systemen kan besmetten, die op hun beurt dan ook als uitvalsbasis van de worm dienen, merk je een exponentiële groei van besmette systemen. Deze groei bereikt een plateau wanneer quasi alle systemen besmet zijn die konden besmet worden.
Bij e-mailwormen kon je die groei soms letterlijk zien aankomen. ILOVEYOU startte op 4 mei 2000 in Manila en verspreidde zich via de adresboeken van Outlook. Omdat de worm pas verder reisde wanneer iemand z’n mail opende en de bijlage aanklikte, volgde hij de werkdag rond de wereld: eerst Azië, dan Europa, dan de VS. Europese vestigingen belden en mailden hun Amerikaanse collega’s om hen te waarschuwen voor het daar ook losbarstte. Bedrijven en overheden legden preventief hun mailservers plat, onder meer het Britse parlement, het Pentagon en Ford. “Zet je systemen af voor het bij jullie is” was dus echt een advies.
Bij de echt snelle netwerkwormen werkte dat niet. SQL Slammer (januari 2003) verdubbelde het aantal besmette systemen elke 8,5 seconden en had zo goed als alle kwetsbare machines wereldwijd te pakken binnen tien minuten, veel te snel om nog iemand te kunnen waarschuwen. De tijdzonegolf was specifiek een eigenschap van mailwormen die afhingen van mensen die op een bijlage klikten.
Drive-by download en watering hole
Niet alle malware vereist een nietsvermoedende klik op een bijlage of phishing-link. Bij een drive-by download word je gewoon door het bezoeken van een gecompromitteerde webpagina besmet - zonder iets te downloaden of aan te klikken. De pagina misbruikt een kwetsbaarheid in je browser, in een plugin (Flash en Java waren in hun hoogdagen de klassiekers) of in een PDF-viewer, en installeert de payload op de achtergrond. De term “drive-by” verwijst naar de Amerikaanse maffia: net zoals iemand vanuit een rijdende auto schiet zonder uit te stappen, hoef jij ook niets actief te doen om geraakt te worden.
De watering hole-aanval is een gerichte variant op datzelfde principe. In de savanne wachten roofdieren bij het drinkpoeltje tot prooien er komen drinken, en dat is exact wat een aanvaller hier nabootst: hij infecteert een website waarvan hij weet dat zijn specifieke doelwit ze regelmatig bezoekt - bijvoorbeeld een vak-nieuwssite die engineers van een defensieleverancier dagelijks raadplegen. In 2013 infecteerde een staatsgesponsorde groep zo de website van een Amerikaanse buitenlandse-zakendenktank; bezoekers van het Department of Labor, NIST en enkele defensiecontractors raakten besmet zonder ook maar één verdachte e-mail aan te klikken.
Een nauw verwante variant is malvertising: kwaadaardige advertentiebanners die via reguliere advertentienetwerken op anders volkomen respectabele websites belanden (van krantensites tot YouTube). Bezoek de pagina, krijg een banner ingeladen via een derde-partij ad-server, en de drive-by start. Vandaar de eeuwige aanbeveling: patch je browser én gebruik een ad-blocker - deze laatste is in deze context bijna een security-tool.
Trojan
Trojans zijn malware die zich verstoppen binnenin een legale, al dan niet nuttige, applicatie die de gebruiker bewust installeert of downloadt. Van zodra de gebruiker deze host-applicatie installeert of start zal de onderliggende trojan zijn aanval op het systeem beginnen. Die aanval kan velerlei zijn, denk maar aan het installeren van een backdoor, de computer veranderen in een zombie (zie botnet verderop) of een keylogger activeren.
De naam Trojan is gebaseerd op de legende van Het Paard van Troje uit de Aeneid van Vergilius.
Supply-chain trojans - de CIA en Xcode: één van de meest verrassende onthullingen uit de Snowden-lekken (2015) was dat de CIA jarenlang gewerkt heeft aan een eigen versie van Apple’s Xcode, de officiële IDE waarmee developers iOS- en macOS-apps bouwen. Met die gemanipuleerde Xcode-versie konden onwetende app-developers hun eigen apps bouwen - waarin ongemerkt CIA-backdoors werden mee geïnjecteerd. Eens die trojan-apps in de App Store of op iPhones stonden, hadden de Amerikaanse inlichtingendiensten toegang tot het toestel van de eindgebruiker. De CIA zou ook Apple’s update-tool voor macOS gemanipuleerd hebben om zo stiekem keyloggers te installeren. Moraal: een trojan hoeft niet per se in jouw software te zitten - ze kan zich veel eerder in de keten hebben genesteld. Bron: The Intercept / Tweakers
Spyware
De naam spyware dekt de lading duidelijk: deze malware heeft als doel om informatie te verzamelen van het doelsysteem, zonder dat de gebruiker hiervan op de hoogte is. Deze informatie kan gaan van eenvoudige gebruikersdata zoals usernames en wachtwoorden, maar gaat soms ook verder tot het in kaart brengen van surfgedrag of op welke manier de gebruiker een specifieke applicatie gebruikt. We kunnen stellen dat spyware twee categorieën heeft:
- Reclamedoeleinden: hoe beter adverteerders de gebruiker kennen, hoe gerichter ze reclame kunnen maken en dus hoe groter de kans wordt dat die gebruiker uiteindelijk een geadverteerd product koopt.
- Cybercriminelen: de meeste spyware die we heden ten dage tegenkomen verzamelen natuurlijk die dingen waar cyberstropers de meeste interesse in hebben: bankgegevens (logins, kredietkaartinformatie). Het hoofddoel van deze categorie is natuurlijk: centjes!
Spyware wordt meestal als trojan geïnstalleerd nadat de gebruiker een legitiem programma installeerde. Enkele bekende spyware-dragers waren de erg populaire (illegale downloader) Kazaa en Messenger Plus!, de plugin voor Windows Live Messenger.
Adware
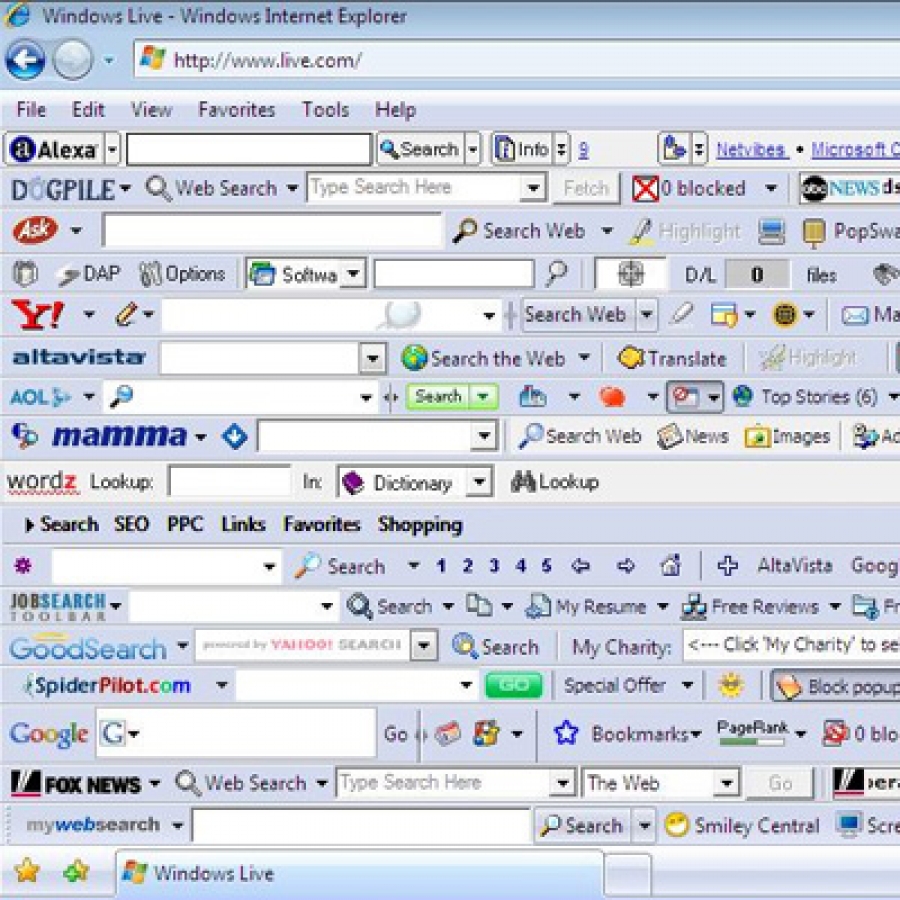
Daar waar spyware soms door adverteerders wordt gebruikt om “het doelwit beter te leren kennen”, heeft adware als doel om effectief reclame aan deze gebruiker, meestal ongewild te tonen. Ongewild is het sleutelwoord hier in. Adware is op zich niet noodzakelijk malware. Veel adware wordt gemaakt zodat de maker ervan extra inkomsten kan genereren om bijvoorbeeld het hoofddoel van de adware te blijven door ontwikkelen. Denk maar aan bepaalde gratis musicplayers die ook reclamebanners tonen terwijl je muziek afspeelt. Er is echter ook een categorie adware die ongewild reclame toont en soms zelfs op een zodanige manier dat een huis-tuin-en-keuken gebruiker zelfs niet beseft waar de reclame vandaan komt. Eind jaren 2010 had je veel browser-extensies die in je menu-balk als flitsende knoppen allerlei handige extra hulpmiddelen beloofden. Vaak zorgden deze extensies er echter ook voor dat je tal van extra reclame-pop-ups kreeg die in eerste instantie het gevolg waren van de website waar je op dat moment naartoe surfte.
Een bijkomend probleem van sommige malware is dat ze rootkit-achtige (zie hierna) technieken gebruiken waardoor ze erg moeilijk te verwijderen zijn en je moet opletten dat je niet essentiële bestanden van je computer verminkt of verwijderd.
Rootkit
Een virus zal zich nestelen op “gebruikersniveau”, terwijl een rootkit zich veel dieper in het besturingssysteem zal nestelen (op kernel-niveau of administrator-niveau). Hierdoor zijn rootkits veel onzichtbaarder, daar ze ook kunnen bepalen welke informatie de gebruiker van het besturingssysteem te zien krijgt. Een rootkit is eerder een techniek die kan gebruikt worden door de andere vormen van malware die we hier beschrijven. De essentie van een rootkit is natuurlijk dat deze veel robuuster zijn en bijgevolg moeilijker te verwijderen zijn door het slachtoffer. Vaak zal een rootkit ook systeembestanden aanpassen (zie ook de infobox bij adware) waardoor je rootkits niet kunt verwijderen zonder permanente schade aan je besturingssysteem toe te brengen. De enige manier om een rootkit dan goed weg te krijgen is door je harde schijf te formatteren. Je OS opnieuw installeren/resetten, gebruik makend van de aanwezige installatiebestanden op de computer, is namelijk niet gegarandeerd dat dit voldoende zal zijn: mogelijk heeft de rootkit zich ook al in de installatiebestanden op de harde schijf geïnstalleerd!
Ransomware
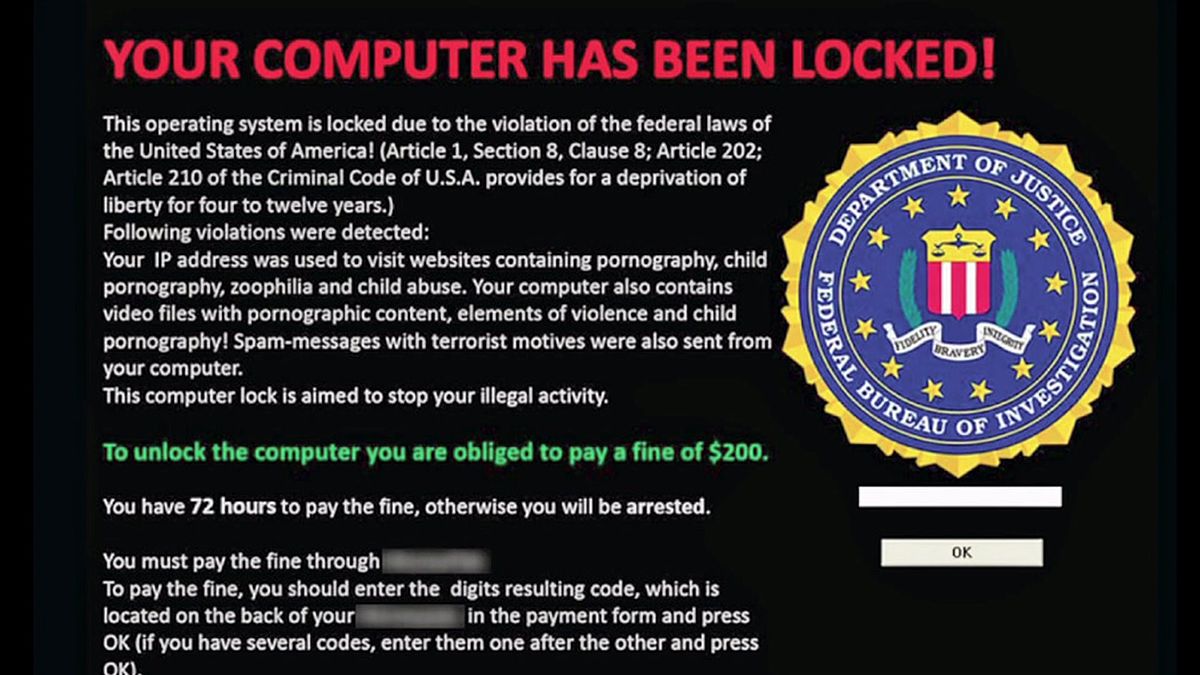
De plaag van de laatste jaren! Het einddoel van cybercriminelen is natuurlijk centjes. Als je virus al je bestanden verwijderd dan heeft een digitale stroper weinig leverage om nog geld van z’n slachtoffer te pakken te krijgen. Ransomware lost dit probleem op voor de stropers: het zal de data letterlijk gijzelen en losgeld (ransom) vragen aan de gebruiker. Wanneer een ransomware op een systeem geraakt (via bijvoorbeeld een trojan of worm) zal het de data van de gebruiker versleutelen met een sleutel die enkel de maker van de malware kent. Vervolgens verschijnt er een bericht op de computer met daarin wat de gebruiker moet doen (betalen) indien deze z’n data terug wenst. Meestal zal de ransomware betalingen in crypto-coins vragen zodat het geld niet kan getraceerd worden.
Ransomware heeft aangetoond dat back-ups maken van je data erg belangrijk is. Maar ook HOE en WAAR je back-up’d zal invloed hebben op hoe ransomware-gevoelig je bent. Indien je back-ups maakt op hetzelfde systeem als waar de originele data staat, dan bestaat de kans dat de ransomware ook de back-up zal gijzelen. Indien je niet op geregelde tijdstippen een back-up neemt kan het zijn dat je dagen of weken aan data kwijt bent moest je het slachtoffer van een ransomware-aanval zijn. We gaan niet verder in op back-up strategieën, maar het mogelijk duidelijk zijn dat deze skillset een essentieel onderdeel vormt van het security-beleid van een bedrijf.
Herinner je dat de ransomware-aanvallen uit hoofdstuk 1 (WannaCry en Petya in 2017) ook meer impact hadden dan enkel “dataverlies”: ziekenhuizen moesten patiënten de toegang ontzeggen, containerbedrijven zaten met duizenden tonnen aan vracht die niet verscheept geraakten.
Betalen = geen garantie: onderzoek van Hive Systems op 24.000 Amerikaanse bedrijven toont ontluisterende cijfers. Bij een ransomware-aanval:
| Gedrag | Uitkomst | % |
|---|---|---|
| Betaald | Data gerecupereerd | 38% |
| Betaald | Data tóch verloren | 19% |
| Niet betaald | Data gerecupereerd (back-ups) | 36% |
| Niet betaald | Data verloren | 7% |
Eén op de vijf bedrijven die het losgeld betaalde, kreeg dus gewoon geen data terug. De totale kost van ransomware-incidenten in de VS bedroeg in 2021 maar liefst $7.9 miljard aan downtime, waarvan $1.4 miljard effectief aan losgeld werd betaald. Moraal: betalen is russische roulette - én het financiert onbedoeld de volgende aanval. Zorg voor goede, offline back-ups.
Botnet
Wat als een stroper toegang had tot een legioen computers? Duizenden computers die naar het bevel van de cybercrimineel luisteren en zonder morren doen wat hen gevraagd wordt? Welkom in de wondere wereld van botnets, zombies en herders.
Wanneer een cybercrimineel een grote groep computers nodig heeft, dan zal deze via voorgaande malware-technieken proberen zoveel mogelijk computers te besmetten met zijn zombie-virus. Dit virus zal twee dingen doen:
- Het zal zich onzichtbaar nestelen op de computer en ervoor zorgen dat het virus ook na heropstart actief is (maintain access).
- Het zal een backdoor creëren en terugbellen naar de command-en control-server (C&C server) van de originele virusmaker, de zogenaamde herder.
Via de C&C-server kan de botnet-herder nu alle zombies benaderen en bevelen geven. Het kan de zombies bijvoorbeeld vertellen dat ze allemaal tegelijkertijd naar een bepaalde website moeten pingen, waardoor een gigantische DDOS (Distributed DoS)-aanval plaatsvindt. Of het zou kunnen bevelen dat alle zombies vijf sterren moeten geven aan een specifieke applicatie in de app-store. Of wat te denken van duizenden zombies die permanent als cryptominers naar bitcoins delven voor de herder?
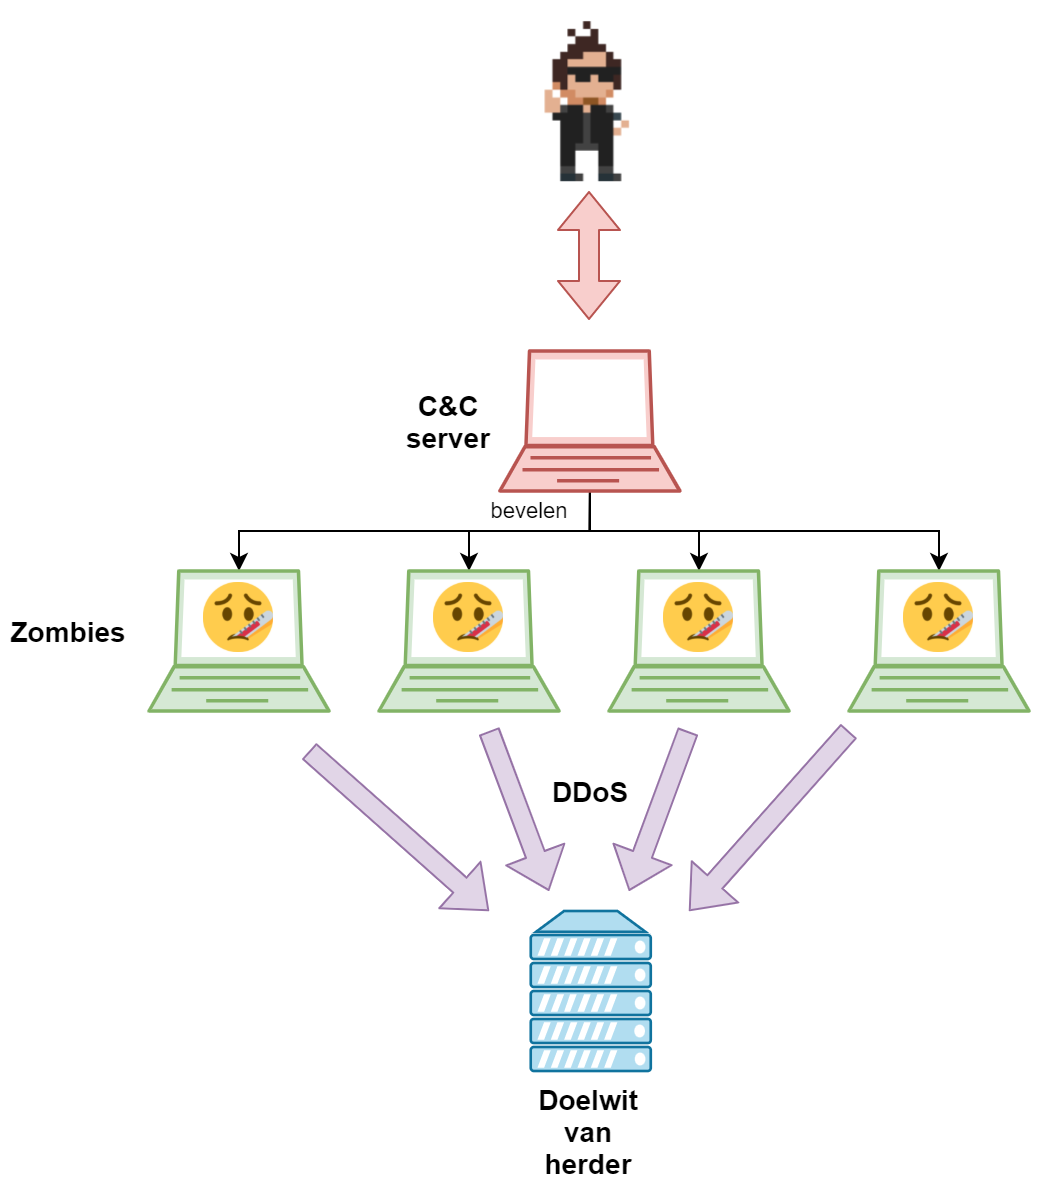
Hoe groter het botnet, hoe krachtiger en machtiger de herder is. Botnets kunnen zoveel impact hebben op systemen dat er een hele ecologie rond illegale botnets is verschenen. Zo zijn er websites waar herders de diensten van hun botnets verhuren aan anderen (botnets-as-a-service) of gewoon geregeld hun nieuwst verzamelde botnet verkopen aan de hoogste bieder op het darkweb.
Het is in het voordeel van de herder dat botnets zo onzichtbaar mogelijk blijven. Daarom dat de meeste botnet-software heel subtiel op de achtergrond werkt. Veel computers maken maanden, soms jaren, deel uit van een botnet zonder dat ze dat ooit hebben beseft.
Omdat botnets zo’n grote impact kunnen hebben, jagen Microsoft, Cisco, McAfee, etc. actief op deze zaken. Een botnet uitschakelen door de zombies te bestrijden is natuurlijk onbegonnen werk. De oplossing ligt natuurlijk bij de C&C-servers! Als je die server uit de lucht krijgt dan zijn de zombies nutteloos en heb je letterlijk het botnet onthoofd.
Mirai (2016): het IoT-botnet: in september 2016 dook Mirai op, een botnet dat niet op gewone computers jaagde maar op IoT-apparaten: routers, IP-camera’s, digitale videorecorders, babyfoons. De verspreidings-trick was verbluffend simpel: Mirai probeerde gewoon een lijst van 64 default logins (admin/admin, root/root, user/user, …) op elk IoT-toestel dat aan het internet hing. Resultaat: op het hoogtepunt ruim 600.000 besmette toestellen. Op 21 oktober 2016 voerde Mirai een DDoS-aanval uit op DNS-provider Dyn, waardoor grote delen van het Amerikaanse internet (Twitter, Netflix, Reddit, GitHub, Spotify) urenlang onbereikbaar waren. Mirai’s broncode werd later publiek gemaakt, waarna tal van varianten ontstonden die tot vandaag actief zijn.
Mantis (2022): meest krachtige botnet tot nu toe: waar Mirai inzette op volume (veel, maar zwakke IoT-apparaten), gooit Mantis het over een andere boeg: kwaliteit. Dit botnet rekruteert gekaapte virtuele machines en krachtige servers. Gevolg: elke bot heeft enorm veel rekenkracht. Cloudflare registreerde in juni 2022 een DDoS-aanval van 26 miljoen HTTPS-requests per seconde - een record. Les: de evolutie van botnets gaat niet noodzakelijk richting meer zombies, maar richting sterkere zombies. Bron: Cloudflare blog
BYOB - “Build Your Own Botnet”: op GitHub staat al jaren een open-source educatief framework (github.com/malwaredllc/byob) waarmee je in enkele klikken je eigen botnet kan opzetten: command & control-server met webinterface, payload-generator voor Windows/Linux/macOS, en een dozijn kant-en-klare post-exploitation modules (keylogger, webcam, persistentie, …). Officieel voor onderzoekers en studenten, maar een mooi illustratie van hoe laagdrempelig malware-ontwikkeling is geworden. De scheve grafiek uit eerder in dit hoofdstuk in actie.
Een echte DDoS-afpersingsbrief: cybercriminelen sturen soms prijslijsten die niet zouden misstaan bij een legaal bedrijf. Een uitgelekt voorbeeld:
“Hello. If you want to continue having your site operational, you must pay us 10 000 rubles monthly. Attention! Starting as of [DATE] your site will be a subject to a DDoS attack. The first attack will involve 2,000 bots. If you contact the companies involved in the protection of DDoS-attacks and they begin to block our bots, we will increase the number of bots to 50,000.
You will also receive several bonuses: 1. 30% discount if you request DDoS attack on your competitors/enemies. 2. If we turn to your competitors/enemies to make an attack on your site, then we deny them.”
Met andere woorden: koop niet alleen je eigen “bescherming”, maar gebruik ze ook als aanvalswapen tegen je concurrenten. Het RaaS-model (Ransomware/DDoS-as-a-Service) in zijn meest ontluisterende vorm.
Netwerk-based aanvallen
Een groot deel van de aanvallen gebeurt uiteraard via een bedraad of draadloos netwerk. We spenderen een volledig apart hoofdstuk aan draadloze aanvallen verderop in dit handboek. De meer klassieke netwerk-gebaseerde aanvallen komen niet in dit handboek voor. Er zijn ongelooflijk veel mogelijkheden op netwerk/communicatie-niveau om als cybercriminal toegang tot systemen te verkrijgen. Ieder bekend protocol (DNS, IP, TCP, CSMA/CD, SNMP, etc.) heeft ontelbare, gekende, bugs. Nog steeds worden er nieuwe technieken ontwikkeld, zelfs bij protocollen die al 20 tot 30 jaar bestaan (om je een idee te geven: het IP-protocol werd in 1977 geschreven).
Hardware-based aanvallen
In den ouden tijd leken aanvallen vooral een software gebeuren. Enkel in de duurdere Hollywood-films werden er ingewikkelde hardware-apparaten gebruikt door stropers om toegang tot streng beveiligde systemen te verkrijgen. Tegenwoordig kan je voor enkele dollars ongelooflijk krachtige Raspberry Pi’s, Arduino, etc. kopen, waardoor hardwaregebaseerde aanvallen steeds vaker voorkomen (je zou kunnen spreken van een democratisering van hacking hardware).
Dit hoofdstuk zou wederom een heel eigen boek kunnen bevatten, we gaan daarom enkele van de meest voorkomende of interessantste zaken kort toelichten. Net zoals met malware zal je merken dat er soms overlap is tussen verschillende type aanvallen en het dus zeker geen zwartwit classificatie is:
- USB sticks: deze kleine dingen kosten nog geen euro als je ze in bulk koopt. Ideaal dus om ze als aanvaller te vullen met malware die zichzelf automatisch installeert wanneer een slachtoffer de stick goedbedoeld in z’n computer steekt. Of wat te denken van een USB of death die 220 volt door je computer jaagt als je hem insteekt, gegarandeerd dat je daarmee een DoS aanval kunt uitvoeren want de stick zal het moederbord, de harde schijven etc. vernietigen door de hoge stroomstoot.
- BIOS rootkits: in moderne computers zitten BIOS chips die voorkomen dat je zomaar eender welke software kan inladen bij het opstarten - met dank aan UEFI dat onze systemen beveiligt met systemen zoals Trusted Platform Modules (TPM), Secure Boot, etc. Maar wat als je er in slaagt om die chip te hacken? Recent dook Moonbounce op, UEFI malware die aanvallers als een springplank kunnen gebruiken om vervolgens andere malware op het systeem te krijgen. De sterkte van Moonbounce? Het kan zichzelf in de chip installeren en blijft permanent aanwezig zodat je besturingssysteem verwijderen of harde schijf formatteren geen zin heeft.
- Raspberry Pi, Arduino, Malduino and friends: computers die niet groter dan een dikke duim zijn. De mogelijkheden zijn natuurlijk immens wat je kan doen als je dit soort dingen onzichtbaar kan inplanten in een bedrijf. Doordat dit soort dingen zo goedkoop zijn geworden zien we ook vaker concepten zoals warshipping opduiken: een aanvaller verstuurt zijn geautomatiseerde Raspberry Pi naar z’n slachtoffer door het toestel in een gewoon postpakket te verstoppen in bijvoorbeeld een dubbele bodem. Van zodra het pakket aankomt, zal het toestel automatisch proberen verbinding te maken met het aanwezig netwerk en terugbellen naar de aanvallers. Zolang het slachtoffer de Raspberry Pi niet detecteert kan de stroper vanuit de veilige haven van z’n huis aanvallen uitvoeren.
- Keyloggers en juice hacking: keyloggers bestaan zowel in software als hardware, maar hun doel is natuurlijk hetzelfde: de toetsaanslagen van het slachtoffer detecteren om er dan bijvoorbeeld wachtwoorden en gebruikersnamen uit te filteren. Hardware keyloggers worden door stropers vaak aan een systeem gehangen waar ze niet permanent toegang tot hebben. Enkele dagen of weken later moet de stroper dan enkel de keylogger ophalen. Gerelateerd hieraan is juice hacking, een fenomeen dat hier en daar opduikt. In publieke plaatsen zijn er meer en meer publieke oplaadpunten waar gebruikers hun digitale toestellen via een USB-draad kunnen opladen. Maar hoe zeker ben je eigenlijk dat die draad die in de muur verdwijnt niets meer is dan een oplaadkabel? Wat als aan de andere kant van de muur de draad aan het toestel van de stroper hangt?
- USB Ninja, RFID cloners en consoorten op lab401.com en hak5.org: er zijn vele websites waar je tegenwoordig gespecialiseerde hacking hardware kunt kopen. Wat te denken van de USB Ninja? Een gewone USB-kabel die echter een ingebouwde verzender heeft en automatisch alle data via een RF-verbinding naar de stroper verderop verstuurt. RFID cloners vind je ook voor een habbekrats en laten je toe om de alomgebruikte RFID toegangskaarten te clonen, zodat de stroper beveiligde gebouwen kan binnenstappen zonder een alarm te laten afgaan.
*Warshipping warships**: In april 2026 werd een treffend voorbeeld van warshipping publiek gemaakt: een Bluetooth-tracker van amper €5 werd verstopt in een briefkaart en per post verstuurd naar een Nederlands marineschip ter waarde van €585 miljoen. De tracker zond 24 uur lang de locatie van het oorlogsschip uit, zonder dat iemand het doorhad. Dit incident toont aan hoe goedkope consumententechnologie een ernstig risico kan vormen voor zelfs de best beveiligde militaire assets. Bron: Tom’s Hardware, 18 april 2026
De Russische USB’s van Kabul (2008): één van de meest beruchte USB-aanvallen aller tijden, beschreven in Fred Kaplan’s boek “Dark Territory”. Russische spionnen slaagden erin een airgapped (dus volledig van het internet afgesneden) geclassificeerd Amerikaans militair netwerk binnen te dringen. Hun methode? Gewoon goedkope USB-sticks volgestopt met malware leveren aan retailkiosken vlak bij het NATO-hoofdkwartier in Kaboel. Pure wiskundige gok: vroeg of laat koopt een Amerikaanse militair er één en steekt die in een veilige computer. Dat is exact wat er gebeurde. Tienduizenden bestanden (hardware-designs, troepenconfiguraties, kaarten van bases) werden buitgemaakt. De operatie wordt beschouwd als de eerste grootschalige staats-doordringing van een gerubriceerd Amerikaans netwerk en was de directe aanleiding voor een Pentagon-verbod op USB-sticks in gevoelige omgevingen.
Verdedigen tegen juice jacking: als je in een luchthaven, trein of hotel op een publieke USB-poort je telefoon oplaadt, hoe weet je dat de kabel niet aan een stropers-toestel hangt? Drie simpele regels:
- Gebruik een eigen oplader in een gewoon stopcontact (niet die publieke USB-poort).
- Neem je eigen power bank mee.
- Koop een charge-only cable of een zogenaamde USB data blocker (kostprijs: enkele euro). Dit is een adapter die de datapinnen van de USB-connector fysiek afsluit - enkel de stroompinnen werken nog, dus data-overdracht is onmogelijk.
- Schakel op je telefoon de optie “data transfer bij aansluiting” uit, zodat een toestel bij default enkel oplaadt.
Mobiele aanvallen
Onze smartphones zijn ondertussen onze primaire digitale apparaten geworden: permanent verbonden, bomvol persoonlijke data, met camera, microfoon, GPS en toegang tot onze bank- en sociale media-accounts. Geen wonder dat ze een uitgelezen doelwit zijn voor stropers. Enkele mobile-specifieke aanvalstechnieken:
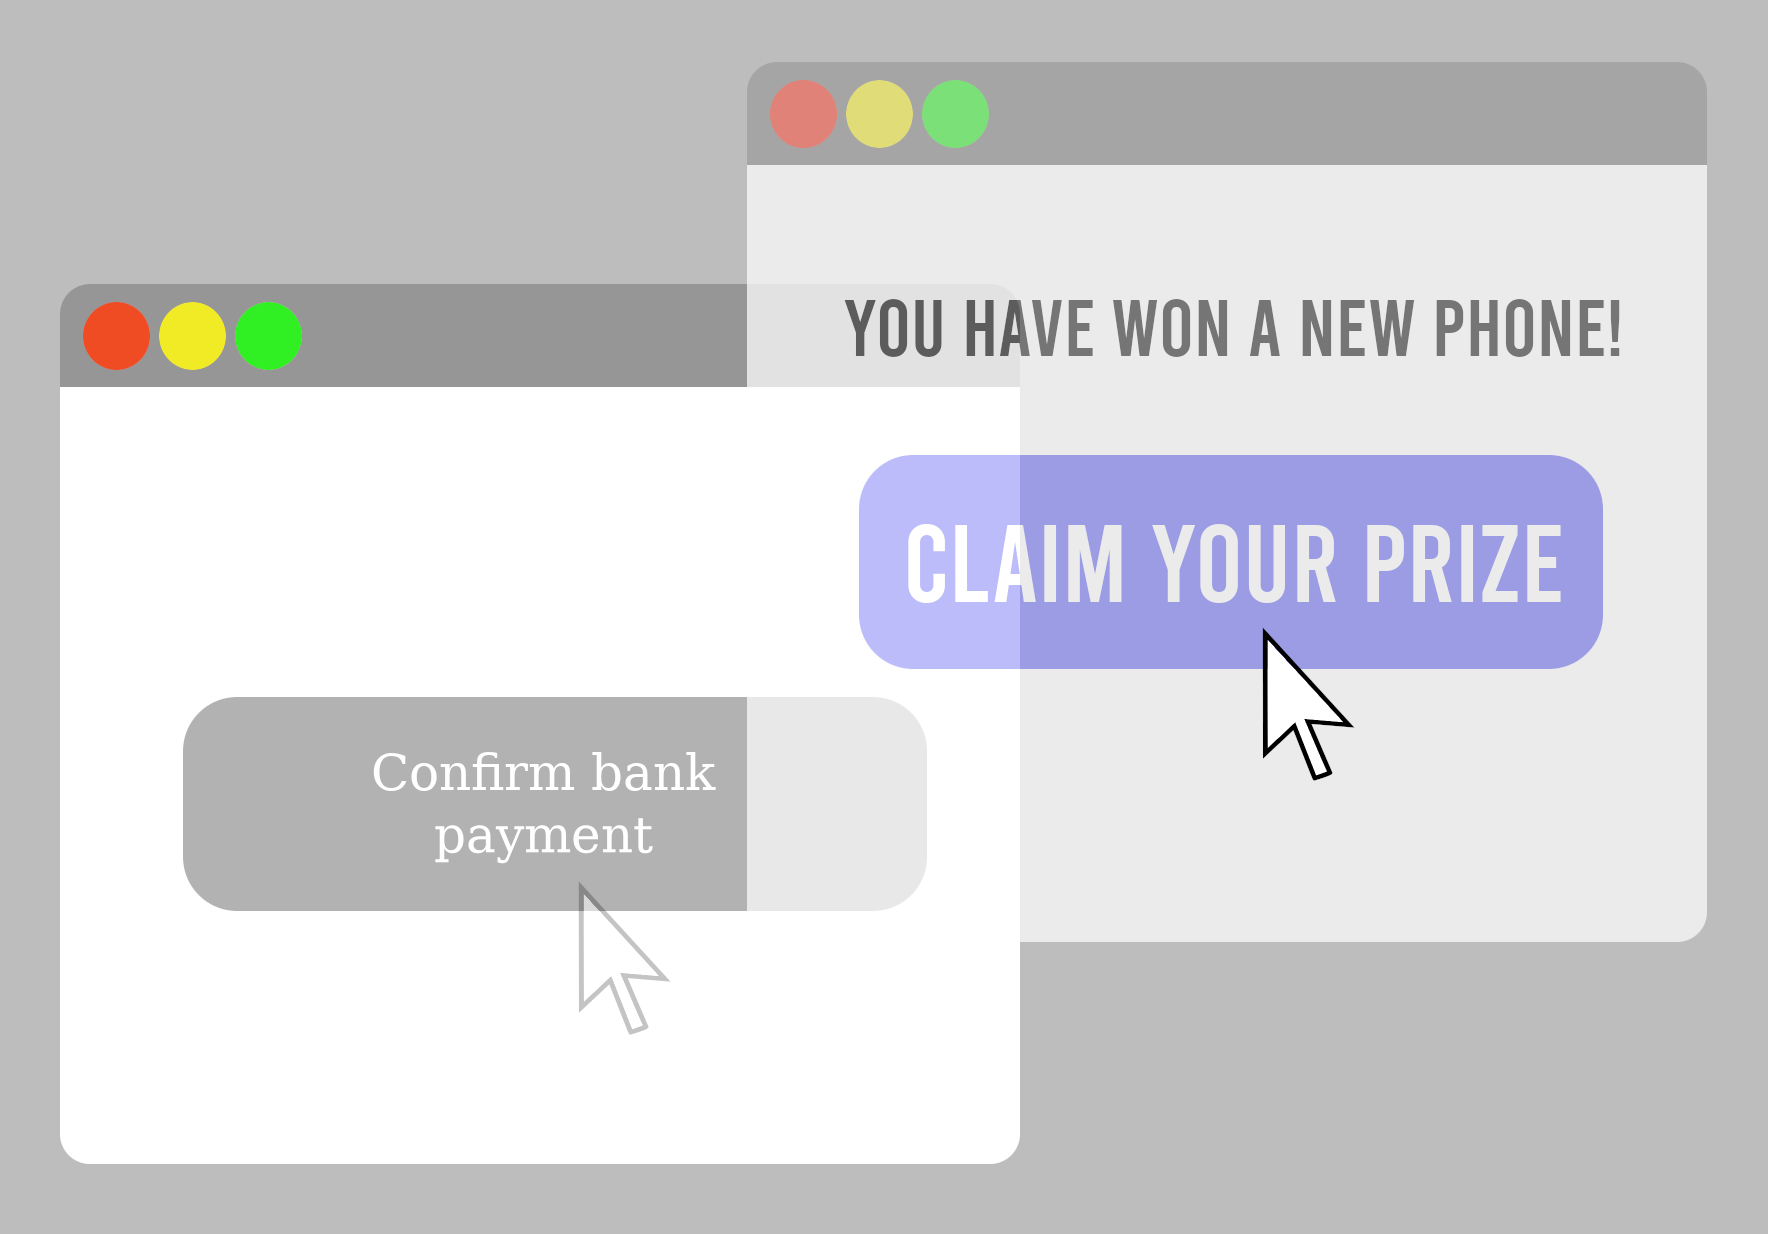
Clickjacking op Android (overlay attacks): een kwaadaardige app toont bovenop legitieme schermen een onzichtbare overlay. Je denkt dat je op “Niet nu” klikt in een dialoogje, maar in werkelijkheid klik je op “Installeer deze app” of “Geef toegang tot je contacten” onder die overlay. De Android Accessibility Service (oorspronkelijk bedoeld als hulp voor mensen met een beperking) maakt dit mogelijk: eens een app die rechten krijgt, kan ze andere apps besturen, velden invullen en knoppen indrukken - zonder dat de gebruiker het ziet. Gelukkig heeft Google sinds Android 12+ extra beperkingen doorgevoerd.
Android/PowerOffHijack (2015): malware die de shutdown-procedure van je toestel overneemt. Als je je telefoon uitzet, doet hij alleen alsof: je krijgt het animatie-scherm en het toestel lijkt dood, maar in werkelijkheid blijft hij volledig functioneel. De malware kan ondertussen gewoon telefoneren, foto’s maken met de camera en data versturen - terwijl jij denkt dat je toestel offline is. Ongeveer 10.000 toestellen waren besmet voor de aanval werd ontdekt, voornamelijk via Chinese alternatieve app-stores. Moraal: haal je batterij eruit (als dat nog kan) wanneer je zeker wilt weten dat je toestel echt uit is.
Xenomorph (2022–2023): een moderne Android banking-trojan: verkleed als een onschuldige “performance booster” of “pdf reader” op de Play Store. Eens geïnstalleerd toont Xenomorph een nep-inlogscherm telkens je een bankapp opent, en steelt zo je credentials. De moderne versie viseert meer dan 400 banken en cryptowallets wereldwijd, inclusief Belgische en Nederlandse banken. Xenomorph gebruikt ook een Automated Transfer System (ATS): automatisch geld overboeken zonder dat de gebruiker zelfs maar iets moet invullen. Bron: BleepingComputer
De enige écht onhackbare smartphone blijft de Nokia 3310. Maar dat geeft je dan natuurlijk ook geen WhatsApp, Google Maps of Mobile Banking - alles heeft z’n prijs.
Side-channel aanvallen
De persoonlijke favoriet van de auteur vanwege de inventieve aanvallen die onder deze categorie bestaan. Het idee van een side-channel aanval bestaat er uit dat je informatie te pakken krijgt uit een protocol of hardware op onverwachte manier. Een vergelijking in het echte leven zou het volgende kunnen zijn: je wil inbreken bij een bank verderop in de straat. Dit gaat echter enkel wanneer de bewaker slaapt. Na observatie heb je ontdekt dat de bewaker voor het slapengaan altijd een boek leest en z’n progressie ervan op GoodReads deelt. Je hebt geen toegang tot de slaapkamer van de bewaker, maar je volgt hem wel op GoodReads. Van zodra de bewaker een update over z’n voortgang post weet je dat het tijd is. Dit is een voorbeeld van een side-channel aanval.
Ieder stuk hardware, software of protocol is vatbaar voor side-channel aanvallen. Het is onmogelijk om 100% hiertegen beschermd te zijn. Uiteraard zijn niet alle aanvallen even effectief als de andere, en alles hangt dus af van wat de stroper juist nodig heeft.
Enkele voorbeelden:
- Militairen deelden hun workouts op Strava. Ze waren echter vergeten dat ze in een geheime basis in Afrika werkten. Plots zagen mensen workouts in the middle of nowhere gedeeld worden, wat deed vermoeden dat er op die plaats meer was dan enkel een lege woestijn. Oeps.
- Onderzoekers zijn er in geslaagd om data uit een computer te krijgen door de power consumption op te meten.
- Rowhammer, spectre (en ook drammer en rampage) zijn recente technieken waarbij de informatie uit het geheugen kan gelezen worden waar de stroper eigenlijk geen rechten toe heeft.
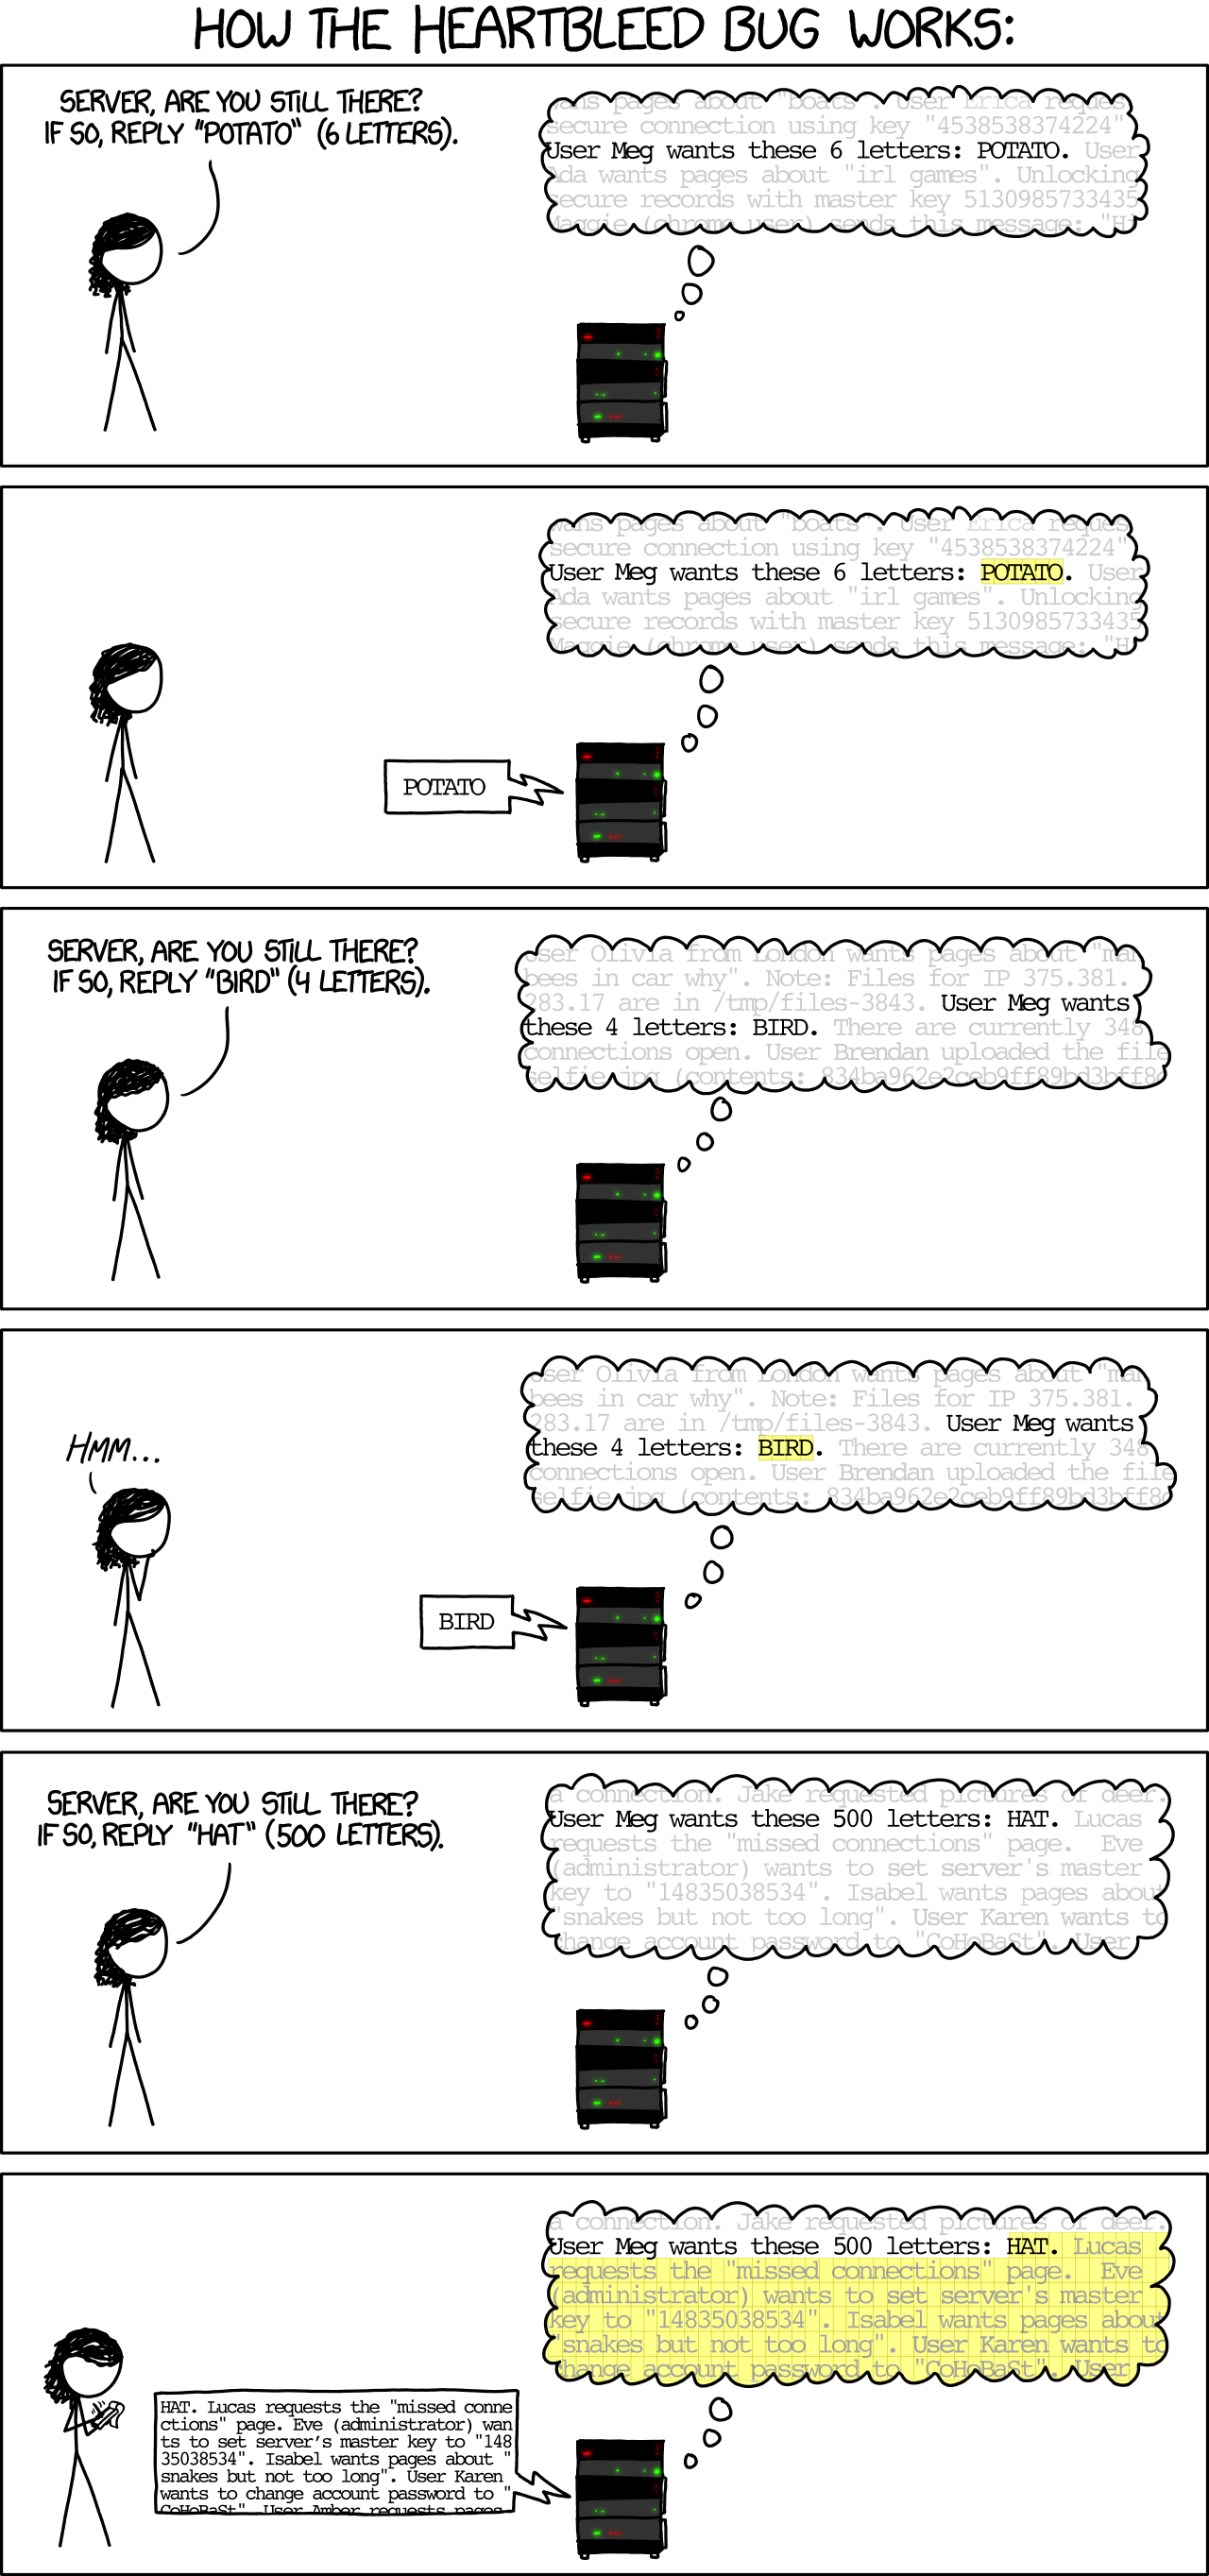
- Heartbleed: deze bespraken we al kort in het eerste hoofdstuk. Deze inventieve techniek maakt gebruik van het feit dat computers altijd braaf antwoorden als je ze vragen stelt. Maar stropers ontdekten dat de snelheid van antwoorden afhing van de vraag.
Wist je dat een oud liedje van Janet Jackson kan gebruikt worden om (oude) laptops te doen crashen door het gewoon af te spelen? Over een side-channel DoS aanval gesproken. De aanval heeft zelfs een CVE-nummer toegewezen gekregen! Lees hier hoe de aanval werkt:https://www.bleepingcomputer.com/news/security/janet-jacksons-music-video-is-now-a-vulnerability-for-crashing-hard-disks/
KNOB Attack (2019): Bluetooth op 1 byte entropie: de Key Negotiation of Bluetooth-aanval misbruikt een zwakheid in de manier waarop twee Bluetooth-toestellen de sterkte van hun gedeelde versleutelingssleutel afspreken. Normaal onderhandelen ze over een sleutel van 16 bytes (128 bit). Maar een Man-in-the-Middle aanvaller kan die onderhandeling onderscheppen en de beide toestellen laten “akkoord gaan” met een sleutel van slechts 1 byte - 8 bit. Die sleutel kan dan in minder dan een seconde worden gebruteforced, waarna de stroper de volledige Bluetooth-communicatie in plaintext kan lezen. Bijna elk Bluetooth-toestel van vóór 2019 was kwetsbaar: telefoons, koptelefoons, toetsenborden, auto’s. Meer info: knobattack.com
Whisper Leak (Microsoft, nov 2025): LLM-gesprekken afluisteren - zelfs al zijn ze versleuteld: een recent ontdekte side-channel in taalmodellen (ChatGPT, Claude, Gemini, …). Wanneer een LLM een antwoord streamt (woord per woord), zijn de grootte en timing van elk pakketje over het netwerk nog zichtbaar - ook al is de inhoud geëncrypteerd met TLS. Microsoft toonde aan dat een machine learning-classifier op basis van enkel die metadata met 92% zekerheid kan voorspellen of een gebruiker een “gevoelig onderwerp” (zoals money laundering) aan het bespreken is. Een passieve aanvaller op je ISP, op hetzelfde wifi-netwerk of op je router kan dus zien waar je met ChatGPT over praat, zelfs zonder de encryptie te breken. Bron: The Hacker News
Bitsquatting - DNS-hijacking zonder één bug te misbruiken: RAM-chips zijn niet perfect. Heel af en toe flipt een bit spontaan van 0 naar 1 of omgekeerd (door kosmische straling, hitte, …). Onderzoeker Artem Dinaburg besefte in 2011 dat je dit kunt uitbuiten. Stel: de domeinnaam microsoft.com staat in RAM als een reeks bytes. Als één bit flipt, kan dat micrnsoft.com of licrosoft.com worden. Door die look-alike domeinen alvast te registreren, krijg je gewoon organisch verkeer van gebruikers wiens RAM een foutje maakte - zonder dat je iets hoeft te hacken. In Dinaburg’s experiment kreeg hij honderdduizenden onterechte DNS-queries per dag. Pure passieve side-channel aanval. Bron: dinaburg.org
Samenvatting
In dit hoofdstuk legden we de fundamenten vast waarop de rest van dit boek verder bouwt:
- CIA (confidentiality, integrity, availability) is het doel; de McCumber kubus dwingt je om dat doel te bewaken op élke datastatus (opslag, transport, verwerking) én op élke laag (technologie, beleid, mensen).
- De wapenwedloop is scheef: aanvallers hebben snelheid, schaal en eenvoudig te gebruiken tools, terwijl verdedigers aan álles moeten denken.
- Zero days en het window of vulnerability maken patchen tot een permanente discipline - Patch Tuesday impliceert Exploit Wednesday.
- De aanvallers zijn divers: van scriptkiddies over eigen werknemers tot cybercriminelen en door overheden gesponsorde actoren. Ieder profiel vraagt een eigen verdediging.
- Aanvallen zijn passief (sniffen, OSINT) of actief (modify, replay, DoS); de meeste starten met social engineering.
- Malware-families (virus, worm, trojan, rootkit, ransomware, botnet) én side-channels (Rowhammer, KNOB, Whisper Leak) tonen dat elke laag (software, hardware én menselijk gedrag) een aanvalsoppervlak is.
Onthoud vooral: de zwakste schakel is zelden technisch.