2010-2016: Stuxnet, Snowden en de eerste IoT-botnets
Voor 2010
Voor het ontdekken van Stuxnet in 2010 leek de cyberbeveiligingswereld wel een wereld van (relatieve) peis en vree. Het ergste dat kon gebeuren was dat je computer een virusje opdeed waardoor je mogelijk wat data, en vooral veel werkuren, kwijt raakte. Virussen, wormen en spam waren alomtegenwoordig maar waren eigenlijk niet meer dan luizen in de pels van de eindgebruikers. Tuurlijk, er werd een grondig gevloekt als een virus je foto’s verwijderde of wanneer een worm zichzelf verspreidde naar je contacten - denk maar aan het ILOVEYOU virus dat als een soort social engineer mensen deed geloven dat ze een potentiële liefdesmatch hadden waarop ze vol spanning de bijlage openden en zo de worm in huis haalden. Of wat te denken van de Conficker worm die in 2008 meer dan 3 miljoen systemen kon besmetten en telkens de update-services van het Windows toestel uitschakelde. Uiteraard, dat was irritant, maar menig mens zou maar al te graag terug naar die tijd willen gaan als daarmee ransomware, botnets en door overheden gesponsorde cyberaanvallen onbestaande zouden zijn.
De termen worm, virus en malware zullen geregeld door elkaar worden gebruikt in deze cursus. Alle drie betekenen net niet hetzelfde, maar toch:
- Een virus is een kwaadaardig programma dat, eens het op een computer of apparaat staat, digitale schade kan aanbrengen.
- Een worm daarentegen is ook een virus, maar eentje dat zichzelf kan voortplanten naar andere systemen, iets wat een virus niet kan. Een worm kan zichzelf dus verspreiden zonder menselijke hulp.
- Malware is een overkoepelende term voor alle programma’s en code die digitale schade aan een systeem of netwerk brengen. Virussen en wormen behoren dus tot deze groep.
Naast deze drie termen zullen we ook nog enkele andere malware types tegenkomen zoals Adware, spyware, spam, trojans, backdoors en rootkit. Wanneer nodig zullen we deze termen toelichten. Onthoud nu alvast dat malware de algemene naam is voor alle malafide software.
2010: En dan verscheen Stuxnet
Virussen konden computers (tijdelijk) onbruikbaar maken. OK, lastig, maar niet het einde van de wereld. De Stuxnet worm die in 2010 plots op de radar verscheen kon dat potentieel wel: de wereld beëindigen! Het was een worm die op maat was gemaakt om zogenaamde PLCs (Programmable Logic Controllers) te controleren. Héél veel van onze kritische infrastructuur is geautomatiseerd met behulp van deze PLCs, krachtige apparaten die machines kunnen aansturen zoals liften, robotarmen aan assemblagelijnen, zuiveringsinstallaties en zelfs kernreactors. PLCs vormen de interface tussen machines (hardware) en de computers (met software op) die de operatoren gebruiken om deze machines opdrachten te geven. Operators kunnen op hun systemen de machines bedienen en te allen tijde controleren of deze naar behoren werken.
Wat Stuxnet deed was zich tussen de hardware en de software nestelen. Als een worm besmette het laptops en computers en zocht het of er PLC-bedieningssoftware aanwezig was op het toestel. Als dat het geval was dan plaatste het zichzelf er tussen in zodat het:
- de machines opdrachten kon geven zonder dat de operator dit wist.
- aan de operator kon vertellen dat alles in orde was, terwijl in realiteit de PLC mogelijk desastreuze opdrachten aan de hardware gaf.
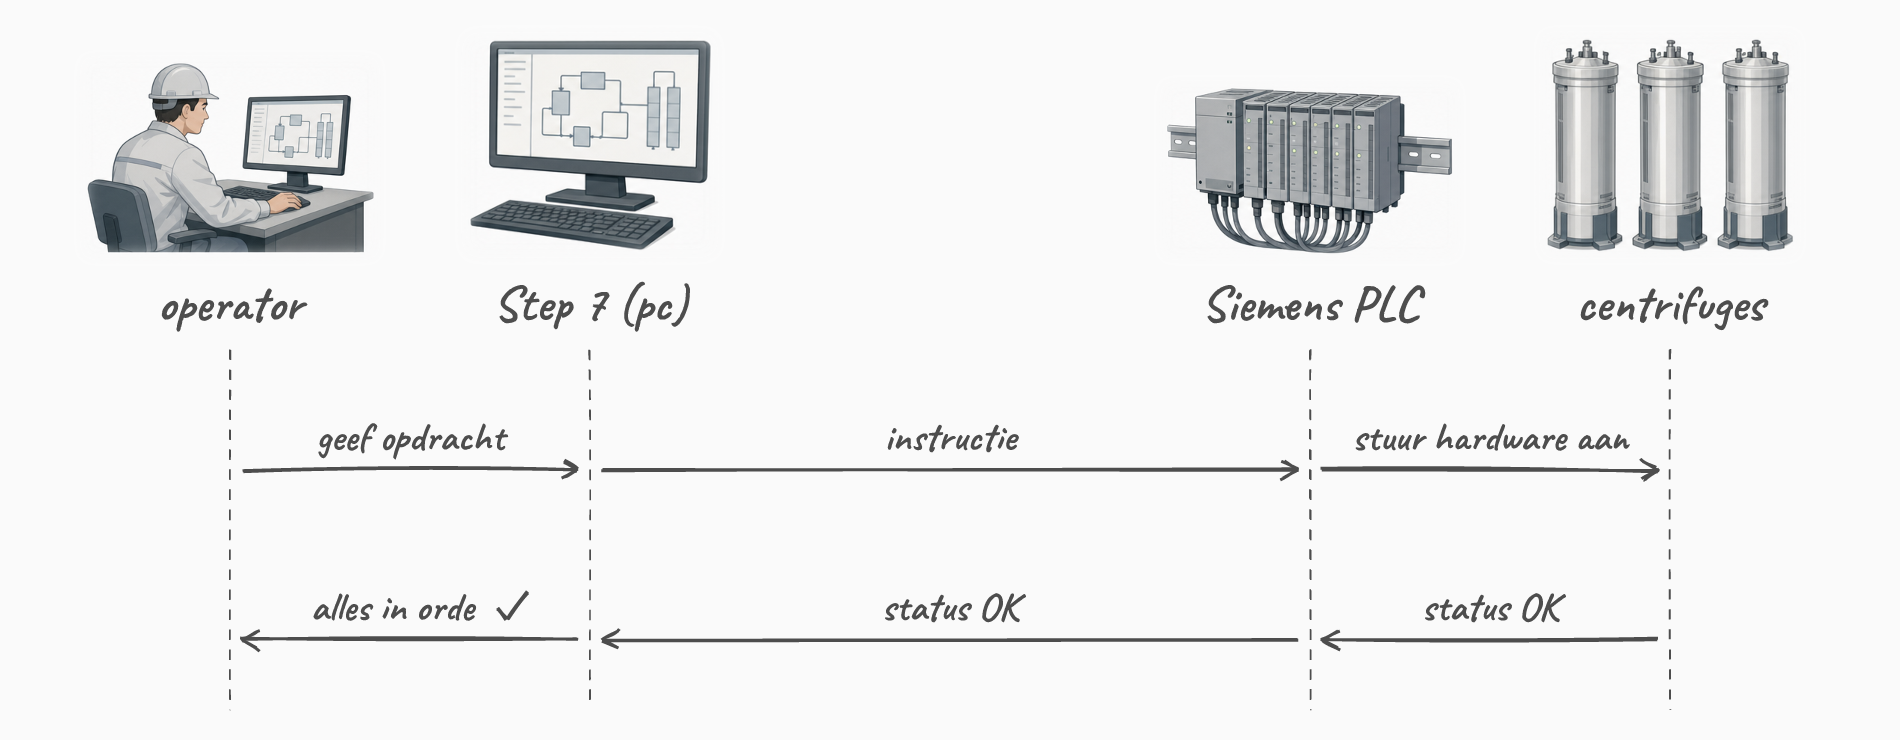
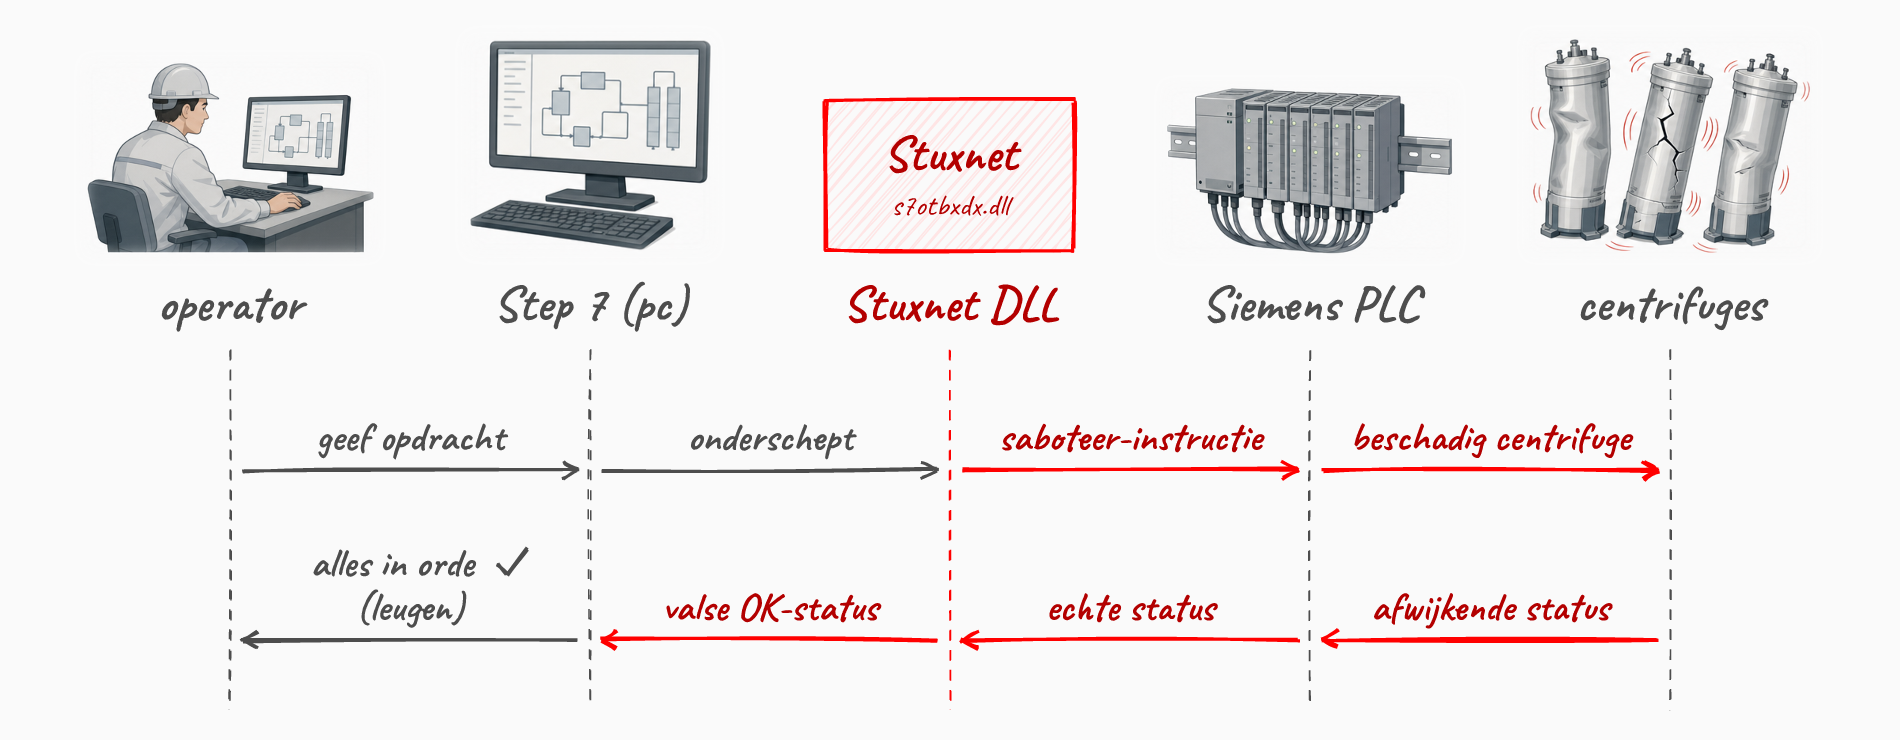
s7otbxdx.dll) tussen Step 7 en de PLC. De PLC krijgt saboteer-instructies en beschadigt de centrifuges, terwijl de operator een valse melding krijgt dat alles in orde is. Zo verbergt Stuxnet zijn eigen STL-code voor de operator.We moeten er geen tekeningetje bij maken wat de effecten kunnen zijn indien een Stuxnet variant bewust werd ingezet om bijvoorbeeld de machinerie in een kerncentrale of waterdam te saboteren. Zonder in details van Stuxnet in te gaan is het duidelijk dat het verschijnen van dit virus een ommekeer betekende qua potentiële gevolgen van een cyberaanval: mensenlevens stonden plots op het spel, niet enkel onze dierbare e-mails en digitale vakantiefoto’s.
Stuxnet bleek een worm te zijn die probeerde een specifiek soort centrifuge te saboteren: namelijk de centrifuges die Iran gebruikte om uranium te verrijken. De inlichtingendiensten van de Verenigde Staten en Israël zouden klaarblijkelijk Stuxnet hebben ontworpen om zo dit verrijkingsproces van uranium in Iran te dwarsbomen.
Airgapped systems don’t exist. De Iraanse Natanz-verrijkingsinstallatie was bewust níet met het Internet verbonden (air-gapped): een klassieke beveiligingsmaatregel voor kritieke infrastructuur. Toch raakte Stuxnet binnen. Hoe? Via geïnfecteerde USB-sticks die door werknemers (bewust of onbewust) werden binnengebracht. Stuxnet bewees daarmee een pijnlijke waarheid: een volledig van het Internet afgesloten systeem bestáát in de praktijk zelden of nooit - mensen, USB-sticks, updates en onderhoudsapparatuur vormen altijd bruggen die aanvallers kunnen misbruiken.

In september 2019 onthulde Yahoo News (“How a secret Dutch mole aided the U.S.-Israeli Stuxnet cyberattack on Iran”) hoe een door de Nederlandse AIVD gerekruteerde Iraanse ingenieur, zich voordoend als monteur, fysieke toegang had tot de Natanz-installatie en zo Stuxnet-code binnenbracht. Een mooi voorbeeld van hoe cyberaanvallen op kritieke infrastructuur vaak ook een ouderwetse spionage-component hebben.
Wens je meer te weten over Stuxnet? Dan raden we je de uitstekende, in 2016 verschenen, documentaire “Zero Days” door Alex Gibney aan. Deze documentaire geeft een zeer ontluisterend én boeiend beeld over de zoektocht naar de oorsprong van het Stuxnet virus.
2013: Onze privacy te grabbel gegooid
Surfen op het Internet was altijd een risico. We wisten in 2013 al lang dat onze datapakketjes over tientallen apparaten doorheen het Internet worden getransporteerd om zo tot bij hun doel te geraken. Cookies volgden al geregeld onze stappen en ook de aanbevelingen van Amazon waren soms akelig accuraat. Dat was de prijs die we moesten betalen om de ontelbare bronnen van het Internet te kunnen gebruiken. En als je echt wat meer privacy nodig had, dan schakelde je de “incognito” modus in van je browser. Maar ook dan was je je ervan bewust dat zelfs je ISP (Internet service provider) en je doel konden meekijken. Hoe erg kan dat zijn?
Die gedachte leefde bij veel mensen tot dan: het Internet was een nuttige tool en je wist dat er kon meegekeken worden door derden als ze dat echt wilden. Maar zou dit nu echt consequent en op grote schaal gebeuren? Neen toch?!
Dat glazen huisje werd in 2013 hardhandig aan diggelen geslagen door twee belangrijke personen:
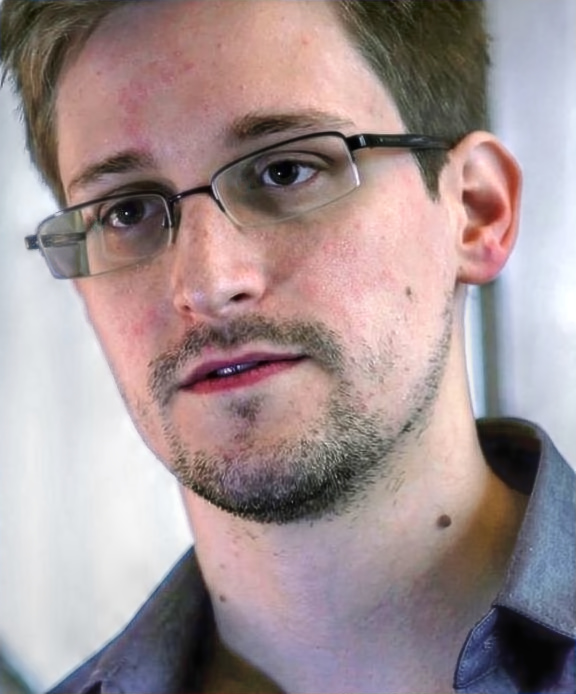
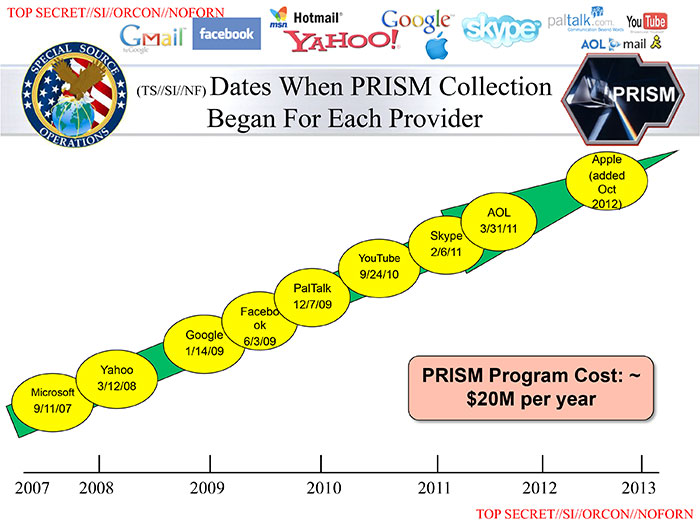
- Edward Snowden: als (contractueel ingehuurde) systeembeheerder bij de NSA, de Amerikaanse inlichtingendienst gericht op elektronische spionage, had hij toegang tot het doen en laten van de dienst. Snowden lekte een grote hoeveelheid top-secret documenten naar de bevolking die onder andere het PRISM-programma uit de doeken deed. Hieruit bleek dat de NSA een complexe samenwerking had met enkele grote Amerikaanse Internetbedrijven (o.a. Microsoft, Google, Facebook, Apple, etc.) die zogenaamde taps op hun systemen hebben staan zodat de NSA “kan meeluisteren” op de netwerken.


- Julian Assange: er zijn altijd klokkenluiders (whistleblowers) geweest die om persoonlijke overtuigingen vonden dat bepaalde informatie met het publiek moest worden gedeeld. Zeker in dictatoriale middens kan dit levensgevaarlijk zijn. Aan het eind van de 20e eeuw kregen deze klokkenluiders echter een krachtig apparaat om hun nieuws veilig te verspreiden: het Internet. Julian Assange besefte dit en richtte daarom in 2006 Wikileaks op. Een site waar klokkenluiders op een anonieme manier documenten konden lekken. Tot 2010 zijn zo enkele erg controversiële documenten met de wereld gedeeld die soms verregaande diplomatieke of geopolitieke gevolgen hadden. Assange heeft jarenlang (via de rechtbank) strijd gevoerd om niet uitgeleverd te worden aan de Verenigde Staten, waarvan de laatste vijf jaar in een Britse gevangenis. In juni 2024 sloot hij een deal met het Amerikaanse gerecht: hij pleitte schuldig aan één aanklacht en mocht als vrij man terug naar Australië.

Het is niet evident om over mensen als Assange en Snowden te praten zonder in een controversiële modderpoel te geraken. Voor de één is Snowden een held, voor de ander een verrader. In dit boek trachten we een objectief beeld, zonder waardeoordelen, te geven. Wat wel buiten kijf staat is dat zowel Snowden als Assange de wereld getoond hebben dat er in de duistere wandelgangen van de veiligheidsdiensten zaken gebeuren waar “normale stervelingen” zelden weet van hebben.
Het waren vooral de onthullingen van Snowden die bij velen de oogkleppen deden afvallen. Op het Internet ben je hoegenaamd niét anoniem. Grote (en kleine) mogendheden en privéfirma’s kunnen ons doen en laten op het Internet bekijken, bewaren en analyseren. Privacy en het Internet zijn een oxymoron: een contradictorische term zoals zwarte sneeuw. Wanneer je je op het Internet begeeft, op welke manier ook, gooi je een deel van je privacy te grabbel. En dat is iets dat helaas de voorbije tien jaar er niet op verbeterd is (alhoewel het Tor netwerk met z’n onion routing toch wel een stevige extra privacy laag kan aanbieden).
Een uitspraak van Snowden die sindsdien het privacy-debat domineert:
“Arguing that you don’t care about the right to privacy because you have nothing to hide is no different than saying you don’t care about free speech because you have nothing to say.”
PRISM was slechts één onthulling. De Snowden-documenten legden een hele reeks NSA-programma’s bloot:
- PRISM: rechtstreekse toegang tot data bij Microsoft, Google, Apple, Facebook, etc.
- Bulk phone metadata collection: telefonie-metadata van miljoenen Amerikanen massaal verzameld
- XKeyscore: wereldwijde realtime-zoekmachine over internetverkeer
- Tempora: fibertaps op trans-Atlantische glasvezelkabels door de Britse GCHQ
- Gerichte verzwakking van encryptiestandaarden (o.a. via NIST)
- Tapping van smartphones van ontelbare burgers
- 50.000+ sleeper-implants op computers wereldwijd
- Spionage op buitenlandse staatsleiders (waaronder Angela Merkel)
- Gerichte aanvallen op systeembeheerders om toegang tot hun netwerken te krijgen
Een interessant debat dat altijd opduikt bij deze problematiek is de “Ik heb toch niets te verbergen”-houding. In het kleine maar fijne boekje “Je hebt wél iets te verbergen” van onderzoeksjournalisten Maurits Martijn en Dimitri Tokmetzis (ISBN 9789082821611) wordt onherroepelijk brandhout gemaakt met deze stelling. Finaal zijn we volledig afhankelijk van de online diensten die we gebruiken en wat ze met onze data nu én belangrijker, in de toekomst zullen doen. Privé-informatie over jou die nu ogenschijnlijk ongevaarlijk lijkt, kan dat potentieel in de toekomst wel zijn wanneer normen, waarden of wetten veranderen.
Dat informatie die vandaag onschuldig lijkt morgen dodelijk kan zijn, is helaas geen theoretische bedreiging. Nederland stond voor de Tweede Wereldoorlog bekend om zijn buitengewoon nauwkeurige en goed georganiseerde bevolkingsregister. Burgers gaven hun gegevens (adres, gezinssamenstelling én ook hun godsdienst) te goeder trouw door, puur voor alledaagse administratie. Niemand kon vermoeden waartoe die keurig bijgehouden kaartenbakken ooit zouden dienen.
Toen nazi-Duitsland Nederland bezette, werd net dat voorbeeldige register het ideale instrument om Joodse burgers op te sporen, te deporteren en te vermoorden. Vervalste identiteitspapieren van het verzet konden bovendien eenvoudig ontmaskerd worden door ze te vergelijken met de originele registratiegegevens.
Het verzet besefte de dodelijke waarde van die data. In de nacht van 27 maart 1943 pleegde een verzetsgroep (onder leiding van Gerrit van der Veen en Willem Arondéus) een aanslag op het bevolkingsregister in Amsterdam, in een wanhopige poging de gegevens van zo’n 70.000 Amsterdamse Joden te vernietigen. De aanslag slaagde slechts gedeeltelijk: ongeveer 15% van de gegevens ging verloren. Twaalf deelnemers werden opgepakt en op 2 juli 1943 gefusilleerd.
De les voor de (toekomstige) cyberboswachter is universeel en tijdloos: data die je vandaag verzamelt of deelt, blíjft bestaan. Wie er ooit toegang toe krijgt (een toekomstige werkgever, een verzekeraar, of in het ergste geval een kwaadaardig regime) en met welke bedoelingen, heb je op het moment van registreren niet meer in de hand.
2014: Hoe veilig is the cloud ?
In 2014 vond er een controverse plaats die vooral de puberende tiener zich zal herinneren: “The fappening”. Deze naam laat weinig aan de verbeelding over en dekt de lading goed. In het jaar dat Oekraïne Russische legers zag binnenrollen om de Krim (terug) in te palmen, verschenen er duizenden privéfoto’s van een honderdtal celebrities op het Internet. Deze, vaak weinig verhullende, privéfoto’s hadden kwaadwillige hackers van de Apple iCloud accounts van de slachtoffers gestolen en vervolgens gepubliceerd via Reddit, 4chan, etc. De foto’s verspreidden zich als een lopend vuurtje en de slachtoffers konden enkel toezien hoe hun in de privésfeer opgenomen beelden door miljoenen mensen werden gedownload.
De beroemdheden hadden hun foto’s in de cloud-opslag van Apple bewaard zoals op dat moment duizenden gebruikers ook al deden. Deze dienst zorgt ervoor dat je je als eindgebruiker van eender waar aan je foto’s kan, daar ze “in the cloud” staan, wat door de spectaculaire groei van de smartphones (en iPhones in dit geval) een populair concept was geworden. Ook diensten zoals Dropbox, Onedrive (toen nog SkyDrive) toonden aan dat er een grote vraag was naar online opslag van (privé-)informatie.
Om dergelijke diensten te gebruiken dien je natuurlijk een veilig wachtwoord te hebben, daar eender wie, van eender waar, kan proberen zich een weg naar je data te verkrijgen door jouw wachtwoord te raden. In 2014 waren concepten zoals 2-factor-authentication (2FA) en biometrische beveiliging (meer daarover in hoofdstuk 5) nog niet zo populair en dus was je geheime wachtwoord je enige bescherming tegen onrechtmatige toegang tot je data.
De diefstal van de foto’s werd echter vergemakkelijkt door twee redenen:
- Sommige slachtoffers gebruikten makkelijk te raden, of snel te bruteforcen wachtwoorden.
- Anderen hadden de beveiligingsvragen ter goeder trouw ingediend. Veel diensten stellen een extra beveiligingsvraag (zoals “Wat is de naam van je eerste huisdier?” of “Op welke school zat je vader?”) die ze kunnen gebruiken om jouw identiteit te verifiëren indien je je eigen wachtwoord vergeten bent en je dit wenst te resetten. Wanneer jij of ik dit soort vragen invullen dan is dit 90% van de tijd informatie die nergens te vinden valt, enkel in de grijze massa in je hoofd en misschien in een gênant dagboekje uit je jeugd. Bij de Amerikaanse beroemdheden wier iCloud werd gehackt, is dat niet zo. Hun leven kan volledig gereconstrueerd worden aan de hand van de ontelbare interviews die ze al hebben gegeven. Gegarandeerd dat ooit een interviewer al heeft gevraagd wat de kleur van zijn of haar eerste auto was, of in welk dorp hij of zij is opgegroeid.
In de nasleep van de hack doken in ondergrondse fora kopieën op van de Elcomsoft Phone Password Breaker (EPPB), een forensisch tool dat normaal gezien aan politiediensten wordt verkocht om iCloud-backups uit te lezen. Door een gestolen Apple ID + wachtwoord in combinatie met EPPB kon een aanvaller de volledige iCloud-backup van een slachtoffer downloaden, inclusief foto’s, berichten en contactgegevens. Het illustreert een terugkerend patroon: dual-use forensische tools (bedoeld voor legitiem gebruik) belanden regelmatig in verkeerde handen.
Het is een verkeerde reflex om in dit soort zaken ogenblikkelijk aan victim shaming te doen (kijk maar naar het recentere voorval waarbij enkele Bekende Vlamingen het slachtoffer waren van catfishing). Ieder doet en laat wat hij wenst in z’n privésfeer - daarom heet het ook privé - maar het is belangrijk te beseffen dat als je zaken in the cloud bewaart, de kans bestaande is dat iets of iemand er ooit onrechtmatige toegang tot zal krijgen. U weze gewaarschuwd.
Niemand verplicht je om op de beveiligingsvragen een eerlijk antwoord te geven. Er bestaat geen leugendetector in die systemen of een mama die op je vingers komt tikken. Lieg er dus op los, maar onthoud uiteraard je antwoord. Dankzij die beveiligingsvragen hou je echter een stok achter de hand moest je je wachtwoord vergeten zijn.
Ook in 2014: als landen vechten
Het was te verwachten dat ook op cyberniveau er ooit een cyber-wapenwedloop zou starten zoals, helaas, ook in de echte wereld plaatsvindt. Daar waar landen voorheen nog vooral defensieve cybermogelijkheden hadden, begon halverwege het vorige decennium dit arsenaal meer en meer uitgebreid te worden met offensieve cyberwapens. Het was met andere woorden wachten op de eerste cyberaanvallen door een soevereine staat op een andere staat.
Het probleem met cyberaanvallen is dat het als aangevallen mogendheid ongelooflijk moeilijk is om juist te reageren:
- De bron van de aanval identificeren is soms onmogelijk. Wie weet lijkt de aanval te komen vanuit land X, terwijl het eigenlijk land Y is dat gewoon de aanval via land X routeert. En het laatste dat je natuurlijk wil doen is het verkeerde land beschuldigen (of aanvallen).
- Wat als een hacker, zonder staatsinmengingen, beslist om op eigen houtje een cyberaanval te initiëren. Is het land van herkomst van die aanvaller dan verantwoordelijk voor de geleden schade?
- De “schade” van een cyberaanval is niet altijd duidelijk. Wanneer een raket op een stad wordt afgestuurd is dat een duidelijk act of aggression en is er grote kans op een militair conflict (indien de diplomatieke weg geen soelaas brengt). Maar is een cyberaanval, zoals een denial-of-service (DoS, zie later), genoeg reden om de oorlog buiten het cyberdomein te escaleren? Zijn er eigenlijk rules of engagement? Is er een conventie van Genève? Neen op dit alles. Daar cyberaanvallen zo moeilijk te traceren en identificeren zijn, blijft het allemaal het betere nattevingerwerk.
Een bewuste cyberaanval op een soevereine staat is al enkele keren gebeurd (denk maar aan de cyberaanvallen in 2007 van Rusland op Estland) maar in 2014 was er helaas een nieuwe primeur (Stuxnet krijgt eigenlijk die primeur, maar dat werd pas veel later bevestigd). Ook nu gaan we naar Hollywood, niet om de beroemdheden en hun privé-kiekjes, maar omwille van een film waar een andere staat niet om kon lachen.
In 2014 zou Sony een nieuwe film uitbrengen, getiteld “The Interview”, met James Franco en Seth Rogen. In deze komedie worden twee journalisten gevraagd om tijdens hun interview van een fictieve Noord-Koreaanse dictator hem te doden. De vergelijkingen met de Noord-Koreaanse leider Kim Jong-un waren voor iedereen duidelijk. Dat Noord-Korea op de tenen zou zijn getrapt, stond dan ook in de sterren geschreven.
De daaropvolgende gebeurtenissen zijn nog steeds niet uitgeklaard, maar vast staat wel dat een selecte groep hackers toegang had gekregen tot confidentiële data op de servers van Sony en deze vervolgens op het Internet lekte. De financiële schade voor Sony was enorm. De daders wisten onuitgebrachte films, e-mails, salarissen en andere privé-informatie te stelen. Heel lang werd gedacht dat de groeperingen die achter de aanval stonden door Noord-Korea waren aangestuurd. Echter, tot op de dag van vandaag heeft men dat niet kunnen bevestigen. Zo zijn er ook experts die denken in het bewijsmateriaal de hand van Rusland en/of China te zien. Kortom, zoals eerder gezegd, cyberaanvallen zijn verdomd lastig om in kaart te brengen.
Als het toch Noord-Korea zou zijn geweest - wat nog steeds meer dan mogelijk is - dan hebben ze hiermee dus een dubieuze primeur: een soeverein land voert een cyberaanval uit op een bedrijf in een ander land. En de vraag die vervolgens veel experten zich stelden was: “Vanaf wanneer is dit een act of aggression?”, en ook: “Moet een land op dit soort aanval reageren namens het bedrijf, of namens de hele natie waar het bedrijf zich bevindt?” Wie zal het zeggen. Dit boekje helaas niet, maar het geeft wel voer voor discussie.
2015: Stuxnet bewaarheid
Keer op keer zullen we dit moeten herhalen: we kunnen nooit met 100% zekerheid de origine van een cyberaanval vaststellen. Heel af en toe, met dank aan klokkenluiders zoals Snowden, of verregaand (al dan niet journalistiek) onderzoek worden specifiek aanvallen volledig uit de doeken gedaan (maar helaas vaak jaren na datum).
In 2015, iets meer dan een jaar na de Sony aanval, werd dat waar we voor vreesden bewaarheid: hackers waren er in geslaagd om de elektriciteitsinfrastructuur van Oekraïne deels plat te leggen op 23 december, vlak voor kerstavond. Een groepering slaagde er zo in om bijna een kwart miljoen mensen gedurende meerdere uren zonder stroom te zetten. De malware die hiervoor werd gebruikt, kreeg later de naam Industroyer (ook wel CrashOverride genoemd): de eerste malware ooit die specifiek was ontworpen om elektriciteitsnetten te saboteren. Iedereen keek uiteraard ogenblikkelijk in de richting van Rusland - Oekraïne maakte vroeger deel uit van de Sovjet-Unie - daar de aanvallen kwamen van IP-adressen die waren toegewezen aan Rusland. Maar zelfs als dat zou zijn, zonder harde bewijzen dat de hackers ook handelden in naam van de Russische overheid blijft het koffiedik kijken wie op de vingers getikt moet worden voor de aanval.
Wie het ook waren, één ding staat wel vast: in 2015 waren hackers er voor het eerst in geslaagd om met één welgemikte aanval honderdduizenden mensen in problemen te brengen, problemen die verder gingen dan het verwijderen van enkele bestanden.
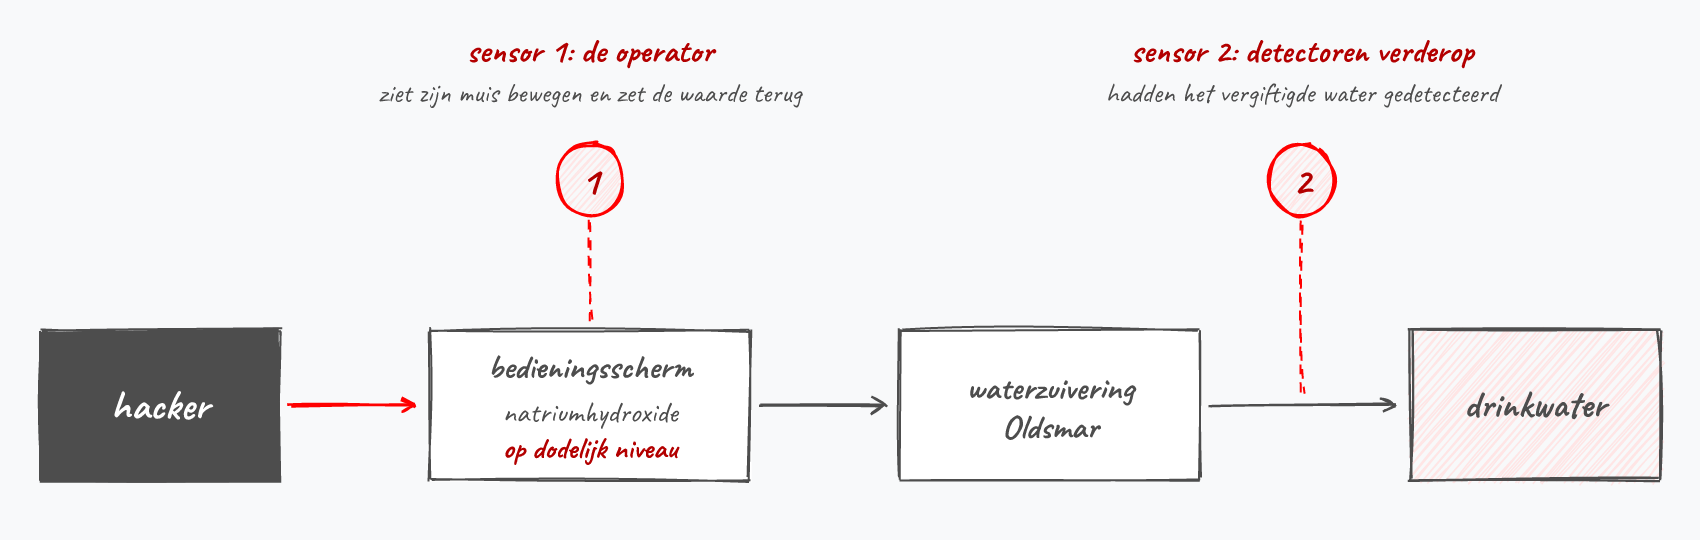
Enkele jaren later, in februari 2021, zou het trouwens weer bijna prijs zijn. Een hacker kreeg toegang tot de systemen die de waterzuiveringsinstallaties van Oldsmar (Florida, VS) bedienden. Een operator zag op tijd dat z’n muis plots bewoog en de maximum toegelaten hoeveelheid natriumhydroxide waarde van de filters op een dodelijk niveau zette. Er werd gelukkig tijdig ingegrepen (en detectoren verderop in het systeem hadden het vergiftigde water sowieso gedetecteerd), maar het deed wederom de vraag rijzen of onze kritische systemen wel voldoende beveiligd zijn tegen dit soort lone wolves.
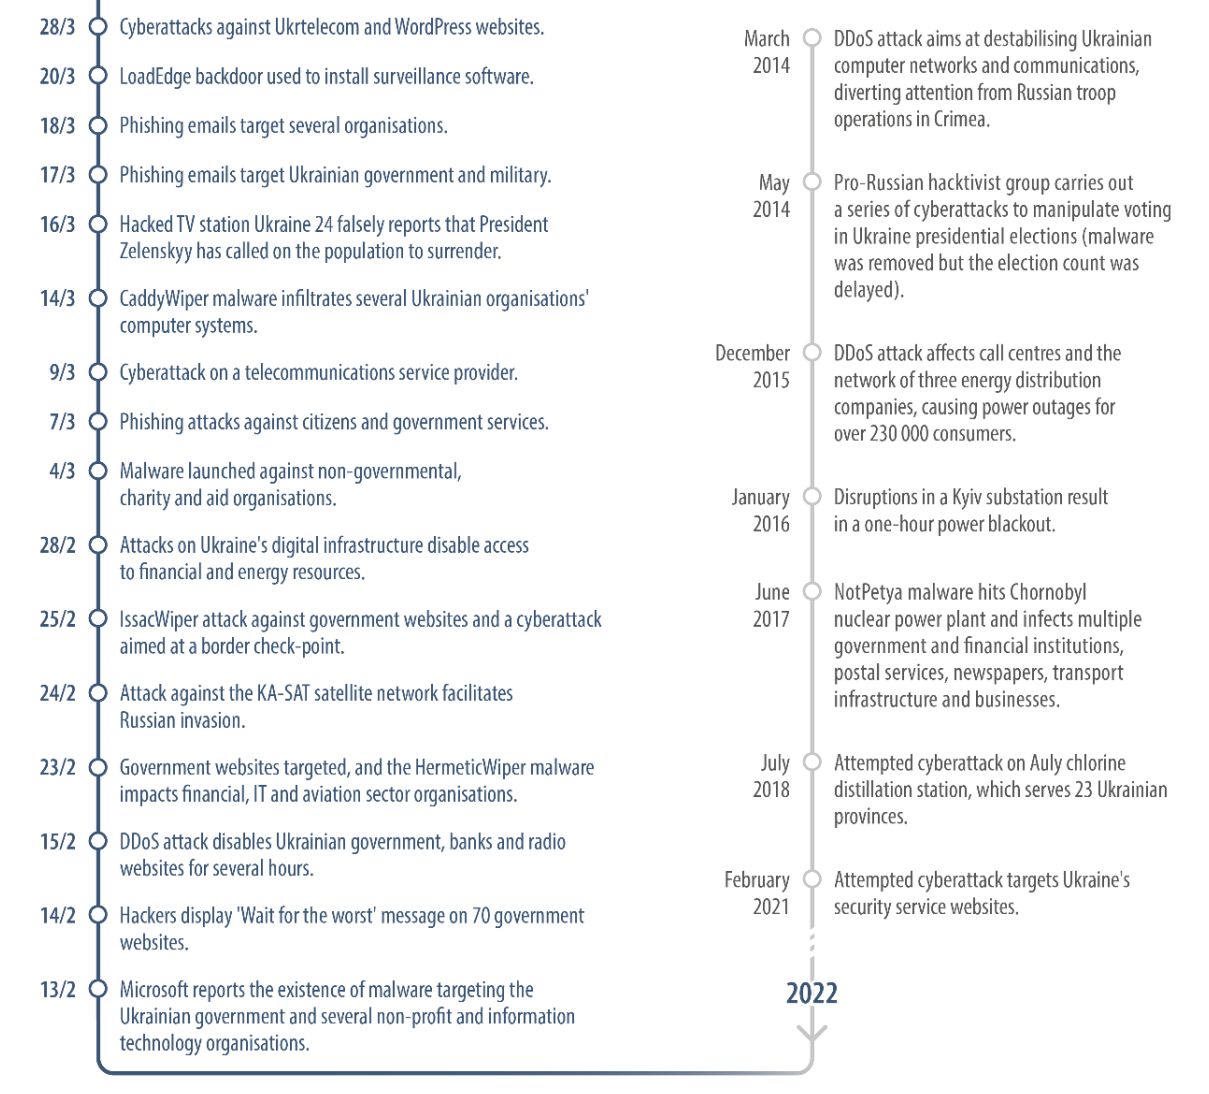
Sinds de oorlog in Oekraïne is uitgebroken zien we ook terug verregaande cyberactiviteit vanuit Rusland. De eerste weken van de oorlog (februari 2022) was het opvallend stil en leek het alsof de angst voor Russische cyberoorlog ongegrond was. Ondertussen zijn we helaas enkele jaren verder en verschijnen er meer en meer verhalen, zoals verwacht, van Russische cyber-inmenging. Volgende artikel geeft een heldere tijdslijn hiervan.
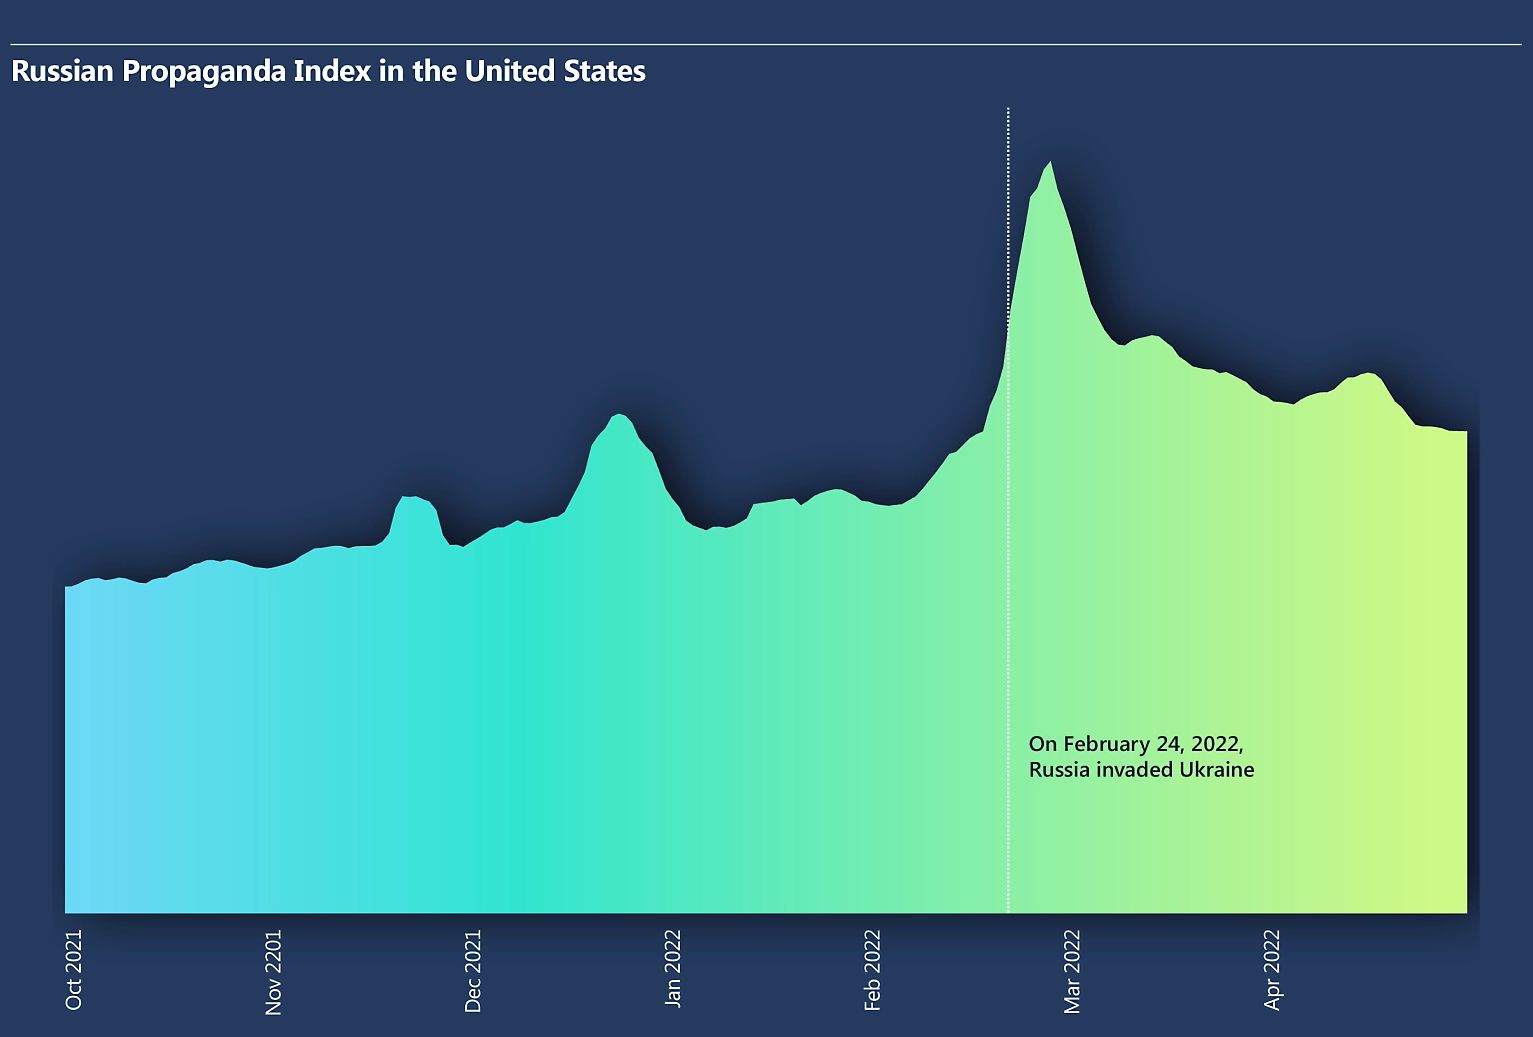
Microsoft monitort al geruime tijd de vele fake news bronnen die Rusland rijk is. Er wordt zelfs een Russian Propaganda Index (RPI) bijgehouden die aangeeft hoe actief de Russische trolls momenteel zijn in het verspreiden van bewezen onwaarheden (o.a. over de oorlog in Oekraïne, binnenlands beleid van andere mogendheden, COVID-19 vaccins, etc.)
2014-2015: Megaexploits in de fundamenten
Tussen alle spectaculaire aanvallen door, kwamen er in deze jaren ook twee bugs aan het licht die aantoonden hoe broos het fundament van het Internet is: bugs in bibliotheken die zó veel gebruikt werden dat een enkel gaatje plots de halve wereld kwetsbaar maakte.
- Heartbleed (2014): een kwetsbaarheid in OpenSSL, de bibliotheek die ontelbare webservers, routers en apparaten gebruiken om TLS/HTTPS-verbindingen op te zetten. Door een verkeerd gecontroleerde buffer-lengte kon een aanvaller kleine brokjes servergeheugen uitlezen - inclusief privésleutels, wachtwoorden en sessietokens. Maanden na de publieke bekendmaking waren er wereldwijd nóg steeds 200.000+ kwetsbare apparaten online.


- Shellshock (2014): een familie van bugs in de Linux Bash-shell waardoor een aanvaller via speciaal geprepareerde omgevingsvariabelen elk commando op de server kon laten uitvoeren. Aangezien Bash aanwezig is op bijna elke Linux- en macOS-server, was de impact gigantisch.


Beide bugs zaten al jaren in de code voor iemand ze ontdekte. Het is een vroege waarschuwing voor wat we later bij Log4J (2021) en XZ Utils (2024) opnieuw zouden zien: de open-source bibliotheken waarop het Internet draait, worden zelden grondig doorgelicht - en als er iets misgaat, gaat het gigantisch mis.
2015: Scheidingen en zelfmoord
In 2015 wordt de schaal van cyberaanvallen steeds groter. De hoeveelheden informatie die hackers van bedrijven kunnen bemachtigen kunnen al lang niet meer op één A4’tje afgedrukt worden. Wanneer hackers toegang krijgen tot de privé-servers van hun doelwit kunnen ze vlotjes ettelijke gigabytes, tot zelfs terabytes, aan privé informatie stelen. Tegenwoordig hebben we in Europa de GDPR wetgeving die probeert bedrijven duidelijk te maken dat zij verantwoordelijk zijn om onze data op een veilige manier te bewaren (zie appendix) en hen ook te straffen indien ze dit niet doen. In 2015 was dat veel minder. De datalekken in die tijd spraken boekdelen: van zodra cybercriminelen toegang hadden tot de privéservers konden ze de data zonder problemen lezen. Paswoorden, kredietkaartgegevens, rijksregisternummers, alles stond vaak onbeveiligd (ongeëncrypteerd) op de systemen.
De Ashley Madison website was Tinder voor mensen die een relatie wilden naast hun “officiële relatie”. Kortom, de site hielp mensen aan een affaire. Hun leuze, “Life is short. Have an affair”, wond er geen doekjes rond. En met hun meer dan 20 miljoen “klanten” was het duidelijk dat ze een lucratief idee hadden. Dat ze tegenwind zouden krijgen was te verwachten…

In juli 2015 plaatste een groep hackers een ultimatum op een website aan het adres van de eigenaars van Ashley Madison: “Haal jullie moreel dubieuze website van het Internet, of wij plaatsen meer dan 60 gigabyte aan gestolen data online”. De site werd niet offline gehaald en de hackers “hielden woord.” De gevolgen waren immens, niet zo zeer voor Ashley Madison zelf, wel voor de klanten. Plotsklaps kreeg de wereld een lijst te zien waarin honderdduizenden klanten open en bloot aan de schandpaal werden genageld. Mensen werden publiekelijk vernederd. Er is sprake van minstens twee zelfmoorden rechtstreeks als gevolg van het lek. Mensen werden ontslagen. Kortom, het lekken van wat uiteindelijk maar een hoop binaire data was, had gevolgen op relaties, mensenlevens en carrières.
Als positieve noot in dit verhaal halen we hier uit dat dit soort gigantische lekken mensen heeft doen inzien dat ze tweemaal moeten nadenken voor ze hun persoonlijke informatie weggeven aan één of andere Internet-gigant (het is helaas een les die we jaarlijks lijken te vergeten, kijk maar naar de populariteit van Tik Tok, Facebook, etc.).
Een stelregel die bedrijven nu hanteren is de volgende: vraag je niet af of je gaat gehackt worden maar vraag je af wanneer je zal gehackt worden. Dit is een heel andere manier van tegen je beveiligingsprobleem aankijken. Vergelijk het met het in huis halen van een koffer met daarin 10 miljoen euro aan diamanten. Als je je afvraagt of er ooit inbrekers zullen binnen geraken en daar naar beveiligt - waakhonden, videocamera’s rond het huis, dubbel slot - dan heb je daar niets aan als ze vervolgens toch binnen geraken en je koffertje stelen. Veel beter kan je én je huis beveiligen, én ervan uitgaan dat ze de koffer gaan bemachtigen: en je dus maar beter ook ervoor zorgt dat de dieven niets met de diamanten kunnen doen (door bijvoorbeeld je naam er in te graveren).
Kortom: bedrijven moéten data die ze van ons opslaan minstens encrypteren en systemen inbouwen die de data onbruikbaar maken als ze toch gelekt zou worden.
2016: Niet altijd heb je dure technologie nodig
“Because there is no patch for human stupidity.”
Terwijl staten miljarden uitgaven aan offensieve cyberwapens, toonde een 16-jarige Britse tiener (onderdeel van het collectief Crackas With Attitude) aan dat je soms helemaal geen geavanceerde tools nodig hebt. Met puur social engineering (overtuigende telefoontjes naar helpdesks en support-medewerkers) wist hij:
- In te breken in de AOL-mailbox van CIA-directeur John Brennan
- Toegang te krijgen tot mail- en telefoonaccounts van de Amerikaanse spionage-chef James Clapper
- De AOL-mail van FBI Deputy Director Mark Giuliano te kraken
- Persoonlijke gegevens van 31.000 federale agenten (FBI, DHS, DoJ) te lekken
Dat een tiener met een telefoon de Amerikaanse topveiligheidsdiensten kon binnendringen, werd voor veel organisaties een wake-up call: de mens blijft de zwakste schakel. Geen firewall ter wereld beschermt je tegen een medewerker die ter goeder trouw een wachtwoord reset voor “meneer Brennan aan de lijn”.
Deze les zouden we in 2022-2024 opnieuw (en véél pijnlijker) geleerd krijgen met de Lapsus$- en Scattered Spider-aanvallen, die we verderop bespreken.
Verderop in dit hoofdstuk komen termen als MFA fatigue, vishing en deepfakes meermaals langs. We leggen ze ter plaatse kort uit, maar de volledige definities en bijhorende technieken (pretexting, baiting, BEC, …) bespreken we systematisch in het volgende hoofdstuk onder Social Engineering.
2016: Internet-of-horrors
In onze huizen verschenen steeds meer apparaatjes die via het, meestal draadloze, netwerk met elkaar en het Internet konden communiceren. Internet-of-Things (IoT) bracht een weelde aan nieuwe oplossingen in onze levens. Domotica, wearables, slimme thermostaten, beveiligingssystemen, weegschalen, alles werd én slimmer gemaakt én aan het Internet gehangen.
Een inherent probleem met veel van deze, meestal kleine, toestellen is dat ze op het gebied van beveiliging ondermaats presteren. Dergelijke IoT-apparaten werken vaak op batterijen en de makers willen natuurlijk de batterijduur zo lang mogelijk houden. Iedere extra feature die de designers in het apparaat willen steken heeft een kost op die levensduur. Een aspect zoals beveiliging werd dan ook vaak achteraan de lijst van potentiële features geplaatst. Komt daarbij dat IoT-apparaten updaten (met bijvoorbeeld nieuwe security patches) soms onmogelijk of tenminste omslachtig is. Als er dus een beveiligingslek wordt gevonden in een apparaat, dan is de kans bestaande dat dit lek voor altijd aanwezig zal blijven én dus ook kan misbruikt worden.
Het was dus wachten tot de eerste aanvallen, specifiek gericht op IoT-apparaten, zouden plaatsvinden. De meest opvallende aanval gebeurde eind 2016. Malware, genaamd Mirai, verspreidde zich als een lopend vuurtje over IoT-apparaten waarvan de malware het standaard wachtwoord en username kende.


Gebruikers die vergeten waren het wachtwoord aan te passen dat het apparaat heeft wanneer je het uit de doos haalde, zaten zo plotseling met een ogenschijnlijk perfect werkend, maar besmet apparaat. Echter, de malware nestelde zich onzichtbaar op het apparaat en wachtte op commando’s van de Mirai makers. De malware creëerde met andere woorden een zogenaamde botnet, een groot netwerk van besmette apparaten die allemaal commando’s kunnen uitvoeren van de botnet herder (i.e. degene die de malware in de eerste plaats is beginnen verspreiden). De Mirai-makers hadden zo een leger minicomputers onder hun bevel die ze konden zeggen “surf nu allemaal naar die website”. Een website die plots tienduizenden gebruikers onverwacht extra te verwerken krijgt zal vaak onder de druk bezwijken en crashen. Kortom, dit Mirai botnet kon zo grote distributed denial-of-service (DDoS) aanvallen uitvoeren, allemaal omdat gebruikers de wachtwoorden van hun gloednieuwe apparaatjes niet hadden aangepast. In hun verdediging, het is vaak een erg omslachtig, technisch, proces om het wachtwoord van een IoT-apparaat aan te passen.
De wildgroei van Internet-of-Things apparaten heeft ervoor gezorgd dat hackers een grote hoeveelheid extra mogelijkheden hebben bijgekregen om op huis en bedrijfsnetwerken te infiltreren. Of om het in hacker-termen te zeggen: dankzij de weelde aan IoT-apparaten is de attack surface voor aanvallers exponentieel vergroot.
Een dubieuze (deels betalende) site, shodan.io, heeft als enige doel alle Internet-of-Things apparaten in kaart te brengen die zichtbaar zijn vanop het Internet. Deze “Google voor IoT” toont zelfs om wat voor apparaten het gaat en welke bijvoorbeeld nog steeds het standaard (default) wachtwoord hebben.