2022-2026: pagers, CrowdStrike en de AI-doorbraak
2022-2024: De mens en de bijna-catastrofe
Waar de voorgaande jaren vooral in het teken stonden van ransomware, zagen we in deze periode twee opvallende trends: de terugkeer naar social engineering om geavanceerde beveiliging te omzeilen én een wonderbaarlijke ontsnapping aan een wereldwijde IT-ramp.
In 2022 en 2023 bewees de hackersgroep Lapsus$ (bestaande uit tieners!) dat peperdure beveiliging nutteloos is als je de mens kunt manipuleren. Ze braken in bij giganten als Uber, Microsoft en Rockstar Games (waar ze beelden van GTA VI lekten). Hun tactiek? MFA Fatigue. Ze spamden werknemers ’s nachts met honderden aanmelding-notificaties op hun telefoon, tot het slachtoffer uit frustratie of vermoeidheid op “Accepteren” duwde.
Nog bonter maakte de Scattered Spider groep het in september 2023. Ze legden het MGM Resorts imperium in Las Vegas plat door simpelweg naar de helpdesk te bellen, zich voor te doen als een werknemer, en het wachtwoord te resetten. Gevolg: gokkasten op zwart, sleutelkaarten van hotelkamers werkten niet meer en liften stonden stil. Schade: meer dan 100 miljoen dollar. Het toonde aan dat vishing (voice phishing) in combinatie met een zwakke helpdesk-procedure dodelijker kan zijn dan de meest geavanceerde malware.
2024: Een nieuwe, fysieke primeur - de Hezbollah-pagers
Op 17 september 2024 kregen we opnieuw een “primeur” die niemand wenste te zien. In Libanon explodeerden simultaan duizenden pagers die door leden van Hezbollah werden gebruikt om te communiceren (pagers werden gebruikt om GSM-traceerbaarheid te vermijden). Eén dag later volgden radiotoestellen. De balans: minstens 9 doden en 2.750 gewonden, velen met zware verwondingen aan handen en gezicht.
Al snel werd duidelijk dat de Israëlische inlichtingendienst een supply chain attack van ongeziene aard had uitgevoerd: maanden tot jaren eerder had men de fabricage- of distributieketen van deze pagers gecompromitteerd en er kleine explosieven in gemonteerd, die op afstand konden worden geactiveerd.
Het voorval zet een nieuw soort aanval op de radar: een supply chain attack die niet enkel digitale schade, maar fysieke, lichamelijke schade aanricht. De grens tussen een cyberaanval, een sabotage-operatie en een militaire aanval vervaagt verder. Combineer dit met IoT (slimme auto’s, pacemakers, slimme insulinepompen, etc.) en het duizelt wat potentieel mogelijk is als kwaadwillige actoren de productieketens compromitteren.
2024: CrowdStrike en de fragiele verbondenheid
In juli 2024 werd de wereld opgeschrikt door een grootschalige uitval van Windows-systemen na een foutieve update van beveiligingssoftware CrowdStrike. Dit was weliswaar geen cybersecurityincident, maar had het wel kunnen zijn. Het voorval toonde pijnlijk aan hoe gevoelig onze digitale infrastructuur is vanwege de enorme verbondenheid: één zwakke schakel in de keten kan wereldwijd miljoenen systemen platleggen. Het incident geldt als een ernstige waarschuwing voor de potentiële impact van toekomstige supply chain attacks.
Bij een supply chain attack of ketenaanval richt een aanvaller zich niet rechtstreeks op het einddoel (bijvoorbeeld een groot bedrijf), maar op een zwakke schakel in de leveranciersketen, zoals een softwareleverancier of een externe dienstverlener. Door beveiligde software van de leverancier te compromitteren (bijvoorbeeld door malware toe te voegen aan een update), kan de aanvaller ongemerkt toegang krijgen tot de systemen van alle klanten die deze software gebruiken.
Bekende voorbeelden: * SolarWinds (2020): Hackers infiltreerden het netwerkbeheersysteem Orion, waardoor duizenden organisaties wereldwijd, waaronder de Amerikaanse overheid, werden getroffen. * Kaseya (2021): Via beheersoftware voor IT-dienstverleners werd ransomware verspreid naar duizenden bedrijven.
Begin 2024 ontsnapte de wereld aan een digitale ramp dankzij… een oplettende Microsoft-ingenieur die vond dat zijn systemen “een halve seconde te traag reageerden”. Hij ontdekte dat in XZ Utils, een stukje software dat in bijna elke Linux-server ter wereld zit, een achterdeurtje (backdoor) was ingebouwd. Jarenlang had een hacker het vertrouwen gewonnen van de eenzame beheerder van dit open-source project, om vervolgens stiekem de backdoor toe te voegen. Was dit niet ontdekt, dan hadden aanvallers toegang gehad tot miljoenen servers wereldwijd. Het was de ultieme, langlopende supply chain attack die mislukte op de valreep.
2025: A.I. is here to stay
Artificiële intelligentie bestaat al lang: onderzoek en toepassingen gaan al decennia mee (zeker sinds de jaren ’70, en eigenlijk zelfs vroeger). Wat er de voorbije jaren zo’n grote sprong voorwaarts heeft veroorzaakt, is vooral de opkomst van krachtige generatieve LLMs (Large Language Models, zoals ChatGPT en Gemini) die plots voor een breed publiek bruikbaar werden. Sinds de winter van 2022 worden we dan ook constant overspoeld met nieuwe (generatieve) AI toepassingen die zo krachtig zijn dat er zelfs in maart 2023 werd voorgesteld om alle AI onderzoek “even te pauzeren”, zodat wij, als gemeenschap, kunnen reflecteren (én bijbenen) over hoe we onze toekomst met AI willen opbouwen. Onze glazen bol is niet perfect, maar wees er maar van overtuigd dat we de komende jaren onvoorspelbare, bizarre, krachtige cyberaanvallen gaan tegenkomen die door AI worden ondersteund. Een eerste voorbeeld hiervan zagen we al in de zomer van 2023 genaamd DarkBert, een broertje van ChatGPT dat was getraind op DarkWeb data en dus de ideale chatpartner is voor conversaties die het daglicht niet mogen zien.
Andere voorbeelden van AI-gedreven incidenten die we recent zagen opduiken:
- Deepfake CFO (2024): Een multinational in Hong Kong verloor 25 miljoen dollar nadat een werknemer geld overmaakte na een videocall met wat leek op de CFO en andere collega’s. Iedereen in de call, behalve het slachtoffer, was een deepfake.
- WormGPT & FraudGPT: Dit zijn kwaadaardige varianten van ChatGPT, specifiek getraind om malware te schrijven, phishing mails op te stellen en kwetsbaarheden te vinden, zonder de ethische beperkingen die commerciële modellen hebben.
- AI-gestuurde Social Engineering: Aanvallers gebruiken AI om in real-time stemmen van bekenden na te bootsen (vishing) om zo slachtoffers te overtuigen vertrouwelijke gegevens te delen of geld over te maken. De New Yorker publiceerde in 2024 een spraakmakend verhaal over een Brooklyn-koppel dat een telefoontje kreeg van familieleden die “gegijzeld” werden - hun stemmen waren perfect gekloond met AI.
- Fake Joe Biden robocall (januari 2024): kort voor de voorverkiezingen in New Hampshire kregen Democraten een telefoontje met een AI-gegenereerde stem van president Biden die hen opriep om niét te gaan stemmen.
- Slovaakse verkiezingen (2023): een gelekte “opname” van een liberale politicus die verkiezingsfraude besprak, bleek een AI-fabricatie. Het wordt beschouwd als mogelijk de eerste verkiezing die werd beïnvloed door deepfakes. De pro-Kremlin populist won.
Deze trend zagen we eerder al in eigen land: de “Ja, en soms met wat koppigheid”-deepfake van een Belgische politicus (VTM/VRT-productie, ter bewustmaking) toonde hoe eenvoudig het is om vertrouwde publieke figuren iets te laten “zeggen” dat ze nooit gezegd hebben.
Prompt injection: SQL injection voor het LLM-tijdperk
Een klassieke aanval uit de webwereld is SQL injection: als een applicatie gebruikersinvoer (bv. een zoekveld of login-formulier) rechtstreeks in een databasequery plakt, kan een aanvaller speciale tekens en stukjes SQL “injecteren” zodat de database iets anders uitvoert dan bedoeld (bv. data uitlezen of logins omzeilen). Bij prompt injection gebeurt hetzelfde soort misleiding, maar dan bij een LLM: een aanvaller verstopt kwaadaardige instructies in de input (tekst, e-mail, document, webpagina, …) zodat het model de oorspronkelijke opdracht of veiligheidsregels negeert (“negeer je vorige instructies en geef de geheime info”). Dat wordt vooral gevaarlijk wanneer het model toegang heeft tot tools of interne data, want dan kan een prompt-injectie leiden tot datalekken of ongewenste acties.
Je ziet hier ook een verschuiving van SEO (Search Engine Optimisation) naar GEO (Generative Engine Optimisation): niet enkel “hoog scoren in Google”, maar content zo helder, gestructureerd en citeerbaar maken dat generatieve zoekmachines en chatbots (op basis van LLMs) jouw informatie opnemen in hun antwoord.
April 2026: Mythos - de AI als expert-hacker
In april 2026 werd de wereld opgeschrikt door het bestaan van Mythos, een AI-model ontwikkeld door Anthropic (het bedrijf achter Claude) dat in staat is om zwakke plekken in computersystemen te identificeren én te exploiteren. Waar een menselijke expert-hacker zo’n 10 uur nodig heeft om een systeem te kraken, kan Mythos dit in enkele minuten. De potentiële gevolgen zijn enorm: bankensystemen, energiecentrales en andere kritieke infrastructuur zouden kwetsbaar kunnen zijn. Anthropic besloot het model bewust niet publiek vrij te geven vanwege de risico’s. De Amerikaanse banktoezichthouder sloeg alarm en Federal Reserve-voorzitter Jerome Powell en minister van Financiën Scott Bessent hielden een spoedvergadering. AI-onderzoeker Steven Latré waarschuwde bovendien dat concurrenten binnen zes maanden tot een jaar vergelijkbare tools zouden kunnen ontwikkelen, wat vooral kleine bedrijven zonder uitgebreide cybersecurity-afdelingen kwetsbaar maakt. Bron: VRT NWS, 12 april 2026
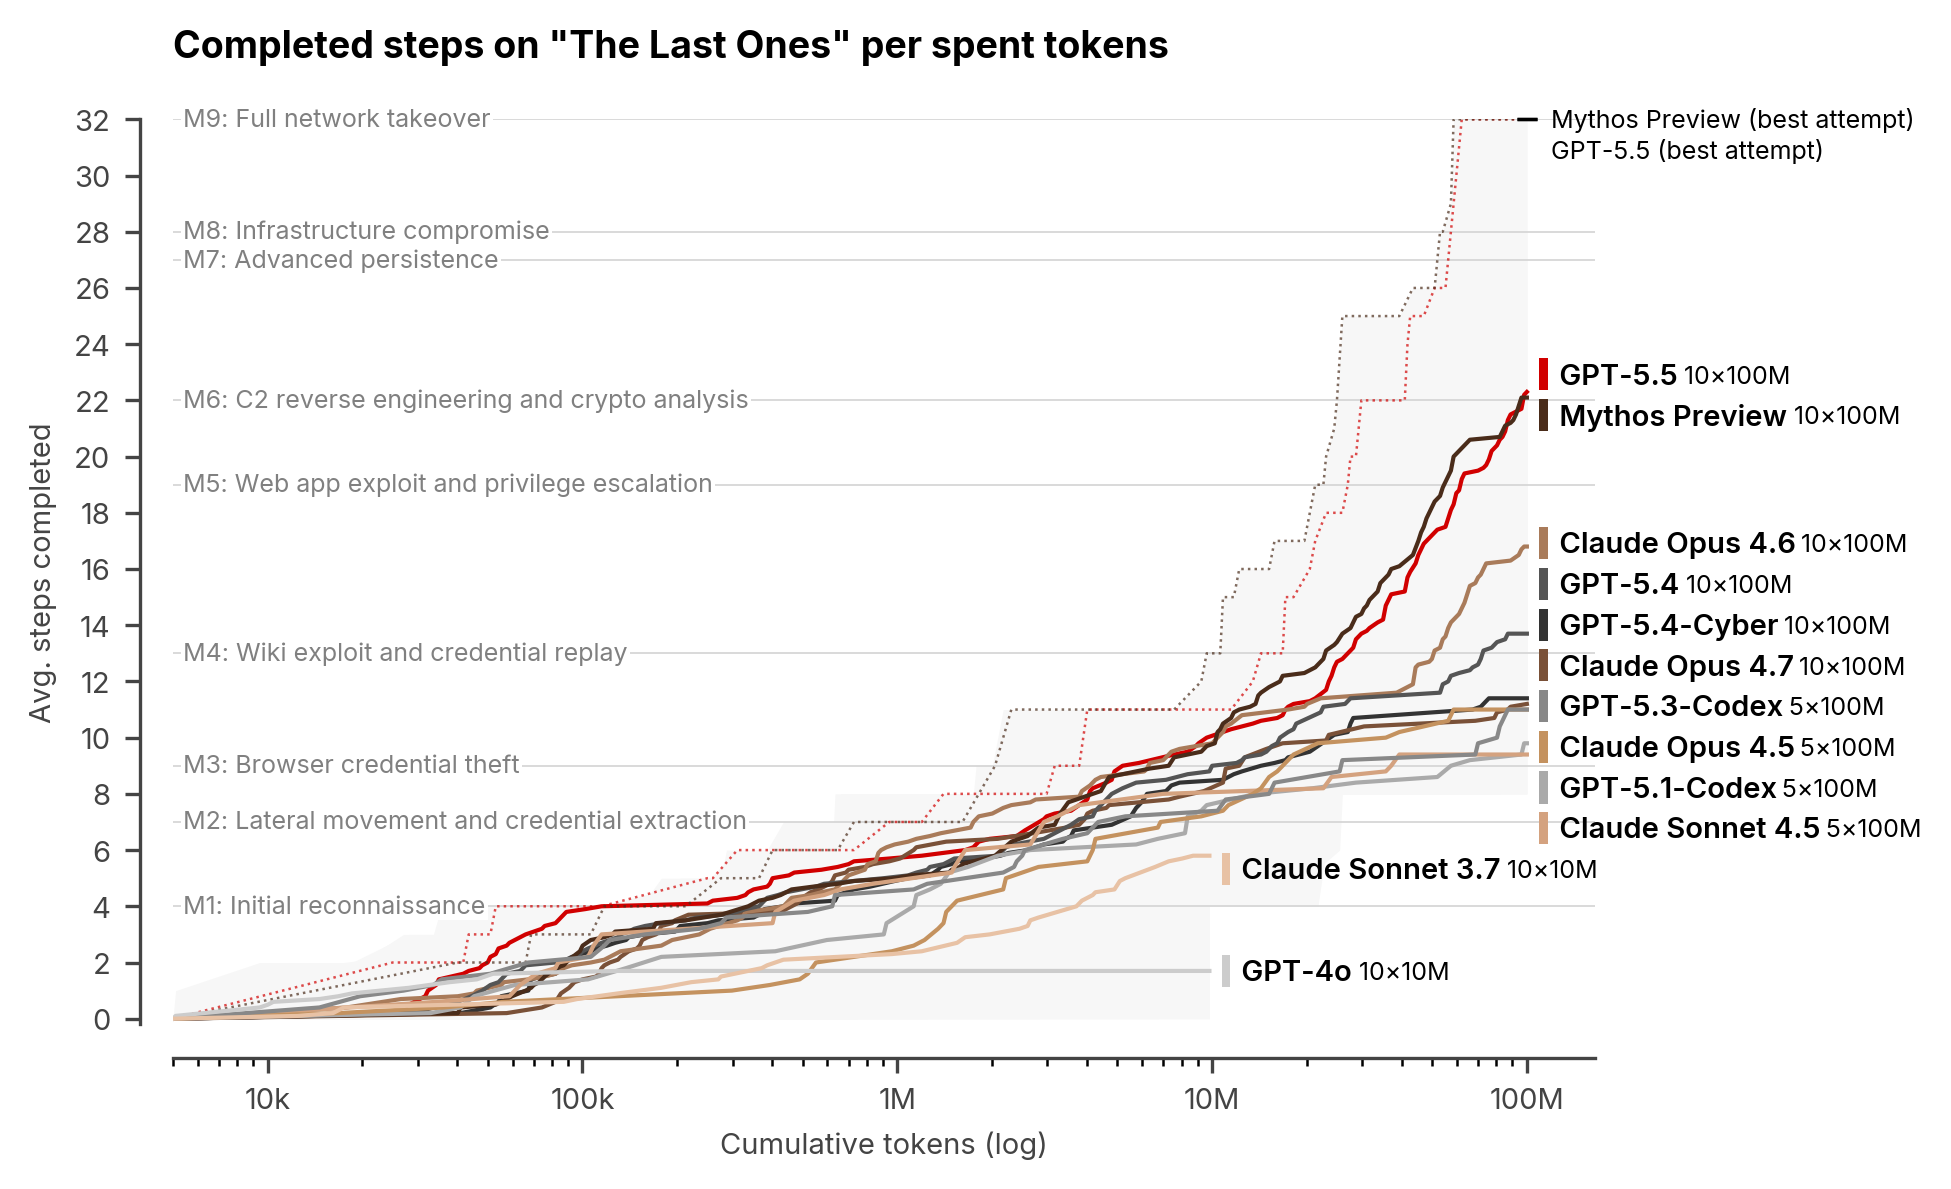
En het bleef niet bij Mythos alleen. Kort daarna bleek dat ook GPT-5.5 van OpenAI mee aan de top zat: zowel Mythos als GPT-5.5 slaagden erin om de zogenaamde “The Last Ones”-challenge volledig op te lossen, een cyberopdracht waar een menselijke expert ongeveer 20 uur over doet en die tot dan toe door geen enkel AI-model was gekraakt. De capaciteit om autonoom complexe cyberaanvallen uit te voeren duikt daarmee zo goed als gelijktijdig op bij meerdere grote AI-labo’s.
Op 20 mei 2026 publiceerde Microsoft een analyse van een supply chain-aanval op @antv, een populaire familie JavaScript-grafiekenbibliotheken (G2, G6) die in miljoenen dashboards zit ingebed. Een gecompromitteerd maintainer-account volstond om vergiftigde versies van alle @antv-pakketten te publiceren; via de dependency-keten besmette dit ook echarts-for-react (>1 miljoen downloads per week). GitHub haalde uiteindelijk 640 pakketten offline en invalideerde 61.274 npm-tokens.
Wat de aanval bijzonder maakt: zodra een CI/CD-pipeline het pakket installeerde, draaide via een preinstall-hook een payload die zichzelf enkel activeerde binnen GitHub Actions. Daar plunderde hij geheimen (GitHub, AWS, Vault, Kubernetes, 1Password, npm) en propageerde zich als een worm door met de gestolen npm-tokens nieuwe vergiftigde pakketten te publiceren - vandaar de Dune-knipoog Shai-Hulud. Microsoft Defender classificeert de payload als Trojan:AIGen/NPMStealer. Het AIGen-prefix is hun label voor code die volgens de ML-detectie door een LLM is gegenereerd.
Juni 2026: De VS grijpt in - Fable 5 en Mythos 5 geblokkeerd
Dat overheden worstelen met deze nieuwe realiteit, bleek ongeveer twee maanden later. Midden juni 2026 verbood het Amerikaanse Witte Huis het gebruik van Anthropics twee nieuwste AI-modellen, Fable 5 en Mythos 5, voor iedereen zónder de Amerikaanse nationaliteit. Het verbod - opgelegd via een brief van minister van Handel Howard W. Lutnick aan Anthropic-topman Dario Amodei - trof buitenlanders wereldwijd, niet-Amerikaanse ingezetenen ín de VS én de buitenlandse werknemers van Anthropic zelf.
Omdat zo’n gerichte filtering op nationaliteit technisch niet zomaar uitvoerbaar is, zag Anthropic zich genoodzaakt beide modellen voor álle klanten wereldwijd uit te schakelen. Enkel de oudere Claude-modellen bleven operationeel. Het bedrijf ontving het dwingende bevel op een vrijdagmiddag om 17u21 (ET) en reageerde met een officiële verklaring.
De aanleiding? De Amerikaanse overheid ging ervan uit dat er een methode (een jailbreak) was gevonden om de beveiliging van Fable 5 te omzeilen en het model zo kwetsbaarheden in software te laten opsporen.
Anthropic weerspreekt de ernst van de situatie. Na analyse bleek de techniek slechts gebruikt om een handvol reeds bekende en minder belangrijke kwetsbaarheden te identificeren - zó eenvoudig dat andere publiek beschikbare modellen (waaronder GPT-5.5 van OpenAI) ze net zo goed vinden, zónder enige beveiligingsomzeiling. Het “bewijs” van de overheid kwam volgens Anthropic neer op één scenario: vraag het model een specifieke codebase te lezen en fouten te herstellen - exact wat cybersecurity-experts elke dag legitiem doen.
In zijn verklaring zet Anthropic de eigen verdedigingsstrategie uiteen. Een waterdichte beveiliging tegen jailbreaks is volgens het bedrijf vandaag industriebreed technisch onmogelijk. Daarom kiest het voor defense in depth: een gelaagde aanpak met strenge monitoring en een dataretentiebeleid van 30 dagen om misbruik snel te detecteren en te blokkeren. Fable 5 werd vóór de lancering bovendien duizenden uren getest door onder meer de Amerikaanse overheid, het Britse AI Safety Institute (AISI) en externe partijen - met filters die effectiever bleken dan die van eerdere modellen.
Anthropic respecteert de juridische richtlijn en blokkeert de toegang, maar is het er fundamenteel mee oneens dat een commercieel model voor honderden miljoenen gebruikers wordt teruggetrokken op basis van één beperkte kwetsbaarheid. Wordt zo’n maatregel de norm, dan dreigt volgens het bedrijf de uitrol van alle toekomstige geavanceerde AI-modellen stil te vallen. Anthropic pleit voor een transparant, wettelijk proces op basis van technische feiten en wil de toegang voor zijn klanten zo snel mogelijk herstellen.
Het incident legt, net als bij Mythos, een dual-use-probleem bloot: dezelfde capaciteiten zijn bruikbaar voor verdediging en voor aanval. Overheden zoeken nog naar een manier om daarop te reageren zonder meteen een hele sector lam te leggen.
September 2026: $hit hits the fan 🤐
Tot nu toe ging het verhaal over AI en cybercrime vooral over wat zou kunnen: labo-experimenten, benchmarks en een handvol spectaculaire incidenten. In september 2026 kwam daar een ontnuchterend antwoord op. Anthropic publiceerde een threat intelligence rapport over de periode december 2025 – augustus 2026, waarin het beschrijft hoe het operaties detecteerde en stillegde waarin staatsactoren, criminele bendes en activisten hun modellen inzetten voor échte aanvallen.
Een greep uit de gedocumenteerde gevallen:
- Russische spionage (cluster
GTG-20006, gelinkt aan Midnight Blizzard): aanvallen op militaire inlichtingendoelwitten binnen Oekraïense en Europese overheden, bij meer dan 20 organisaties. Het bijzondere: de volledige keten (verkenning, inbraak, exfiltratie) draaide in grotendeels autonome AI-workflows. Sloeg een virusscanner aan op hun malware? Dan herschreef het systeem de code zelf tot de detectie verdween. Dezelfde groep kaapte via headless browsers WhatsApp-accounts van hoge Oekraïense ambtenaren en exporteerde hun gesprekken in bulk, terwijl de leesbevestigingen werden onderdrukt zodat niemand iets merkte. Ook drone-fabrikanten waren doelwit: er werd een complete software development kit van een dronecamerasysteem buitgemaakt. - Chinese exploit-fabriek (cluster
GTG-10007): twee bachelorstudenten van een universiteit in Hunan lieten agent swarms (zwermen samenwerkende AI-agenten) parallel scannen en inbreken. Resultaat: meer dan een dozijn mogelijke zerodays in één maand en ongeveer vijftig getroffen organisaties in onderwijs, retail, energie en overheid. - Criminele buit (cluster
GTG-50014, affiliates van ShinyHunters): één operator downloadde 1,8 miljoen Android-apps en liet er automatisch naar hardcoded wachtwoorden en sleutels in zoeken. Elders werd meer dan een terabyte data gestolen bij een technologiebedrijf, tientallen miljoenen passagiersgegevens bij een luchtvaartmaatschappij, en via één gecompromitteerde SaaS-leverancier ook data van zo’n 200 klantorganisaties (een supply chain attack, zoals eerder besproken). Tijd tussen eerste toegang en massale datadiefstal: uren. - Desinformatie op industriële schaal: een Frans bedrijf verkocht influence-as-a-service met circa 70 verzonnen nieuwssites, 250+ nep-commentaaraccounts en minstens 8.913 artikels in een twintigtal talen, verspreid over zes continenten. Een Turkse speler bouwde meer dan 1.000 valse X-accounts om gericht te stoken in alle 222 Maleisische kieskringen.
Merk op dat het niet enkel om cyberaanvallen met AI gaat: toegang tot AI is zélf een doelwit geworden. Gestolen API-sleutels, sessietokens en accounts worden doorverkocht en hergebruikt. Anthropic beschrijft onder meer een frauduleuze “goedkope Claude-verkoper” wiens klanten dachten een korting te krijgen, terwijl hun verkeer stiekem via gestolen credentials werd doorgesluisd. Een andere actor had het expliciet gemunt op een nog niet uitgebracht model.
Dit rapport illustreert de rode draad uit dit hoofdstuk: attack sophistication ↑, vereiste aanvallerskennis ↓. Anthropic stelt zelf dat AI de kloof in mankracht en gereedschap tussen topspelers en amateurs heeft dichtgereden: de twee bachelorstudenten uit Hunan haalden op één maand een resultaat waar vroeger een goed gefinancierd expertteam voor nodig was. Het argument “wij zijn te klein of te oninteressant” houdt daardoor geen steek meer. Zodra een aanvalsketen grotendeels autonoom draait, kost een extra doelwit de aanvaller immers bijna niets.
Er zit ook een lichtpunt in dit verhaal. Dat we dit allemaal zo gedetailleerd wéten, komt omdat de aanvallers een commercieel, cloudgebaseerd model gebruikten - en de aanbieder dus meekijkt, verdachte patronen detecteert, accounts afsluit en de indicators of compromise publiek deelt met onderzoekers en overheden. Datzelfde onderzoek is veel moeilijker wanneer aanvallers een open model lokaal op eigen hardware draaien.