De problemen van wifi
We kunnen draadloze netwerken, specifiek wifi-netwerken, niet meer uit ons leven wegdenken. De opkomst van de IEEE 802.11b standaard (spreek IEEE uit als “Ai-trippel-i”) in 1999 veroorzaakte een kleine revolutie in de manier waarop bedrijven en privégebruikers konden werken. Plots kon je met een laptop van overal in het gebouw - en zelfs er buiten - op het netwerk geraken. Die vrijheid voor de gebruikers betekende wel een nachtmerrie voor de cyberboswachters. Een netwerkkabel heeft een intrinsieke extra beveiliging: enkel daar waar de kabel ligt kunnen gebruikers op het netwerk geraken. Zolang je dus geen netwerkkabel naar de publieke parking brengt kan niemand van daar illegaal het netwerk benaderen. Met wifi leek het alsof plotseling het hele bedrijfsnetwerk in een straal van tientallen meters rond het gebouw beschikbaar was, met alle gevolgen van dien.
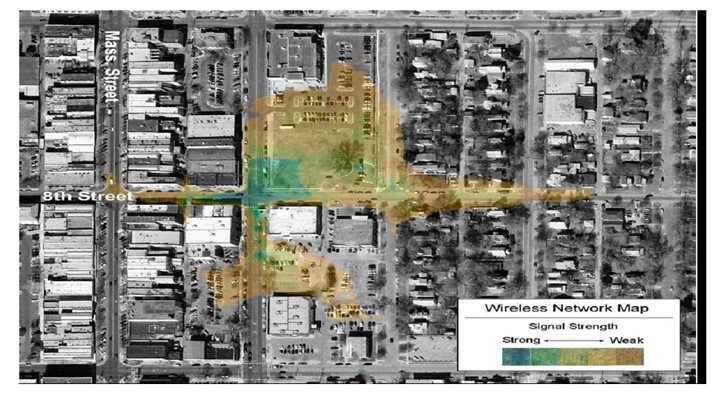
Al gauw werd een nieuwe sport uitgevonden door hobbyist hackers en professionele cybercriminelen: wardriving. Het idee is eenvoudig: je rijdt rond in de stad en laat de laptop naast je in de auto scannen naar alle draadloze netwerken, met extra aandacht voor die netwerken die geen of zwakke beveiliging hebben.
De term wardriving komt van de term wardialing die op zijn beurt gebaseerd is op de klassieke cyber-cult film “Wargames” uit 1983. Voor de geschiedkundigen onder ons, wardialing was het opbellen van willekeurige telefoonnummers met je modem in de hoop een zogenaamd bulletin board system oftewel BBS (een pre-Internet forum zeg maar) te vinden.
Draadloze netwerken die gevonden worden hebben dan ook een schare aan problemen:
- Eavesdropping: iedereen kan “zien” wat er door de lucht vliegt. Dit heb je niet met een kabel. Bij een bedraad netwerk is de fysieke koperdraad het communicatiemedium, bij wifi is dat eigenlijk letterlijk de lucht.
- Invasion: je kan eenvoudig verbinden met het netwerk indien er geen beveiliging voorzien werd. Iets dat je bij een bedraad netwerk enkel kunt als je fysiek toegang hebt tot een netwerkkabel.
- Man-in-the-middle aanvallen: hier gaan we zo meteen dieper op in.
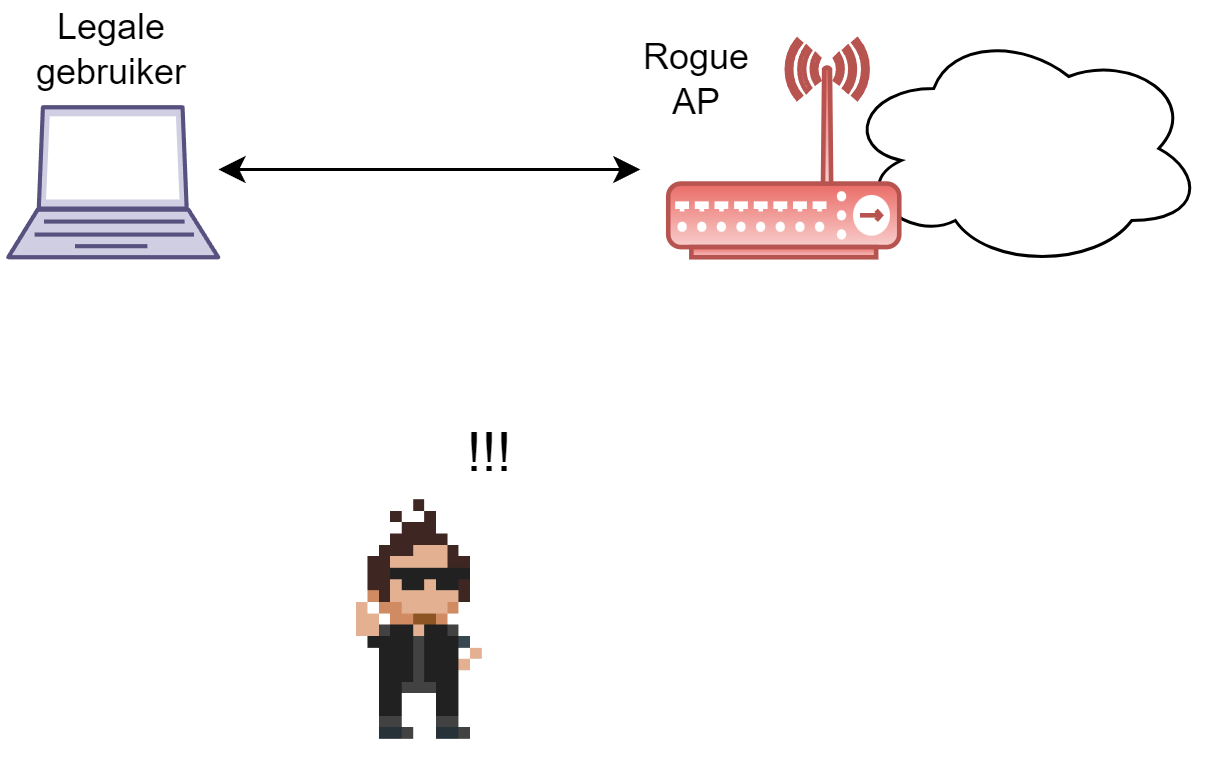
- Backdoor: een veelvoorkomend probleem zijn zogenaamde rogue access points die worden bijgeplaatst op het netwerk door goedbedoelde werknemers die zo het bereik van het netwerk wat willen uitbreiden. Vaak zijn de beveiligingsinstellingen van zo’n (meestal goedkoop) access point niet zo sterk als die van het bedrijf. Bijgevolg is dit de ideale backdoor voor malafide gebruikers die het netwerk aan het surveilleren zijn. Wanneer ze een netwerkscan doen zullen ze tientallen goed beveiligde access points zien en één zwak beveiligd.
- Denial-of-service op fysiek niveau: om een gebruiker toegang tot een bedraad netwerk te ontzeggen op fysiek niveau dien je de kabel door te knippen. Bij wifi is dit nog eenvoudiger: de “kabel” bij wifi zijn de frequentiebanden in de lucht waarbinnen de apparaten mogen werken (2.4 GHz, 5 GHz en sinds kort ook 6 GHz). De wifi-apparaten kunnen enkel met elkaar communiceren indien zij een signaal naar elkaar over die frequentieband kunnen sturen op een moment dat niemand anders in de buurt die band gebruikt (zie de notes hierna). Als een malafide gebruiker die frequentieband continue vult met andere signalen, dan zullen de legale gebruikers nooit iets kunnen uitsturen. Wil je dus een wifi netwerk DoS’n, koop dan een signaalgenerator die op de juiste frequentieband de nodige ruis uitzendt en klaar is kees. (Doe het niet: een jammer bezitten of gebruiken is in België verboden.)
Bedrade netwerktoestellen werken volgens het CSMA/CD (Carrier Sense Multiple Access / Collision Detection) om met elkaar over de draad te communiceren, hierbij detecteren ze wanneer er zich ‘botsingen’ tussen signalen voordoen en de informatie dus opnieuw moet uitgestuurd worden. Bij draadloze netwerken is het echter onmogelijk om botsingen in de lucht te detecteren, daarom werken ze met een variant: CSMA/CA , oftewel CSMA/ Collision Avoidance. Een wifi-apparaat dat iets wil uitsturen zal eerst controleren of de frequentieband waarop ze werken vrij is. Optioneel kan het apparaat vervolgens eerst aankondigen dat het iets gaat versturen (via zogenaamde RTS/CTS-frames), gevolgd door de effectieve informatie.
Welke frequentiebanden? Wifi gebruikt vandaag drie banden:
- 2.4 GHz: de oudste band, met het grootste bereik maar ook de drukste (je magnetron zit er ook).
- 5 GHz: sneller, iets minder bereik. Hier zitten de meeste moderne netwerken.
- 6 GHz: de nieuwste band, sinds Wifi 6E (en nu ook Wifi 7). Omdat deze band volledig nieuw was, kon men er meteen strengere regels opleggen: in de 6 GHz-band mag enkel nog WPA3 of Enhanced Open gebruikt worden. WEP, WPA1, WPA2 en open netwerken zonder encryptie zijn er verboden. Wat dat allemaal betekent, zien we verderop.
Onbeveiligde managementframes
Veel keuzes die in de IEEE 802.11 standaard werden gemaakt zijn, zijn vermoedelijk het gevolg van leentje buur spelen bij de reeds bestaande IEEE standaarden voor bedrade netwerken. Echter, bij bedrade netwerken had je niet de inherente onveilige omgeving van het draadloze aspect, waardoor op gebied van beveiliging hier weinig tot geen aandacht aan werd besteed.
Management frames in wifi zijn frames die ervoor zorgen dat alle aanwezigen op het netwerk op een ordentelijke manier met elkaar kunnen communiceren. Deze frames hebben onder andere als doel:
- Om een client verbinding te laten maken met een netwerk.
- Om SSIDs te broadcasten.
- Clients de opdracht te geven het netwerk te verlaten.
- Om te verbinden met een ander access point van hetzelfde netwerk (handover).
Net zoals bij bedrade netwerken, koos men in de originele IEEE wifi standaard om deze managementframes zonder enige vorm van beveiliging te gebruiken (er werd geen CIA voorzien). Dit zorgde ervoor dat niet legale gebruikers zelf management frames konden uitsturen op een netwerk, zonder dat de ontvangers ervan konden controleren of de bron wel een legaal access point of client was.
Dit resulteerde in onder andere volgende scenario’s:
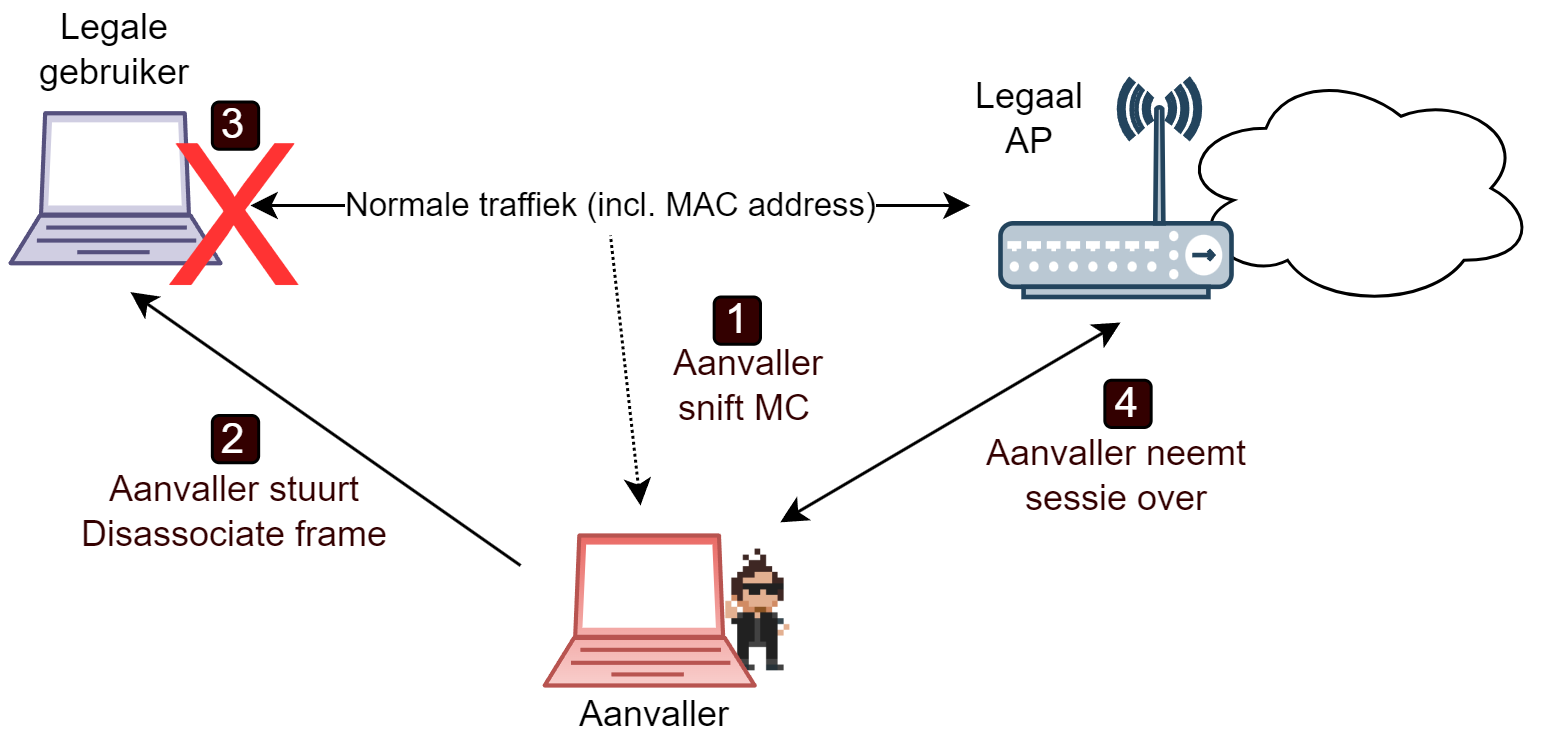
- Disassociation flooding: een hacker kan legale gebruikers DoS’n door constant zogenaamde disassociation frames naar hen te sturen. Dit frame, gebruikt door access points, geeft aan clients de opdracht dat ze het netwerk moeten verlaten. De hacker kan zo’n frame uitsturen en daarbij het “source” veld instellen op het MAC-adres van het access points. Deze vorm van spoofing kan ongecontroleerd gebeuren, waardoor legale gebruikers dit frame altijd zullen aanvaarden én vervolgens uitvoeren: de gebruiker kan niet meer verbinden met het netwerk zolang de disassociation frames blijven verstuurd worden. Hetzelfde trucje werkt met deauthentication frames, die de client nog een stap verder van het netwerk afmelden. Die deauthentication-flood is in de praktijk de bekendste variant.
- Identity spoofing was ook eenvoudig daar de hacker eender welk veld in de frames kan aanpassen. Van zodra hij een legale gebruiker met voorgaande techniek van het netwerk heeft geschopt, kan hij vervolgens zichzelf voordoen als deze gebruiker. Hiervoor moet hij gewoon het MAC-adres spoofen van de legale gebruiker tijdens de communicatie met het access point.
- En last but not least laten de onbeveiligde management frames toe dat we eenvoudig een access point kunnen nabootsen (impersonation). Vervolgens kunnen we een man-in-the-middle aanval uitvoeren daar een hacker zich kan plaatsen tussen de gebruiker en het Internet en zo informatie kan ontfutselen.
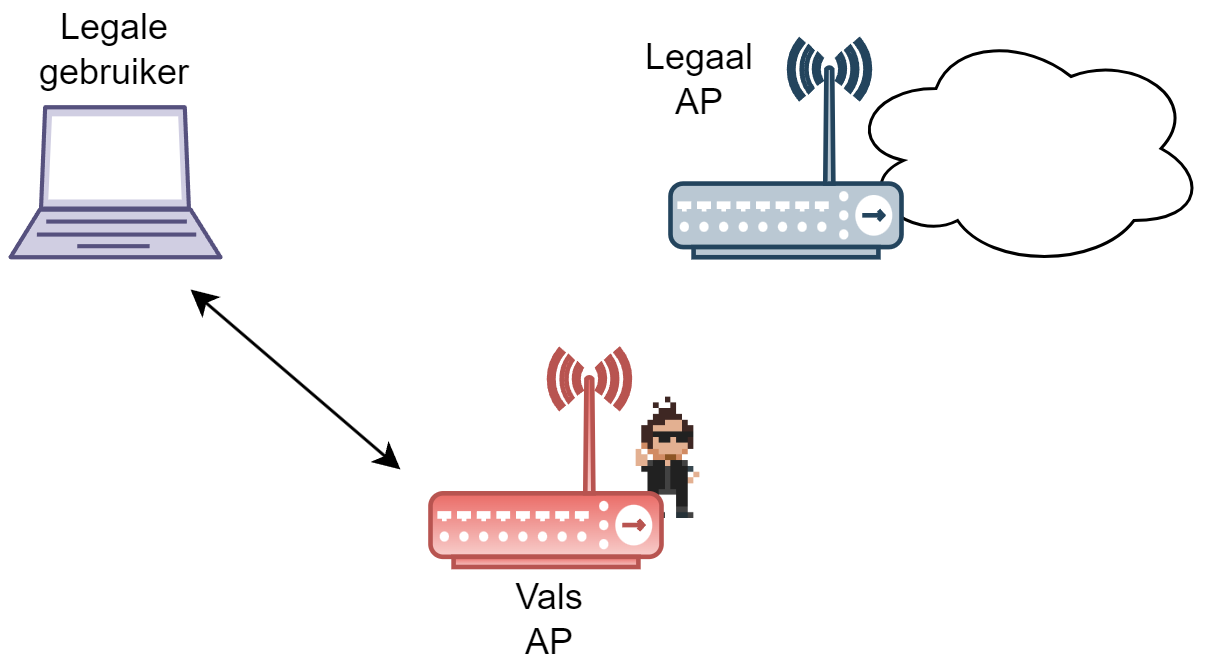
Zo’n fake access point opzetten vraagt vandaag geen expertise meer. De Wifi Pineapple van Hak5 is een kant-en-klaar kastje (met een webinterface) dat precies dit doet. Het luistert bijvoorbeeld naar de probe requests die je smartphone de lucht in stuurt (“Is netwerk X hier in de buurt?”) en antwoordt daar gewoon “ja, dat ben ik” op. Je toestel verbindt dan automatisch met de stroper, in de overtuiging dat het een gekend netwerk is.
Een scenario in België dat jarenlang gegarandeerd succes had (vanuit het standpunt van de stroper) was een fake Telenet Wi-Free hotspot. De hacker clonede de inlogpagina van Wi-Free en bood die via een lokale webserver aan aan de gebruikers die op zijn fake access point met de naam “Telenet Wi-Free” verbonden. Vervolgens kon de stroper van iedere gebruiker de gebruikersnaam en het wachtwoord stelen telkens deze die informatie op de fake loginpagina invoerde. Telenet heeft de Wi-Free-dienst op 1 november 2023 stopgezet, maar het trucje zelf werkt nog altijd: iedere publieke hotspot met een loginpagina (station, hotel, festivalterrein, …) is een kandidaat. In het subhoofdstuk over 802.1X zien we hoe het beter kan, en welke fout je ook daar nog kan maken.
Protected Management Frames
Het heeft lang geduurd, maar ondertussen is een deel van dit probleem opgelost. In 2009 verscheen de uitbreiding IEEE 802.11w, beter bekend als Protected Management Frames (PMF). Hierbij worden de belangrijkste managementframes (waaronder de disassociation- en deauthentication-frames) voorzien van een cryptografische integriteitscheck, gebaseerd op sleutels die client en AP samen hebben afgesproken. Een stroper die een vals “verlaat het netwerk”-frame stuurt, wordt nu gewoon genegeerd: hij kent de sleutel niet en kan dus geen geldig frame maken.
Lange tijd was PMF optioneel en stond het op de meeste netwerken uit. Met WPA3 (zie verder) is PMF verplicht geworden.
PMF beschermt niet álle managementframes. De beacons (waarmee een AP zijn SSID aankondigt) en de probe requests/responses van het scannen blijven onbeveiligd: die worden verstuurd vóór client en AP een gemeenschappelijke sleutel hebben. Een fake access point opzetten blijft dus mogelijk. Sinds Wifi 7 moeten access points wel beacon protection ondersteunen, maar zoals we op het einde van dit hoofdstuk zullen zien (bij SSID Confusion) lost ook dat niet alles op.