GDPR
Cyberboswachters
Deze cursus werd gemaakt met hulp van AI-assistentie. Sommige afbeeldingen zijn door AI gegenereerd.
The toughest privacy and security law in the world.
Europese Unie, over GDPR
2018 Wat is GDPR?
General Data Protection Regulation, in het Nederlands de Algemene Verordening Gegevensbescherming.
EU-burgers
Beschermt de privacy van EU-burgers, eender waar ter wereld.
Ieder bedrijf
Wie data van EU-burgers bewaart, valt eronder. Ook buiten Europa.
99 artikels
Over de rechten van burgers en de plichten van bedrijven.
GDPR gaat over de plichten van bedrijven, niet van personen.
De wet beschermt de burger tegen de bedrijven die zijn data verzamelen. Het is ook de enige wet die haar regels wereldwijd weet af te dwingen.
Deel 1 Jouw rechten als burger
Jouw rechten
- Vergeten worden
- Alle data over jou laten wissen
- Inzage
- Weten welke data een bedrijf over jou heeft
- Rectificatie
- Foute data laten corrigeren
- Beperking
- Verwerking laten stoppen, niet eindeloos bewaren
- Verzet
- Je verzetten tegen het gebruik van je data
- Geautomatiseerde besluitvorming
- Weten wanneer een bedrijf automatisch beslist
- Portabiliteit
- Je data in een leesbaar, overdraagbaar formaat
- Gegevensminimalisatie
- Bedrijven bewaren enkel wat ze nodig hebben
Recht om vergeten te worden
Je kan elk bedrijf verplichten om alle of specifieke data over jou te wissen.
Ook zoekmachines: moet Google je huisadres niet kennen, dan kan je Google verplichten die info te verwijderen.
Google kreeg een stevige boete omdat het niet inging op zo’n vraag van een EU-burger. Sindsdien zijn ze een stuk behulpzamer.
Recht op overdraagbaarheid
Vroeger
- Elk bedrijf had zijn eigen dataformaten
- Bij een overstap moest alles omgezet worden
- Van provider veranderen was een helse opdracht
Met GDPR
- Een vast, gestandaardiseerd formaat voor persoonsgegevens
- Overdracht zo transparant en geautomatiseerd mogelijk
- Overstappen zonder administratieve rompslomp
De voorganger van GDPR, de DPD (Data Protection Directive), was een aanbeveling en geen wet. Burgers bleven een speelbal van bedrijven die data als het nieuwe goud verzamelen.
Welke data beschermt GDPR?
Identiteit
Naam, adres, geboortedatum, rijksregisternummer
Wat je online doet
Locatie, IP-adres, cookies
Je lichaam
Gezondheids- en genetische gegevens, biometrie (irisscan, vingerafdruk)
Heel persoonlijk
Raciale of etnische gegevens, politieke meningen, seksuele geaardheid
Persoonlijke data buiten de EU
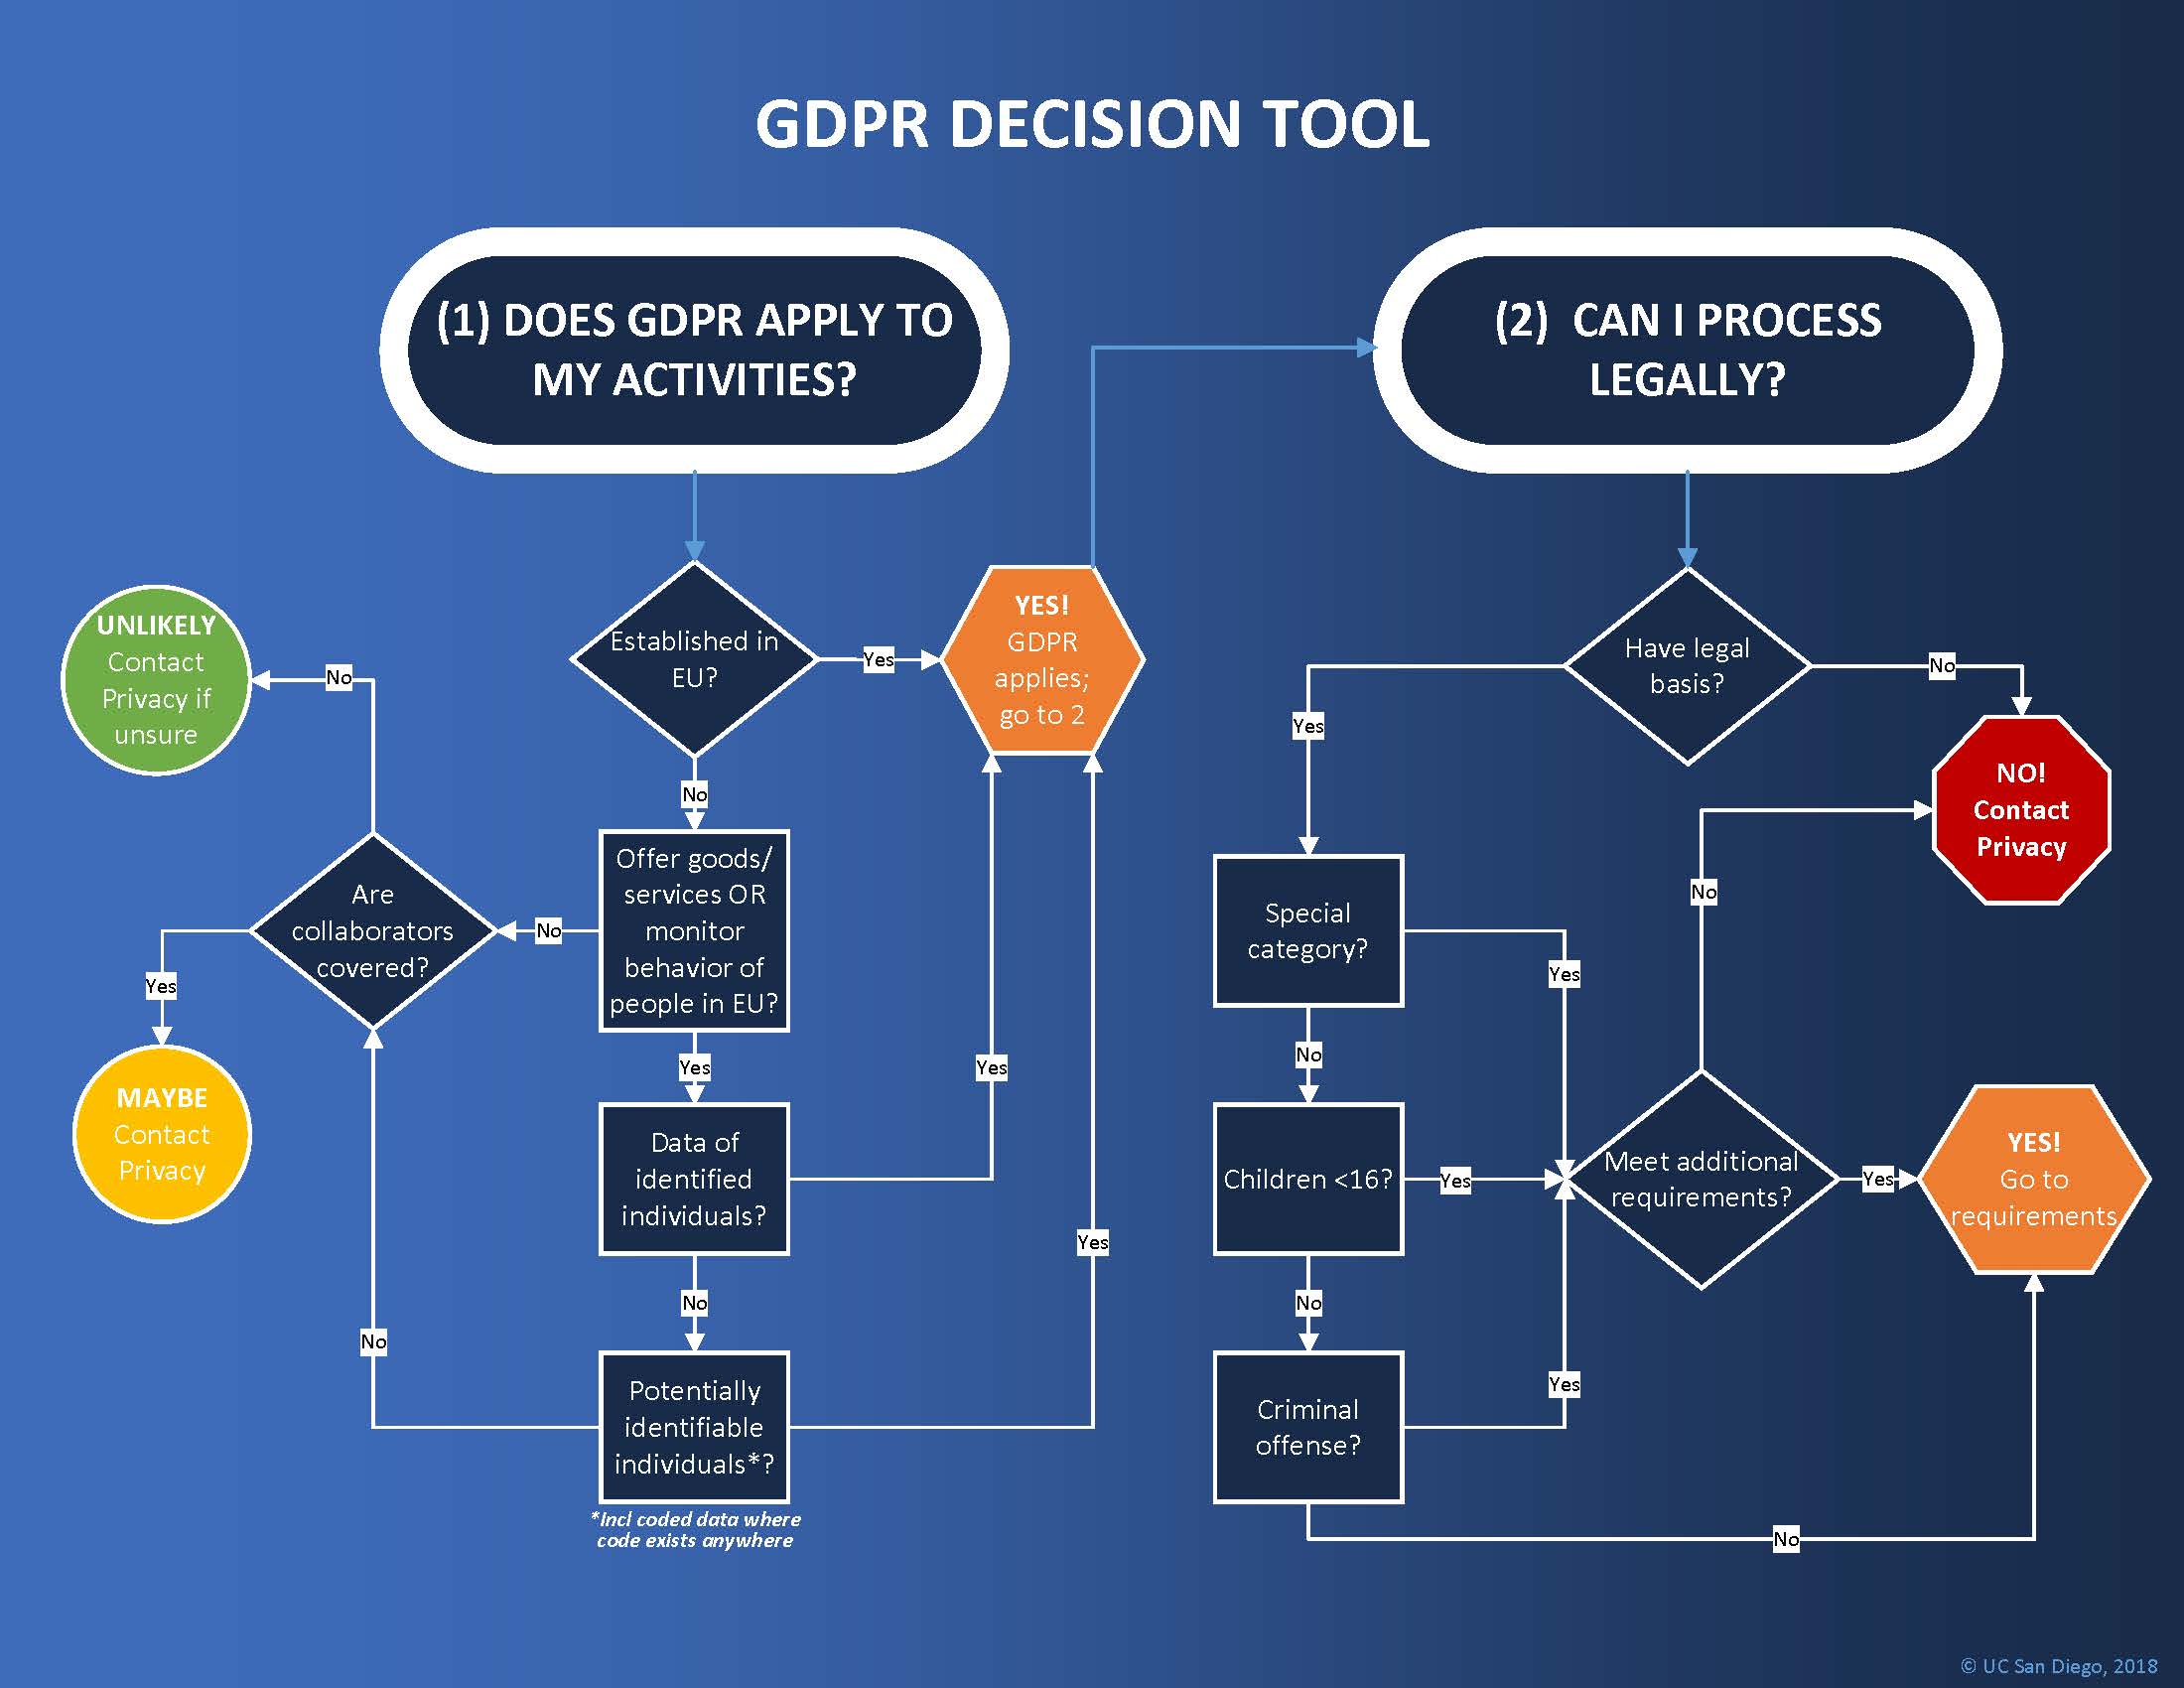
Wat bedrijven binnen en buiten de EU mogen doen met gebruikersdata (Bron: privacy.ucsd.edu/gdpr/).
Deel 2 Meldplicht bij datalekken
Een inbreuk op de beveiliging die per ongeluk of op onrechtmatige wijze leidt tot de vernietiging, het verlies, de wijziging of de ongeoorloofde verstrekking van of ongeoorloofde toegang tot persoonsgegevens.
Definitie van een datalek
Meldplicht
72 uur
om een datalek te melden, te rekenen vanaf de ontdekking van het lek
Het lek zelf kan dus al maanden eerder gebeurd zijn: de klok start pas als het bedrijf het ontdekt.
Melden aan wie?
De toezichthouder
In België de CBPL (Commissie voor de Bescherming van de Persoonlijke Levenssfeer). Die beoordeelt elk lek case-by-case.
Elk individu
Iedereen wiens data betrokken is bij het lek.
Of: publiek
Moeten er erg veel mensen verwittigd worden, dan mag ook een publieke aankondiging. Altijd een PR-nachtmerrie.
Wanneer hoeft het individu het niet te weten?
Data is onbruikbaar
De gestolen data was geëncrypteerd: de aanvallers kunnen er niets mee.
Kanttekening: encryptie is nooit 100% waterdicht. Decryptie in de toekomst blijft mogelijk.
Data is niet herleidbaar
Voorkeuren en identificeerbare gegevens staan in aparte databases.
Enkel de voorkeuren gelekt? Dan is er geen privacyschending.
Goede gewoonte
Don’t put all your eggs in one basket.
Bewaar data verspreid over meerdere databases. Zo wordt bij een lek nooit automatisch alles gestolen.
Deel 3 Boetes
Hoe hoog kan een boete zijn?
2%
van de wereldwijde jaaromzet of € 10 miljoen bij minder ernstige inbreuken
4%
van de wereldwijde jaaromzet of € 20 miljoen bij inbreuken op de kern van GDPR: het recht op privacy en het recht om vergeten te worden
Telkens het hoogste bedrag van de twee.
Boete of niet? Dat hangt af van
Ernst en aard Intentie: slordigheid of opzet? Schadebeperking Genomen voorzorgen Geschiedenis van overtredingen Medewerking met de autoriteiten Gegevenscategorie Meldplicht nageleefd? Certificering (externe audit, ISO 27001, …) Verzwarende of verzachtende factoren
Een schending leidt niet automatisch tot een boete.
Kan het bedrijf aantonen dat het echt alles in het werk stelde om de data te bewaren zoals een goede huisvader betaamt, dan kan het vrijuit gaan.
GDPR in de praktijk
€ 272 miljoen
aan boetes geïnd tussen mei 2018 en eind 2020
€ 530 miljoen
boete voor TikTok in de lente van 2025
TikTok kon niet aantonen dat de data van Europese gebruikers adequaat beveiligd was op servers in China. De boete gaat over de situatie vóór 2023.
Conclusie
- De strengste privacywet ter wereld, en ze wordt ook effectief toegepast
- De Europese burger staat voorop, niet het bedrijf
- Bedrijven wereldwijd moeten zorgvuldig omgaan met persoonsdata
- De boetes zijn hoog genoeg om bedrijven de wet serieus te laten nemen
- Een voorbeeld en inspiratie voor nieuwe privacywetten in de rest van de wereld
Na GDPR Meer Europese regelgeving
DSA
Digital Services Act
Pakt illegale content en grote platforms aan.
DMA
Digital Markets Act
Perkt de macht van grote techbedrijven in (Google, Meta, Amazon).
AI Act
Sinds augustus 2024 gefaseerd ingevoerd. Reguleert artificiële intelligentie in Europa.
Of het werkt, hangt af van de uitvoering en handhaving, en van de concurrentiepositie tegenover de rest van de wereld.