passieve vs actieve aanvallen toelichten en herkennen
malware-families en social engineering-technieken illustreren
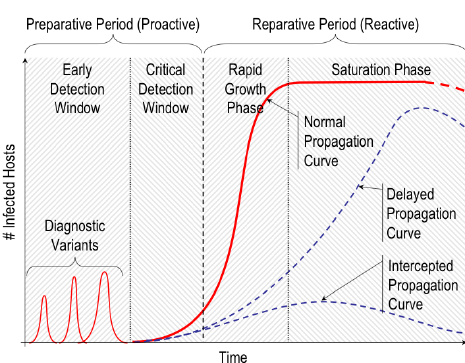
uitleggen wat een zero day en een window of vulnerability zijn
Cybersecurity is the practice of protecting systems, networks, and programs from digital attacks.
De definitie van Cisco
Alles draait rond het beschermen van informatie.
Op een server, in een document of in iemands hoofd. Er zijn nu meer verbonden apparaten dan mensen, en aanvallers worden steeds innovatiever.
The protection afforded to an automated information system in order to attain the applicable objectives of preserving the integrity, availability and confidentiality of information system resources.
De formele definitie van NIST (National Institute of Standards and Technology, VS)
Die resources zijn: hardwaresoftware & firmwareinformation / datatelecommunications
Zo introduceert NIST meteen CIA én de scope van de McCumber kubus.
Deel 1 CIA en het security model
Data, in welke vorm dan ook, moet beschermd worden.
Het CIA-model
Confidentiality
Enkel bevoegde partijen kunnen de data lezen.
encryptiewachtwoorden
Integrity
De data is ongewijzigd en betrouwbaar.
hashingdigitale handtekeningen
Availability
De data is bereikbaar wanneer nodig.
back-upsfirewallsredundantie
DoS-aanvallen mikken specifiek op de availability-pijler.
CIA gaat dieper
Confidentiality en integrity hebben elk twee gezichten. Availability krijgt er een extra laag bij.
Data confidentiality
de inhoud is afgeschermd → encryptie
Privacy
het feit dát er data over jou bestaat → GDPR, access logs
Data integrity
de data zelf is niet aangepast → hashes
System integrity
het systeem werkt zoals bedoeld → anti-rootkit, secure boot
Non-repudiation
onweerlegbaarheid → digitale handtekeningen
Data integer ≠ systeem integer
Een rootkit kan je data ongemoeid laten en toch je systeem overnemen.
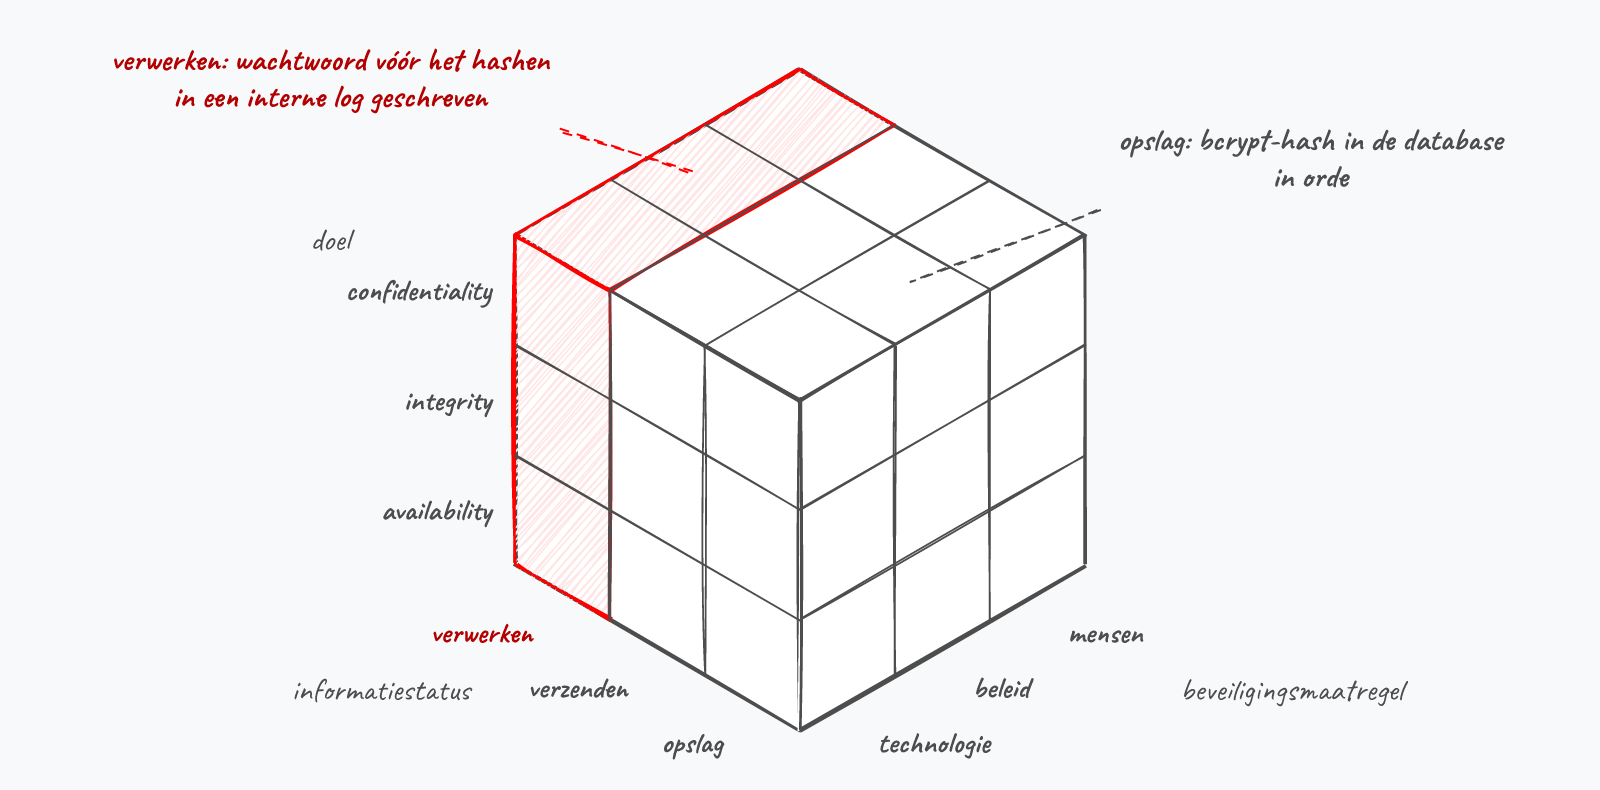
John McCumber, 1991 McCumber kubus
Een framework om niets over het hoofd te zien. De kubus heeft drie dimensies:
Informatiestatus
opslag, verzenden, verwerken
Maatregel
technologie, beleid, mensen
Doel
C.I.A.
Enkel als je alle aspecten van alle dimensies afdekt, haal je je CIA-doelen.
Technologie alleen is niet genoeg
Een werknemer die z’n wachtwoord op een post-it plakt, maakt de duurste firewall nutteloos.
2018 McCumber in actie: Twitter
Opslag: gehasht met bcrypt
Verwerking: door een bug vóór het hashen gelogd
Eén vergeten hoekje: miljoenen wachtwoorden in plaintext in interne logs.
ISO 27001
Dé internationale standaard voor informatiebeveiliging.
Aantonen
Bedrijven tonen hiermee aan dat ze security serieus nemen.
Externe audit
Een externe auditor controleert of je aan alle eisen voldoet.
Elke 3 jaar
Het certificaat moet je telkens hernieuwen.
Hele kubus
De eisen dekken alle dimensies van de McCumber kubus.
Deel 2 Een ongelijke strijd
De wapenwedloop is de laatste jaren alleen maar grimmiger geworden.
Netwerken zijn veel groter en complexer dan 20 jaar geleden.
Lage drempel
Een krachtige aanval = IP invullen + één klik.
Zero days
Nieuwe kwetsbaarheden worden sneller gevonden dan gepatcht.
Botnets
Gigantische legers aan gecompromitteerde machines.
Gebruikers
Klikken sneller dan ooit op phishing-links.
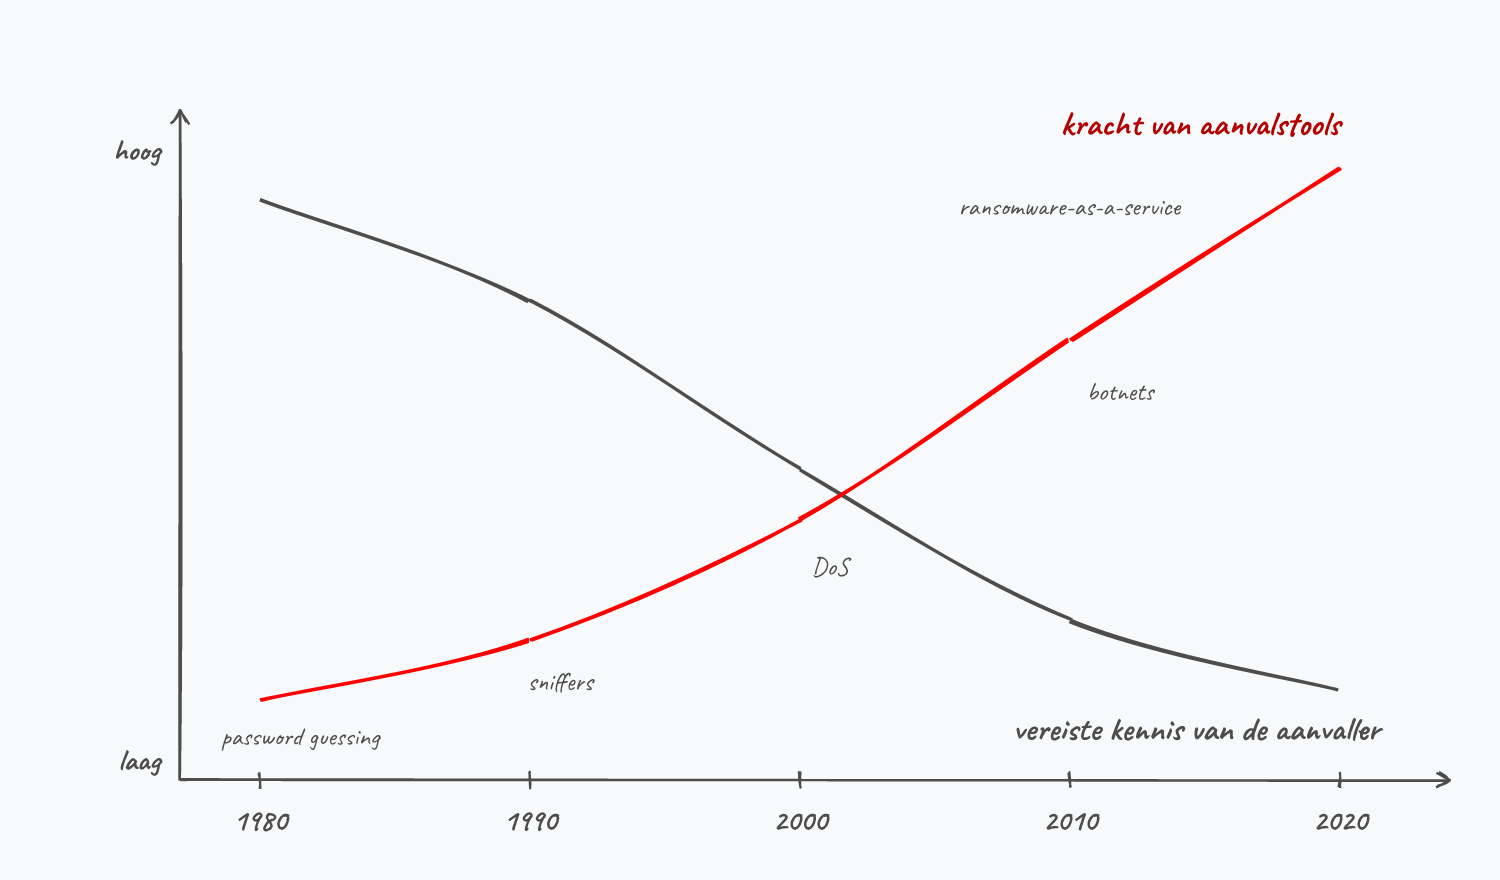
De scheve grafiek
Aanvalstools worden steeds krachtiger, terwijl de vereiste kennis van de aanvaller daalt. Daarom zijn scriptkiddies een reëel probleem.
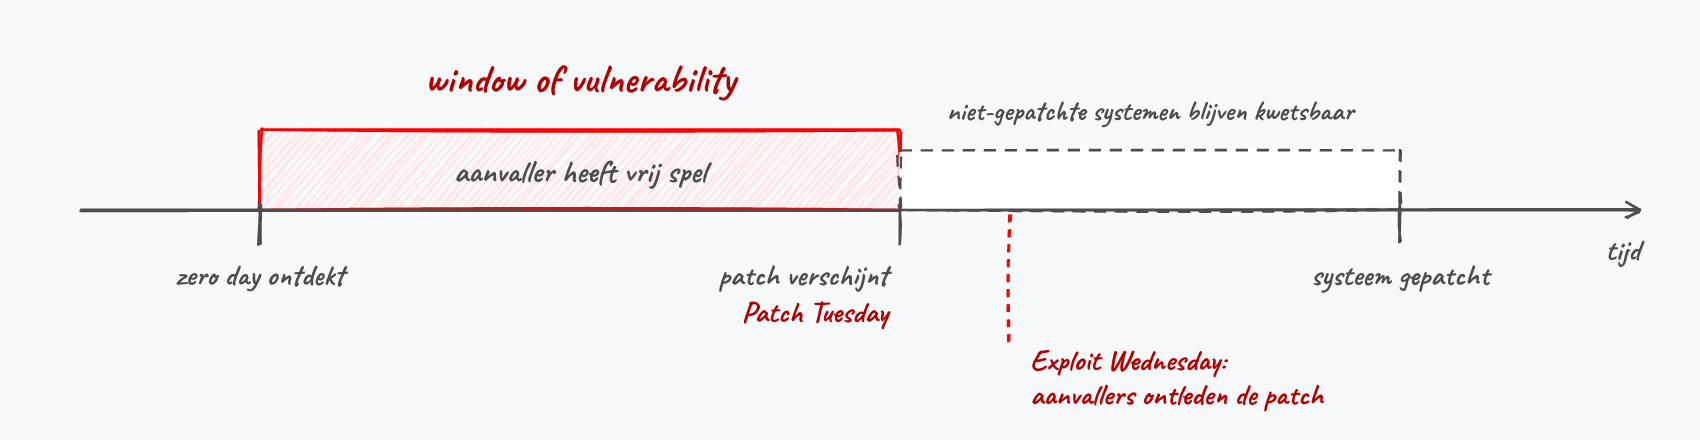
Zero day
Een kwetsbaarheid die de softwarefabrikant nog niet kent.
Gegarandeerd werkzaam: er bestaat nog geen patch. Aanvallers hebben er dan ook aardig wat geld voor over.
Window of vulnerability
De periode tussen het ontdekken van een zero day en de release van een patch. Daarin heeft de aanvaller vrij spel.
Ook ná de patch: niet elk systeem wordt meteen bijgewerkt. Eén niet-gepatcht systeem is het gaatje in de linie.
Patch Tuesday & Exploit Wednesday
Patch Tuesday
Sinds 2003 rolt Microsoft updates uit op de 2de dinsdag van de maand
Voorspelbaar voor IT-beheerders
Exploit Wednesday
Aanvallers doen reverse-engineering van de patch
Ze achterhalen welke kwetsbaarheid gedicht werd
En jagen op alle systemen die nog niet gepatcht zijn
Het window of vulnerability is zo vaak verrassend voorspelbaar. Wie na dinsdag niet patcht, is woensdag doelwit.
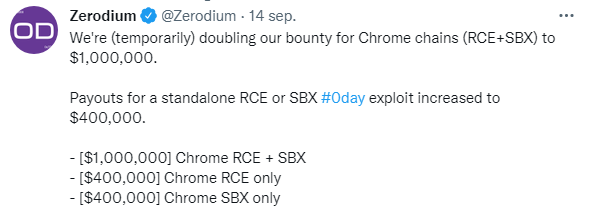
Zero days: een markt
Zero days worden verhandeld op een schimmige markt.
> 1 miljoen $
kan één zero day opbrengen
Zerodium: een zero-day broker.
How They Tell Me the World Ends (Nicole Perlroth, NYT, 2021) geeft een griezelig inzicht in de zero-day markt.
Deel 3 De stropers
Iedere groep aanvallers heeft eigen motivaties, middelen en methodes.
Wie zijn de stropers?
De stropers op een rij
%%{init: {"theme": "base", "flowchart": {"useMaxWidth": true}} }%%
graph LR
    A("Stropers") --> B("Hackers")
    A --> C("Scriptkiddies")
    A --> D("Werknemers")
    A --> E("Cybercriminelen")
    A --> F("Cyberterroristen<br/>& Overheden")
Hackers: de kleurcode
Whitehat
Ethisch hacker. Legaal pentesten, bug bounty.
Greyhat
Grijs gebied. Goede intenties, maar niet altijd legaal.
Vigilante. Vecht terug tegen blackhats, met middelen die niet altijd legaal zijn.
Bluehat
Wraaklustig. Eén doel: wraak nemen.
Greenhat
Beginner. Scriptkiddie in opleiding.
Scriptkiddies
Krachtige tools
Weinig tot geen kennis, maar wel gebruiksvriendelijke tools die veel kunnen.
Strafbaar
Beseffen vaak niet dat hun acties strafbaar zijn.
Echte schade
De gevolgen zijn even ernstig als bij doorgewinterde aanvallers.
Veiligheidsdiensten zien niet wie er achter een aanval zit en reageren altijd op dezelfde manier: een politie-inval en zware boetes, voor “gewoon een knopje indrukken”.
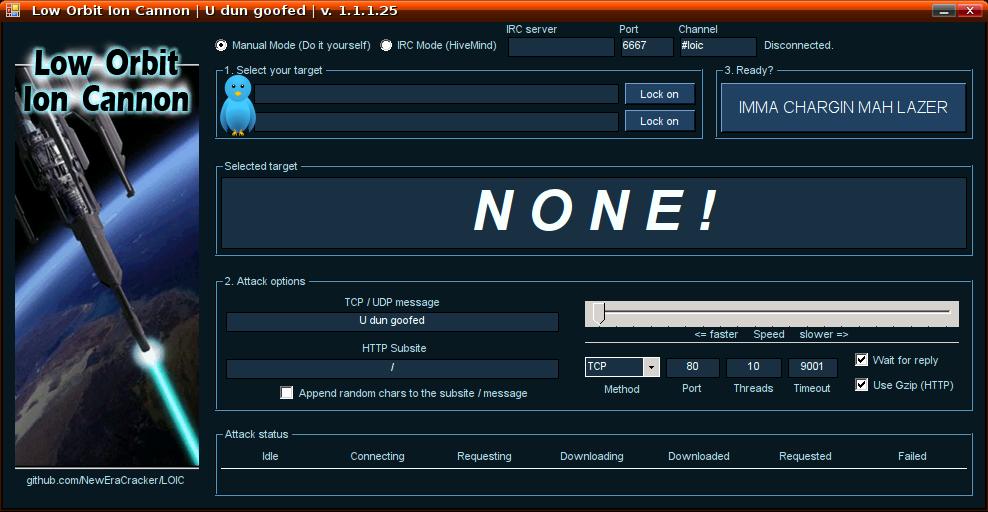
Scriptkiddie-tool Low Orbit Ion Cannon
Gratis DDoS-tool, eenvoudig in gebruik. Vallen genoeg gebruikers tegelijk aan, dan is de impact massaal.
In 2010 urenlang lamgelegd, uit protest tegen de blokkering van WikiLeaks-betalingen:
VisaMasterCardPayPal
Low Orbit Ion Cannon UI (Bron: Wikipedia).
Werknemers: de vergeten bedreiging
Onbewust
Menselijke fouten:
Wachtwoord op een post-it
Onbekenden binnenlaten (piggybacking)
Eigen access point voor betere wifi
Bewust
Insider threats:
Ontevreden of ontslagen werknemers
Sabotage, datadiefstal, losgeld eisen
Zitten aan de binnenkant van je beveiliging
Identity management: verwijder de accounts van ex-werknemers onmiddellijk na ontslag.
Bring your own device
Elk eigen toestel kan besmet je bedrijfsnetwerk binnenwandelen.
De ommuurde burcht werkt niet meer. Je bouwt nu ook muren rond elke werknemer én z’n toestellen: on-device firewall, virusscanner, netwerk-authenticatie.
Net ontslagen…
2025 - de gebroeders AkhterDROP DATABASE;
Tweelingbroers, IT-contractors voor een D.C.-bedrijf met 45+ federale agentschappen als klant. Op 18 februari 2025 ontslagen tijdens een online meeting (verzwegen strafblad ontdekt). Diezelfde dag nog, in enkele uren:
Databases op write-protect: collega’s kunnen niets meer redden
96 federale databases gedropt (FOIA, DHS…)
Een AI-assistent gevraagd hoe je systeemlogs wist
Niet hun eerste keer
In 2016 al veroordeeld voor een inbraak bij het US State Department. Daarna gewoon opnieuw aangeworven als overheidscontractor: geen background check.
39 maanden
cel voor Muneeb, na een schuldbekentenis
21 jaar
riskeert Sohaib: schuldig bevonden door een jury op 8 mei 2026, strafmeting op 9 september 2026
Cybercriminelen
$700 miljard
schade door online criminaliteit in 2021 (schatting)
Geld is de enige motivatie. Ze werken als moderne bedrijven:
Helpdesks voor ransomware-betalingen
RaaS: Ransomware-as-a-Service
Botnets verhuren op het darkweb
Door dat bedrijfsmodel heeft de aanvaller zelf geen technische kennis meer nodig.
Max Butler, alias “Iceman”
2006: neemt de wereldmarkt voor gestolen creditcards over
Z’n truc: concurrenten hacken en hun databases overnemen
13 jaar cel, maar daar stopt het niet
2018: aangeklaagd voor een smartphone-smokkel met een drone
Alles vanuit een appartement in San Francisco. Met die smartphone wou hij vanuit de gevangenis z’n business heropstarten.
Money mules: de zichtbare schakel
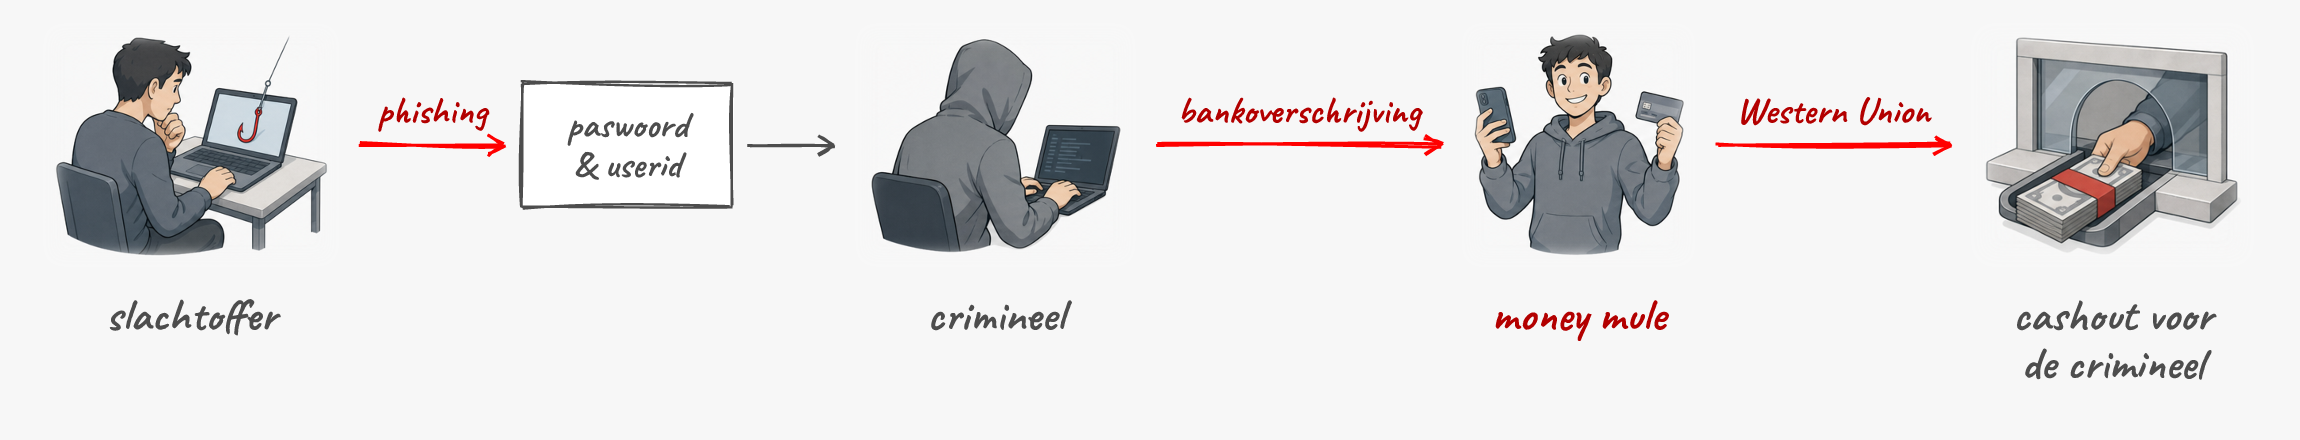
Criminelen werken zelden rechtstreeks met gestolen geld. Money mules denken een “leuk bijverdienstje” als financial manager te hebben en zetten hun eigen rekening ter beschikking.
Nov 2017: Europese opsporingsdiensten arresteren in één actie 159 geldezels.
Cyberterroristen, spionnen & overheden
De scheidslijn tussen terrorist, spion en staatshacker is vaag en politiek
Hun financiële en technische middelen zijn immens groter dan die van de andere groepen
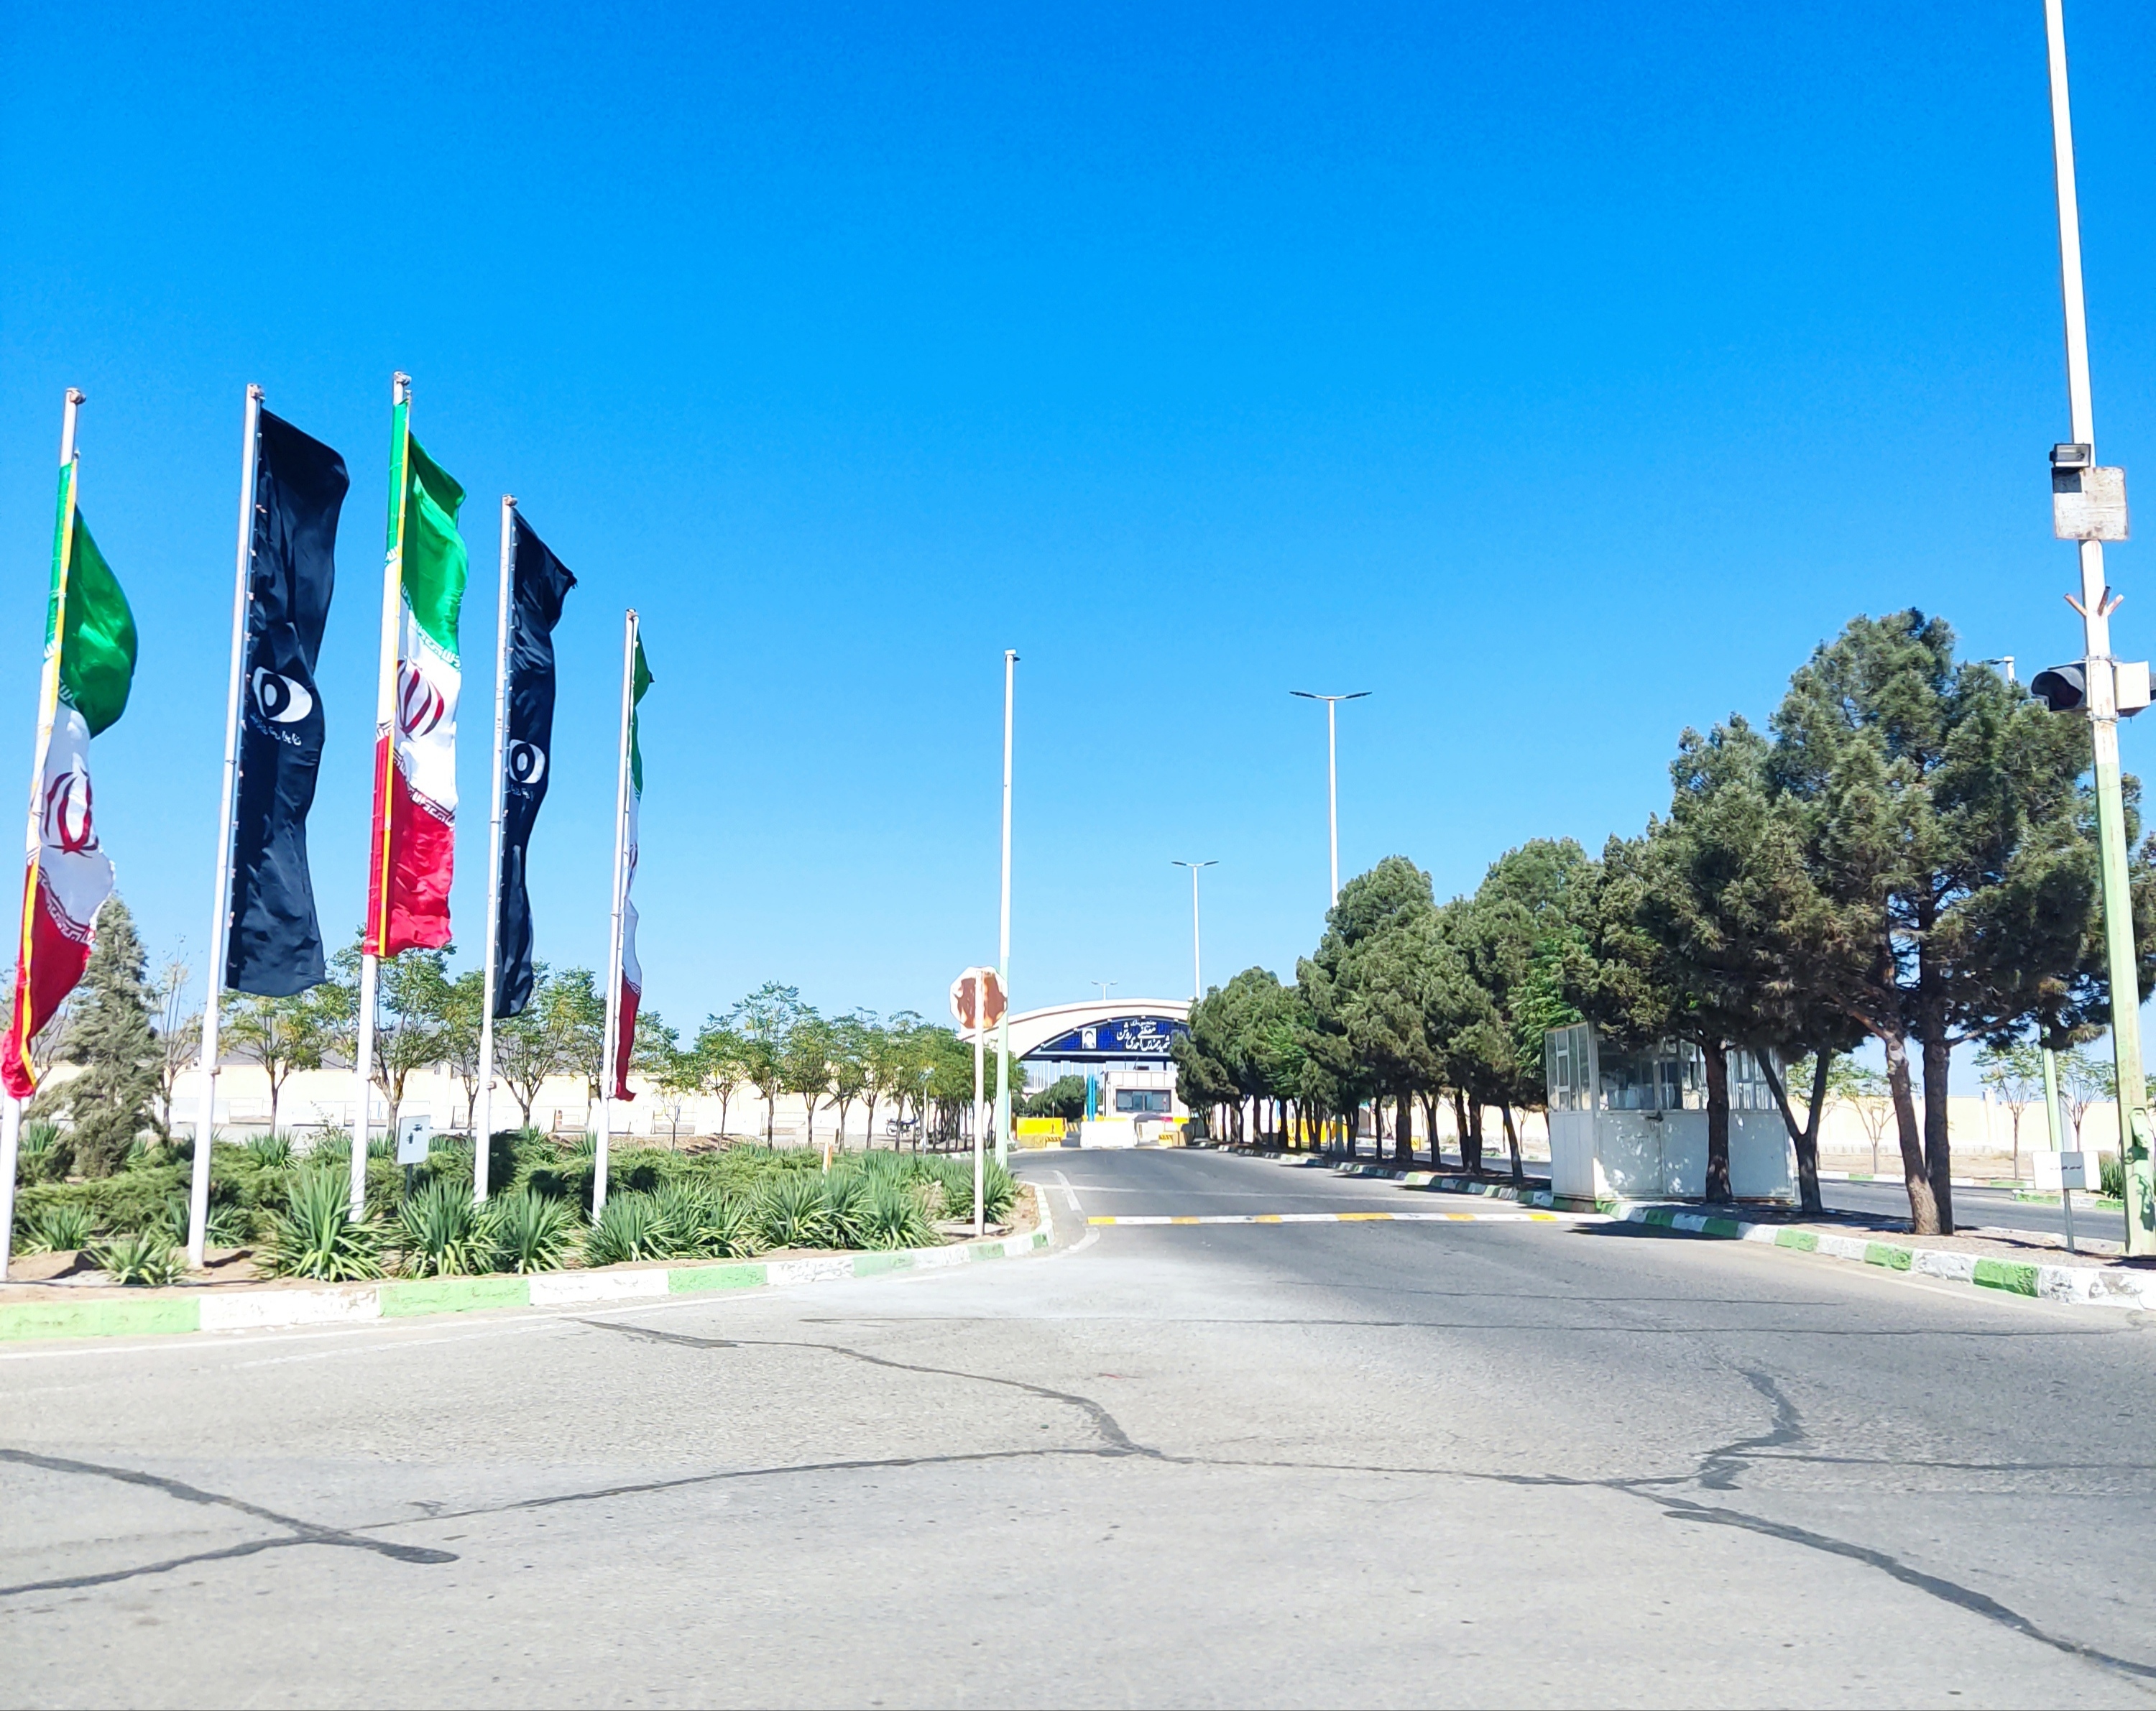
De uraniumverrijkingsinstallatie in Natanz (Iran), doelwit van de door staten gesponsorde Stuxnet-malware. Bron: Wikimedia Commons, auteur Parsa 2au, CC BY-SA 4.0.
Het Mossad/Non-Mossad principe
Een staatsactor zal binnenkomen, ongeacht je budget.
Maak dus een realistische inschatting van je tegenstander en focus op de dreigingen die relevant zijn voor jou.
Een (onvolledige) geschiedenis
2005 · Titan Rain 🇨🇳
Chinese inbraak in honderden Amerikaanse defensiesystemen
2007 · Estonia 🇷🇺
DDoS legt Estland plat: “de eerste cyberoorlog”
2008 · Georgia 🇷🇺
cyberaanval synchroon met de militaire invasie
2009 · Operation Aurora 🇨🇳
Google, Adobe, Juniper, Yahoo gehackt voor hun broncode
2010 · Stuxnet 🇺🇸🇮🇱
Iraanse centrifuges gesaboteerd
~2015 · Nitro Zeus 🇺🇸
geheim plan B tegen Iran
The Perfect Weapon (David Sanger, NYT 2018): cyberoorlog als vast instrument van moderne diplomatie.
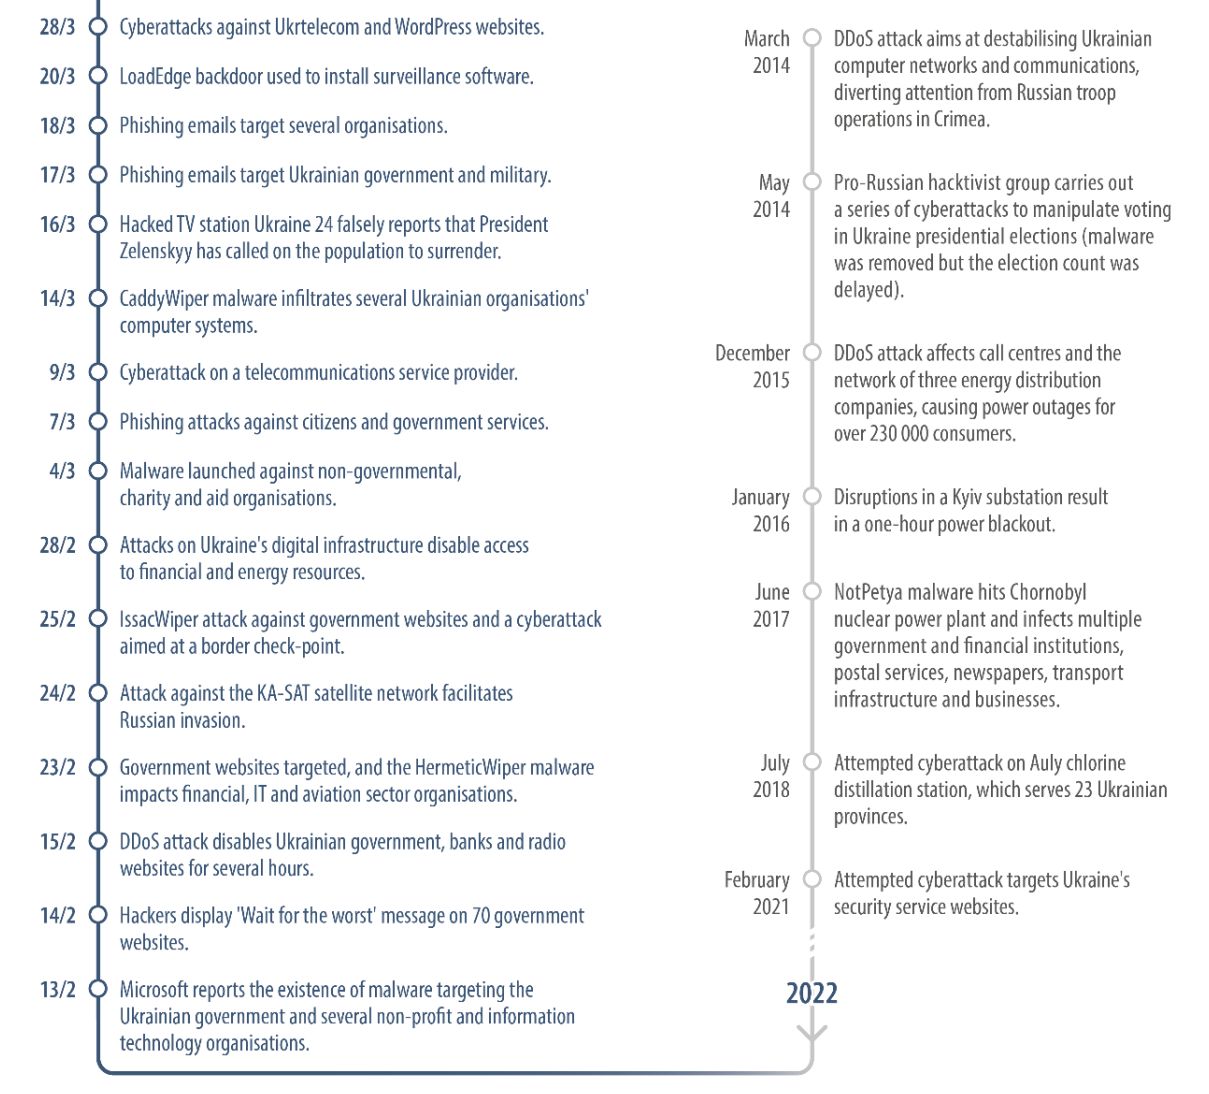
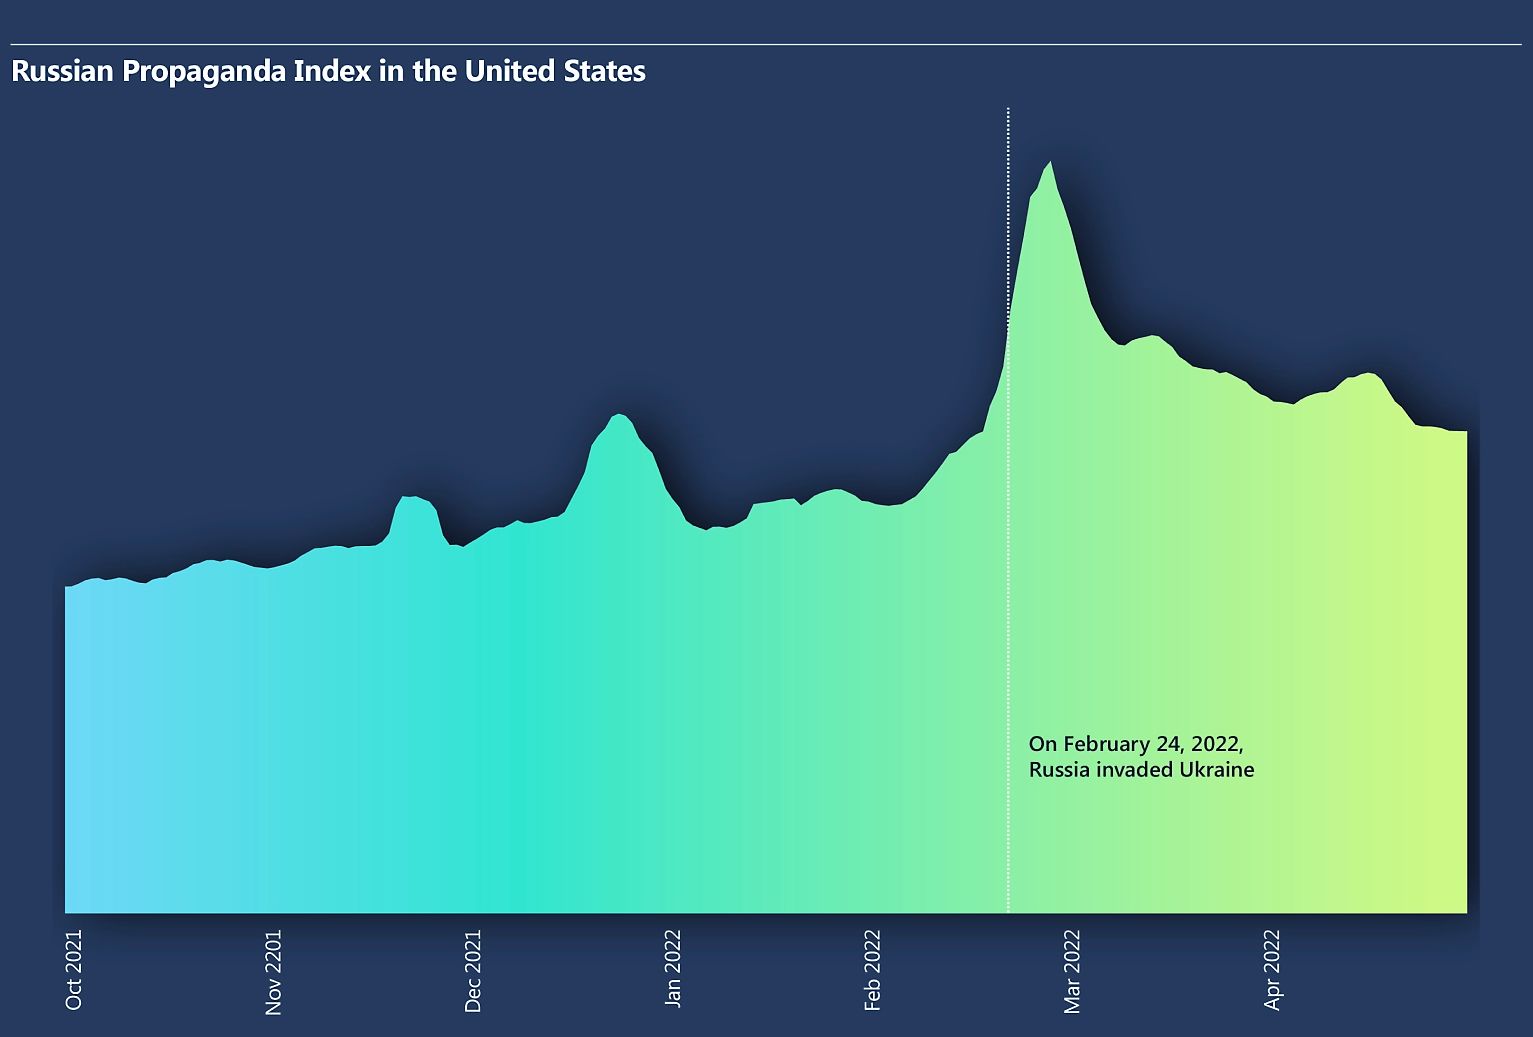
2022 Hacktivisme in de Oekraïne-oorlog
Sinds de invasie: tienduizenden hacktivisten, aan beide kanten.
IT Army of Ukraine tegen Russische banken, media, overheidssites
Pro-Russische groepen tegen Oekraïense infrastructuur
Ongecoördineerd: aanvallen raken soms neutrale partijen, en staatsactoren zijn niet meer te onderscheiden van activisten.
Hacktivists stoke pandemonium (Wired).
Deel 4 Hoe vallen ze aan?
Elke groep heeft eigen redenen, maar hun aanvallen verlopen in dezelfde stappen.
De 5 fasen van een aanval
1. Verkennen
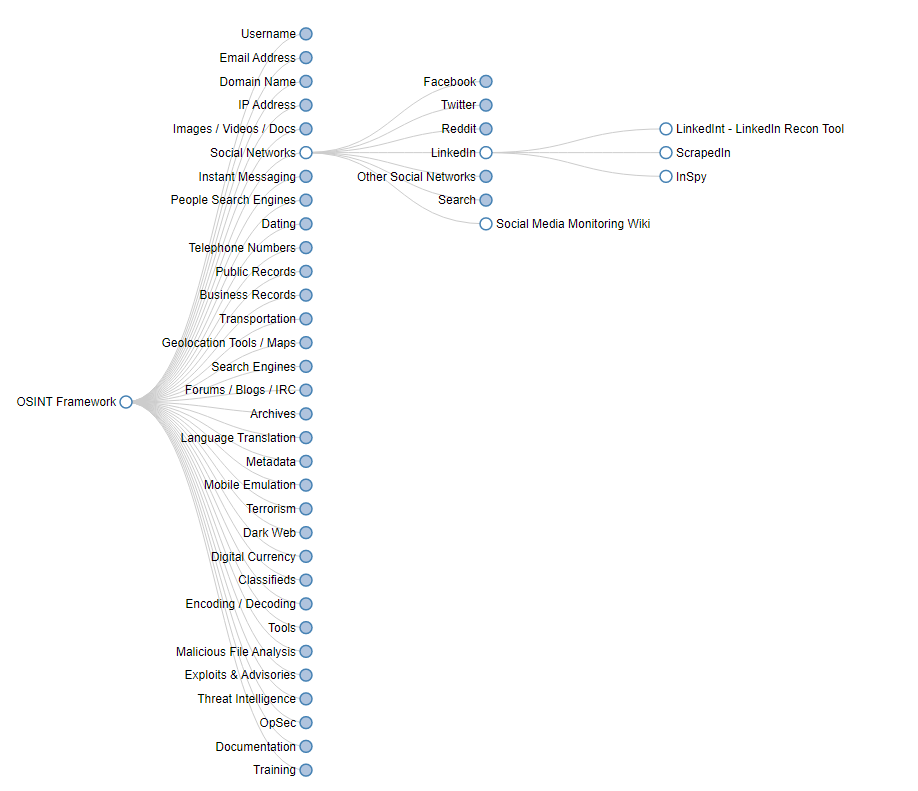
Google, sociale media, dumpster diving. Onzichtbaar voor het slachtoffer.
2. Scannen
port scanners, vulnerability scanners. Detecteerbaar.
backdoor installeren, laterale beweging in het netwerk
5. Sporen wissen
logs aanpassen of verwijderen, backdoors opruimen
Red team vs. blue team
Bij een legale pentest strijden twee teams tegen elkaar.
Blue team
Speelt de verdedigers: probeert de aanvallen te verijdelen.
Red team
Speelt de aanvallers: de digitale stropers.
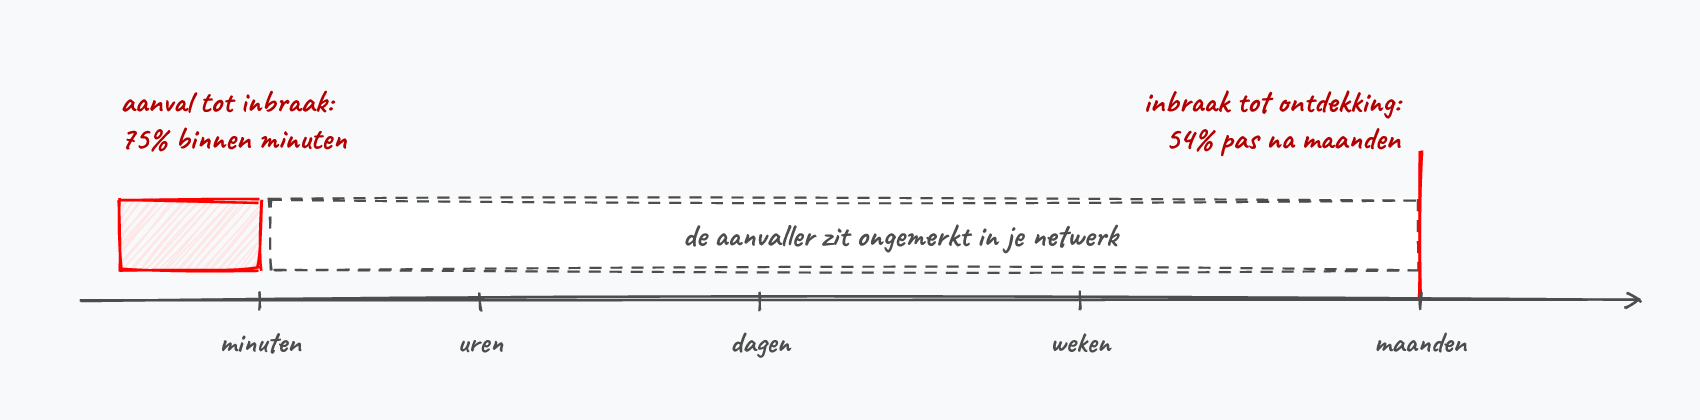
Dwell time: de stille meerderheid
Aanvallers zijn er snel in, maar blijven vaak maandenlang onopgemerkt:
In 54% van de gevallen wordt een inbraak pas na maanden ontdekt.
Detectie is minstens even kritisch als preventie.
Deel 5 Classificatie van aanvallen
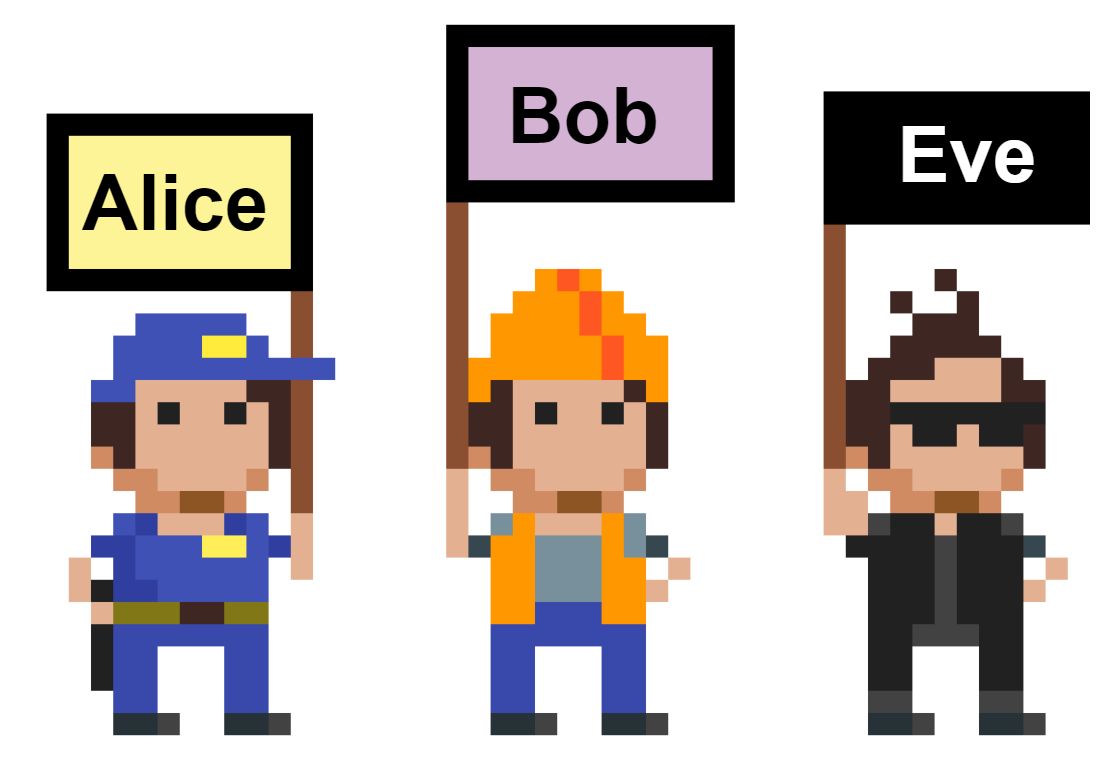
Met drie personages: Alice, Bob en Eve.
Alice, Bob en Eve
Meet the crew.
Alice en Bob
willen veilig communiceren
Eve
wil hun communicatie onderscheppen, aanpassen of blokkeren
Niet enkel netwerken
Alice en Bob zijn eender welk start- en eindpunt van informatie.
CPU → RAMdatabase → schijfserver → gebruiker
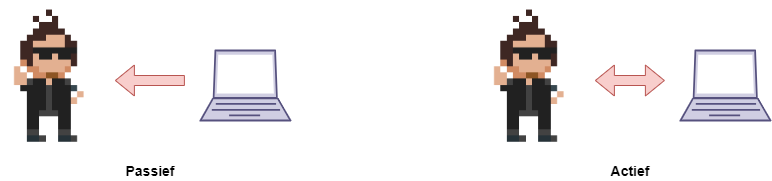
Passieve vs. actieve aanvallen
Passief
Eve luistert en wacht
Zeer moeilijk te detecteren
Afhankelijk van wat het slachtoffer doet
Actief
Eve grijpt in in de communicatie
Groter risico op detectie
Meer controle voor Eve
Passieve aanval 1 Sniffing
Eve luistert met een sniffer (bv. Wireshark) de netwerktrafiek af.
Ook geëncrypteerde trafiek lekt metadata: MAC-adressen, timing, gebruikersinfo
Slecht beveiligde third-party apps sturen soms credentials onversleuteld: een goudmijn voor Eve
Passieve aanval 2 Trafiekanalyse
Eve registreert wanneer en hoe het slachtoffer communiceert.
Ze kent de actieve periodes en kan haar aanval beter plannen
Ze ziet het type activiteit: e-mail, VoIP, bestandsoverdracht, …
Actieve aanval 1 Masquerading & spoofing
Eve neemt de digitale identiteit van een legitieme gebruiker over.
Bv. MAC-spoofing: het hardware-adres van een netwerkkaart kopiëren
Doel: anonimiteit én toegang tot afgeschermde bronnen
Actieve aanval 2 Replay attack
Eve bewaart een legitiem pakket (bv. een login) en verstuurt het later opnieuw.
Het systeem denkt dat het Alice is
Gevaarlijk bij systemen zonder session tokens of tijdstempels
Actieve aanval 3 Man-in-the-Middle
Eve nestelt zich tussen Alice en Bob.
Ze kan de communicatie lezen, aanpassen of blokkeren, volledig onzichtbaar
Vereist vaak masquerading naar beide kanten tegelijk
Actieve aanval 4 Denial-of-Service
Doel: een systeem of gebruiker onbereikbaar maken.
Trafiek overstromen, signaalstoring, fysiek de stekker uittrekken
DDoS = Distributed DoS, via een botnet van duizenden zombies tegelijk
Deel 6 Hoe verdedigen?
Alles valt te herleiden tot 4 + 1 principes.
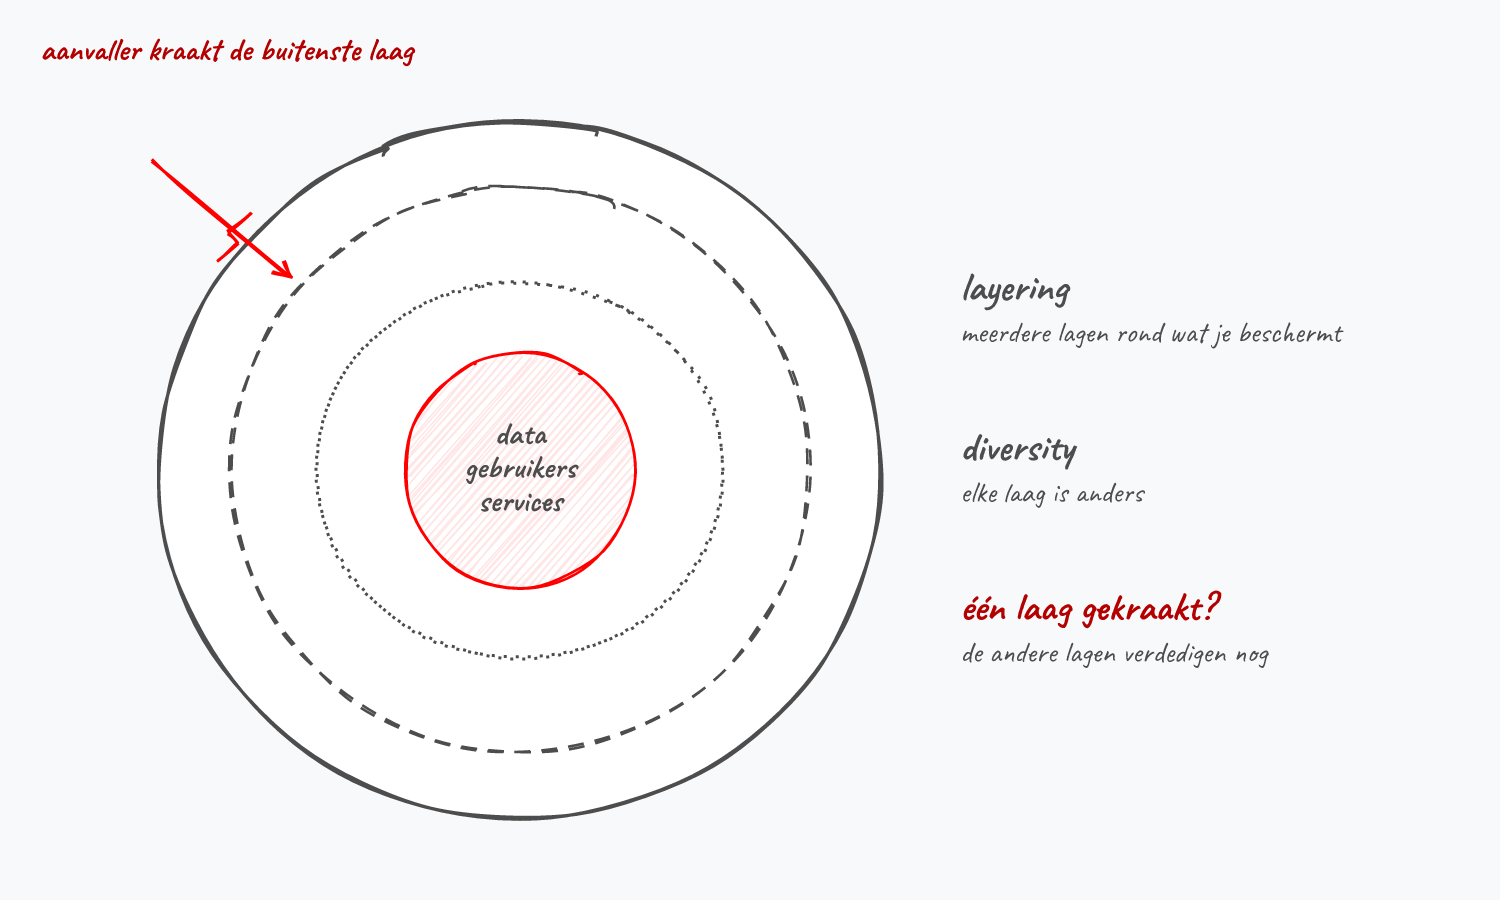
De 4 principes
Layering
Meerdere lagen rond je data, zoals een ui.
Limiting
Enkel de rechten die iemand echt nodig heeft.
Diversity
Faalt één beveiliging, dan valt niet alles om.
Simplicity
Keep It Simple, Stupid: complexiteit introduceert fouten.
+1: Obscurity
Obscurity is nooit een vervanging voor echte beveiliging.
Hang gerust niet aan de grote klok hoe je verdediging is opgebouwd. Maar gebruik standaarden en vertrouwde producten, geen zelfbedacht geheim crypto-algoritme: heruitvind het wiel niet!
Deel 7 Social engineering
Aanvalsvectoren: de grotere kaart
Hoe zet een aanvaller een eerste voet binnen? Dat is de initial access vector.
Nu: geëvolueerd naar gevaarlijkere varianten (wormen, ransomware)
Don’t pirate, kids: gepirateerde software was (en is) een klassieke virusdrager.
Mikko Hyppönen
If it’s smart, it’s vulnerable.
Hyppönen’s wet
De levende encyclopedie van malware-geschiedenis (F-Secure). Spoorde zelf de auteurs van de eerste DOS-virussen op in Pakistan en analyseerde Stuxnet, Flame, Regin…
inloggen met default credentials (SSH, Telnet) Mirai
Gevaarlijke wormen combineren meerdere paden tegelijk: blokkeer je één route, dan blijven de andere actief.
Hoe lang overleeft deze pc?
2003-2004 Survival time
± 20 min
tot een ongepatchte XP-machine besmet was (SANS Internet Storm Center, 2004)
Blaster (2003) en Sasser (2004): remote execution via gaten in Windows (RPC/DCOM, LSASS)
Geen klik nodig: aan het netwerk hangen met een publiek IP volstond
Alle patches downloaden duurde langer: je verloor de race tegen Windows Update
Advies toen: eerst de firewall, dan pas online (NAT-router, patches op cd, slipstreamed SP2). XP SP2 (augustus 2004) zette de firewall standaard aan.
ILOVEYOU vs. SQL Slammer
ILOVEYOU (mei 2000)
Start in Manila, verspreiding via Outlook-adresboeken
Volgde de werkdag rond de wereld: Azië → Europa → VS
Europa waarschuwde de VS: mailservers preventief plat (Britse parlement, Pentagon, Ford)
SQL Slammer (jan 2003)
Verdubbelde elke 8,5 seconden
Quasi alle kwetsbare machines besmet binnen 10 minuten
Geen tijd om iemand te waarschuwen
De tijdzonegolf bestond enkel bij mailwormen die afhingen van menselijk klikgedrag.
Drive-by download & watering hole
Drive-by download
Een gecompromitteerde webpagina bezoeken volstaat: geen klik nodig. Misbruikt een kwetsbaarheid in je browser, een plugin of een PDF-viewer.
Watering hole
De gerichte variant: de aanvaller infecteert een site die z’n doelwit dagelijks bezoekt, bv. de vak-nieuwssite van een defensieleverancier.
2013: via een besmette denktank-site raakten het Department of Labor, NIST en defensiecontractors besmet, zonder één klik op een e-mail.
Malvertising
Kwaadaardige advertentiebanners op gerespecteerde websites.
Ze komen binnen via reguliere ad-netwerken en starten een drive-by. Verdediging: patch je browser én gebruik een ad-blocker.
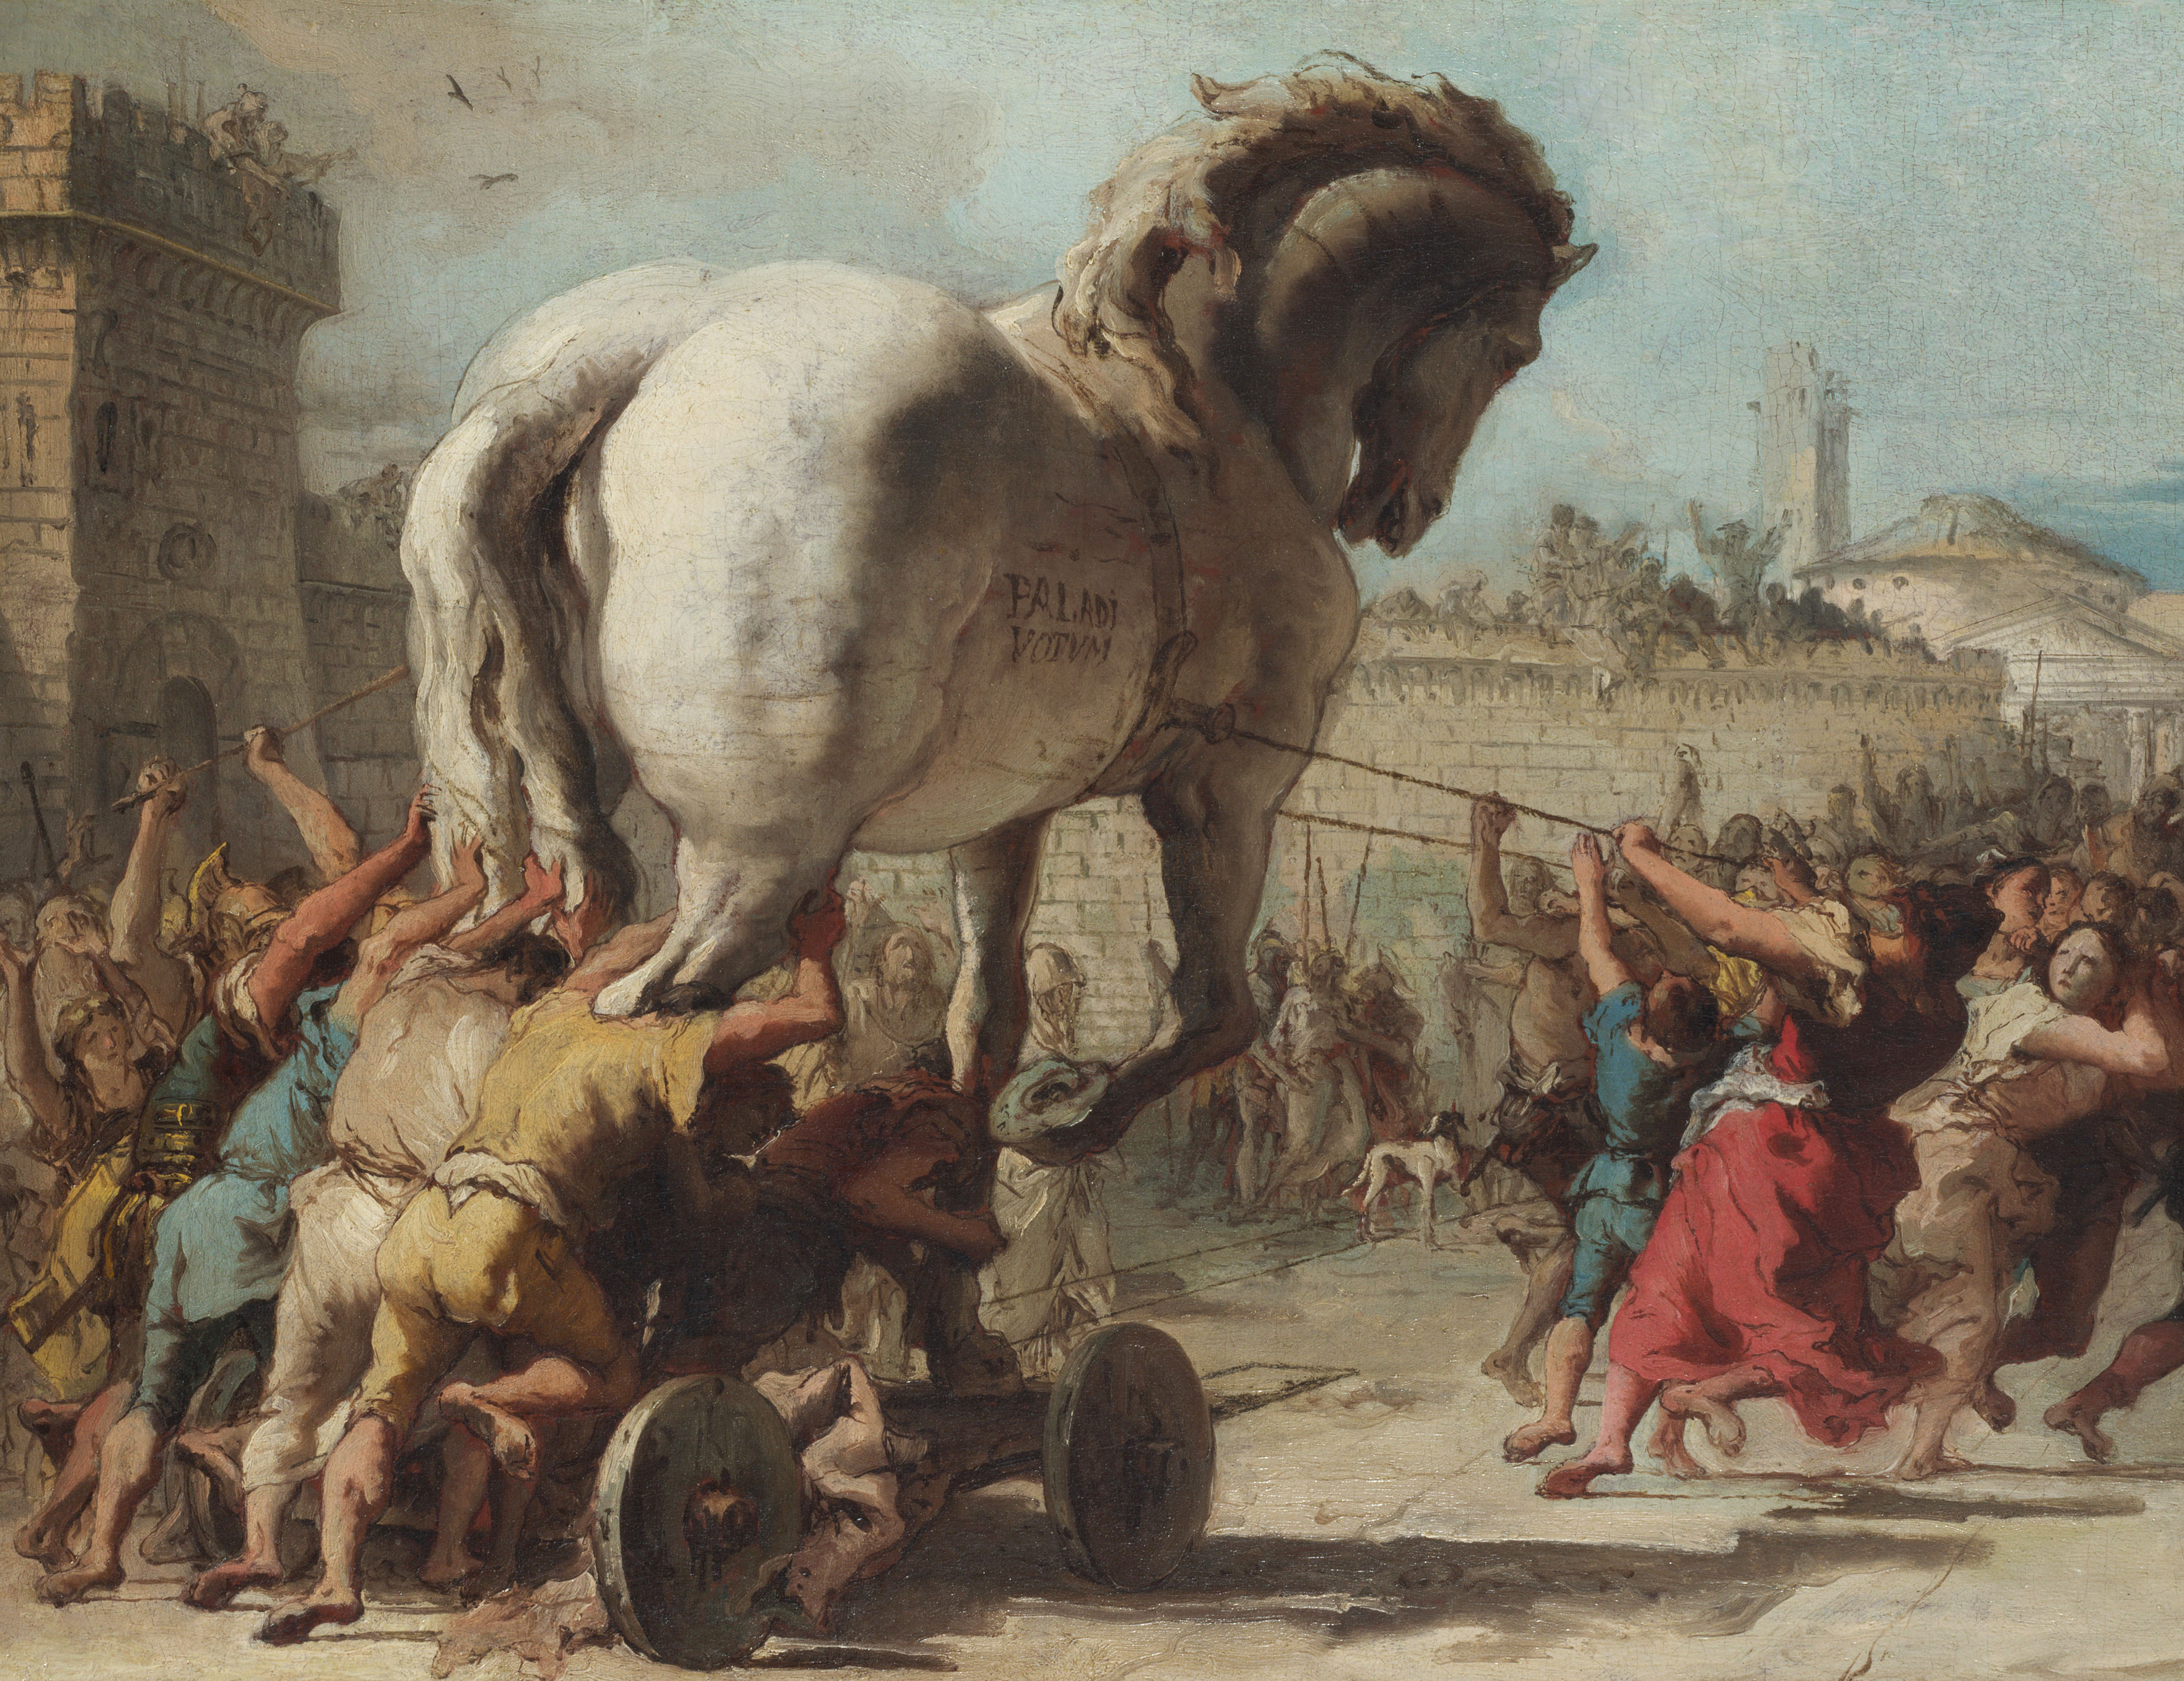
Trojan
Verbergt zich in een legitieme applicatie. Installeer je die bewust, dan wordt de trojan mee geactiveerd.
Mogelijke payloads:
backdoorzombie (botnet)keyloggerspyware
De naam komt van Het Paard van Troje uit de Aeneid van Vergilius.
Trojan.
Snowden-lekken, 2015 Supply-chain trojan: CIA & Xcode
De CIA bouwt een eigen variant van Apple’s Xcode, de officiële dev-tool voor iOS/macOS
Developers bouwen hun apps met die gemanipuleerde Xcode
Elke app die ermee gebouwd wordt, bevat ongemerkt een CIA-backdoor
Een trojan hoeft niet in jóuw software te zitten: ze kan zich veel eerder in de keten genesteld hebben. Moderne varianten: SolarWinds (2020)XZ Utils (2024)
Adware vs. spyware
Adware
Doel: reclame tonen
Soms zichtbaar
Via gratis software of browser-extensies
Spyware
Doel: informatie stelen (logins, bankgegevens)
Verborgen
Meestal geïnstalleerd via een trojan
Sommige adware gebruikt rootkit-technieken en is bijzonder moeilijk te verwijderen.
Rootkit
Nestelt zich op kernel-niveau, dieper dan een gewoon virus. Een rootkit bepaalt wat het besturingssysteem jou laat zien, en is daardoor zo goed als onzichtbaar.
Hoe krijg je hem weg?
Gewoon verwijderen: de rootkit paste systeembestanden aan, dus je beschadigt je systeem
OS herinstalleren met de aanwezige installatiebestanden: geen garantie, de rootkit kan al in die bestanden zitten
Harde schijf formatteren: de enige zekere oplossing
Ransomware
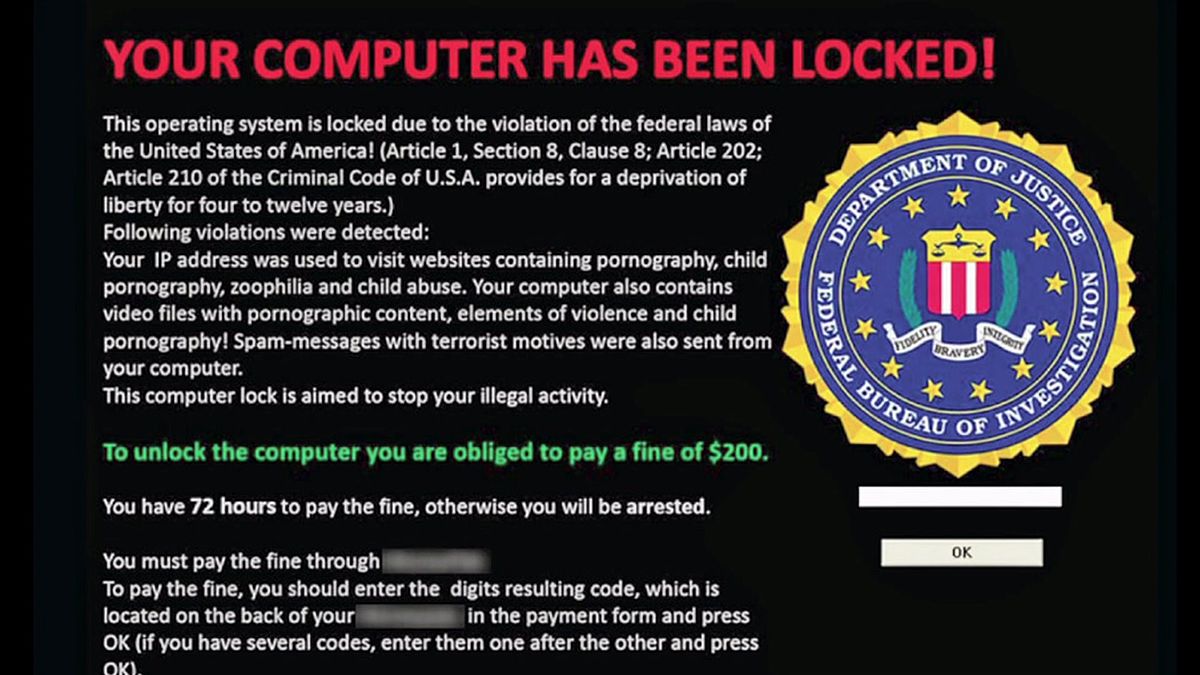
Gijzelt je data: versleuteld met een sleutel die enkel de crimineel kent. Het slachtoffer krijgt betaalinstructies (in crypto).
Zelfs ziekenhuizen en havens werden getroffen: WannaCryPetya (2017)
Back-ups helpen, maar enkel als ze buiten het bereik van de ransomware staan!
Typisch ransomware scherm (Bron: Wikipedia).
Betalen = geen garantie
Onderzoek van Hive Systems bij 24.000 Amerikaanse bedrijven:
%%{init: {"theme": "base"} }%%
pie showData title Uitkomst na ransomware-aanval
    "Betaald + data terug" : 38
    "Niet betaald + data terug (back-ups)" : 36
    "Betaald + data tóch verloren" : 19
    "Niet betaald + data verloren" : 7
1 op 5
die betaalt, krijgt niets terug
$7,9 miljard
totale kost in de VS in 2021, waarvan $1,4 miljard aan losgeld
Betalen is russische roulette, én het financiert de volgende aanval.
Offline back-ups zijn de enige echte verzekering.
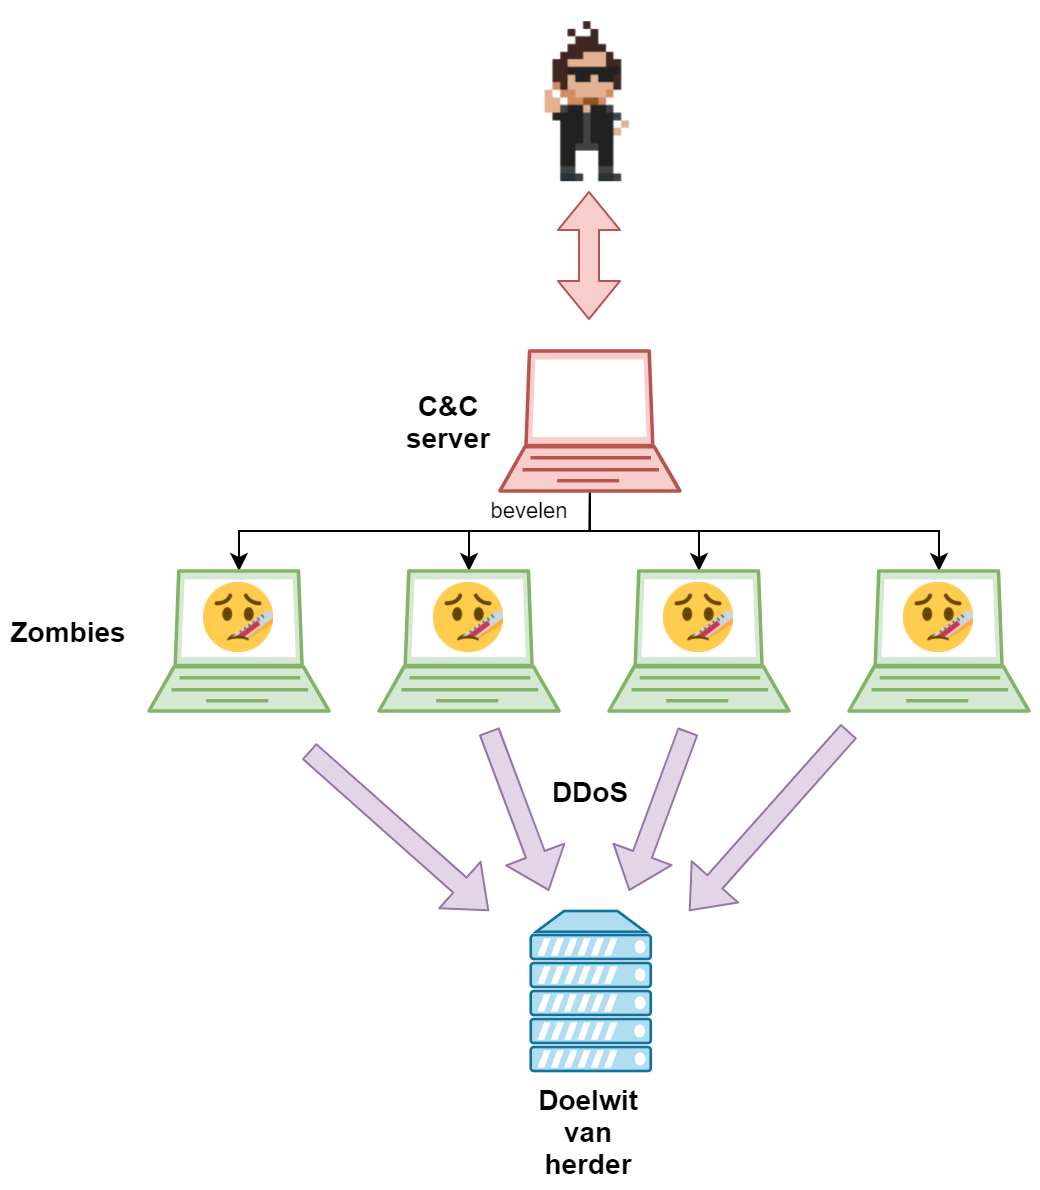
Botnet: zombie-legers
Computers besmet met zombie-malware bellen naar de C&C-server van de herder
De herder stuurt bevelen: DDoScryptominingspamapp store-ratings
Botnets worden verhuurd of verkocht op het darkweb
Oplossing: haal de C&C-server uit de lucht, dan zijn de zombies nutteloos.
Een botnet met C&C-server.
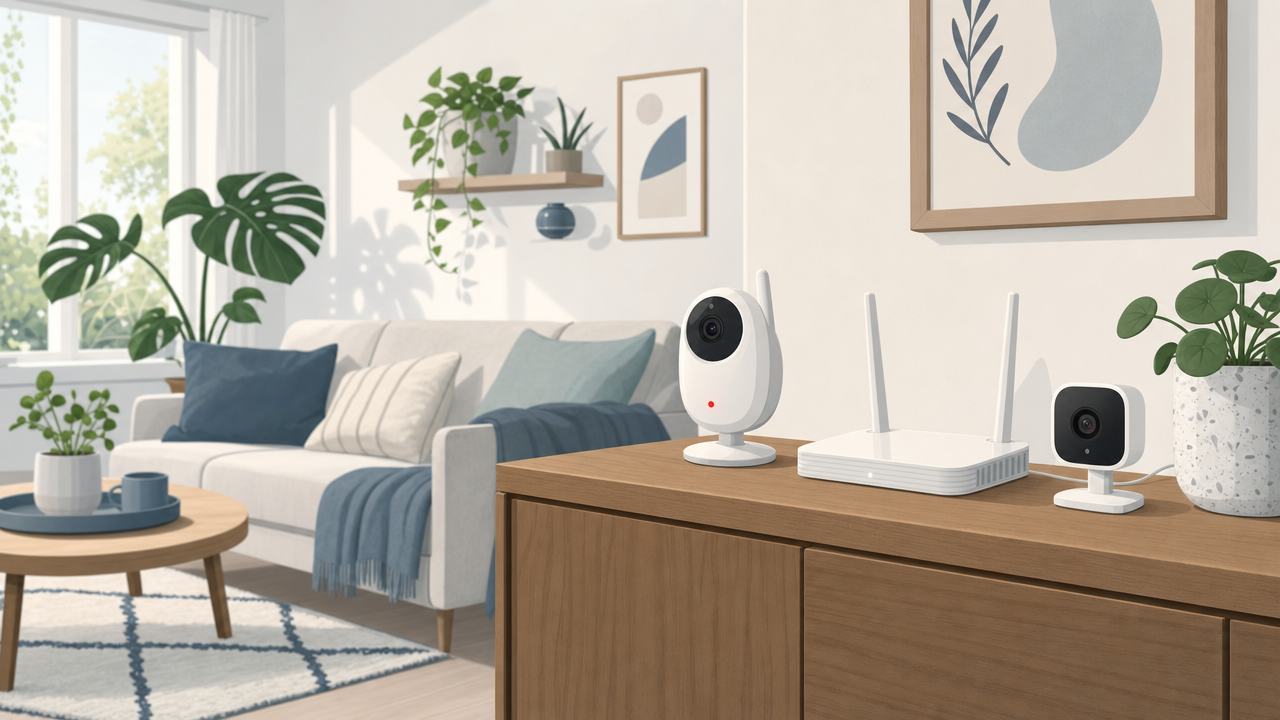
Wat hebben deze toestellen gemeen?
2016 Mirai: het IoT-botnet
Jaagt niet op computers, maar op IoT: routers, camera’s, DVR’s, babyfoons.
64
default logins uitproberen (admin/admin, root/root…): dat was de hele verspreidingstruc
600.000
besmette toestellen op het hoogtepunt
21 oktober 2016: DDoS op DNS-provider Dyn. TwitterNetflixRedditGitHubSpotify urenlang offline.
De broncode werd publiek gemaakt: dozijnen varianten zijn nog steeds actief.
2022 Mantis: kwaliteit > kwantiteit
Geen IoT-apparaten, maar gekaapte VM’s en servers: elke bot heeft enorm veel rekenkracht.
26 miljoen
HTTPS-requests per seconde: het record dat Cloudflare in juni 2022 registreerde
BYOB: Build Your Own Botnet
Open source op GitHub (malwaredllc/byob). Een “educatief” framework, in enkele klikken:
Malware maken is laagdrempeliger dan ooit: de scheve grafiek in actie.
If you want to continue having your site operational, you must pay us 10 000 rubles monthly. … The first attack will involve 2,000 bots. … we will increase the number of bots to 50,000.
Een echte, uitgelekte DDoS-afpersingsbrief
“DDoS à la carte”
“You will also receive several bonuses:”
30% korting
als je een DDoS op je concurrenten bestelt.
Wij weigeren
als je concurrenten óns inhuren om jou aan te vallen.
DDoS-as-a-Service: je koopt je eigen “bescherming” én een aanvalswapen tegen je concurrenten.
Deel 8 - Soorten aanvallen Hardware-based aanvallen
Voor enkele dollars koop je een krachtige Raspberry Pi of Arduino.
Hardware-aanvallen op een rij
USB-stick
Gevuld met malware: autorun bij het aansluiten.
USB of death
Stuurt 220 V door je computer: directe hardwareschade.
BIOS rootkit
Nestelt zich in de UEFI-chip (bv. Moonbounce) en overleeft formatteren.
Warshipping
Een Raspberry Pi in een postpakket belt terug naar de aanvaller.
Keylogger
Registreert toetsaanslagen om wachtwoorden te stelen.
Juice hacking
Een vals USB-oplaadpunt steelt data of installeert malware.
Ergens in Kaboel, 2008
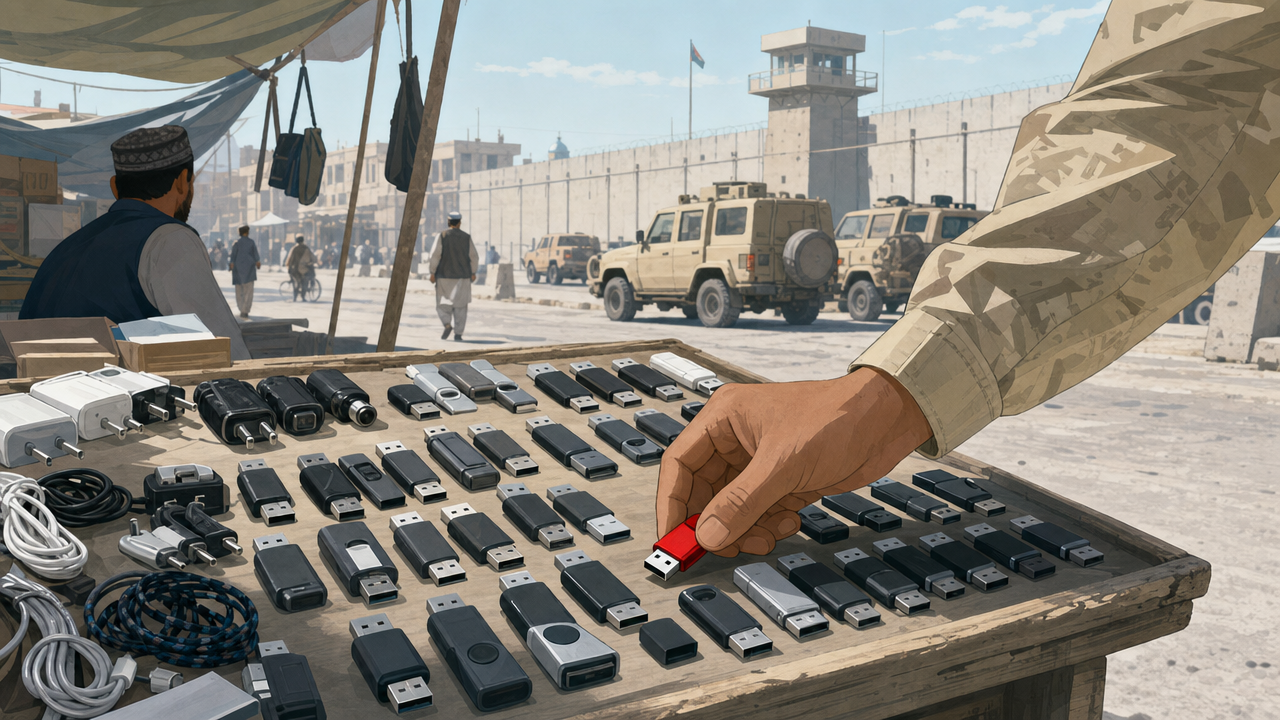
2008 De Russische USB’s van Kabul
Doelwit: een airgapped militair netwerk
Russische spionnen verkopen USB-sticks vol malware bij het NATO-HQ
Vroeg of laat steekt een militair er één in
Dat gebeurde ook: tienduizenden bestanden gestolen
De eerste grootschalige staatsinbraak in een gerubriceerd Amerikaans netwerk. Gevolg: een Pentagon-verbod op USB-sticks in gevoelige omgevingen.
Hacking hardware
USB Ninja
een gewone USB-kabel met ingebouwde RF-zender, die data draadloos doorstuurt
RFID cloners
kopieer toegangsbadges voor een habbekrats
Warshipping
een Raspberry Pi verstopt in een postpakket belt terug naar de aanvaller
Raspberry Pi: groot genoeg om te verbergen, krachtig genoeg om aan te vallen.
2026 Warshipping per briefkaart
Een Bluetooth-tracker, verstopt in een briefkaart, per post verstuurd naar een Nederlands marineschip.
€5
kostte de tracker
€585 miljoen
is het oorlogsschip waard
24 uur
zond de tracker ongemerkt de locatie uit
Juice jacking: verdedigen
Publieke USB-oplaadpunten zijn nooit echt te vertrouwen.
Gebruik je eigen oplader in een gewoon stopcontact
Neem een power bank mee op reis
Koop een charge-only cable of USB data blocker (€5): de datapinnen zijn fysiek afgesloten
Schakel “data transfer bij aansluiting” uit op je telefoon
Deel 8 - Soorten aanvallen Mobiele aanvallen
Een droomdoelwit voor stropers
Je smartphone is je primaire digitale apparaat:
Permanent verbonden
Bomvol persoonlijke data
Camera, microfoon, GPS
Bank-app & 2FA-tokens
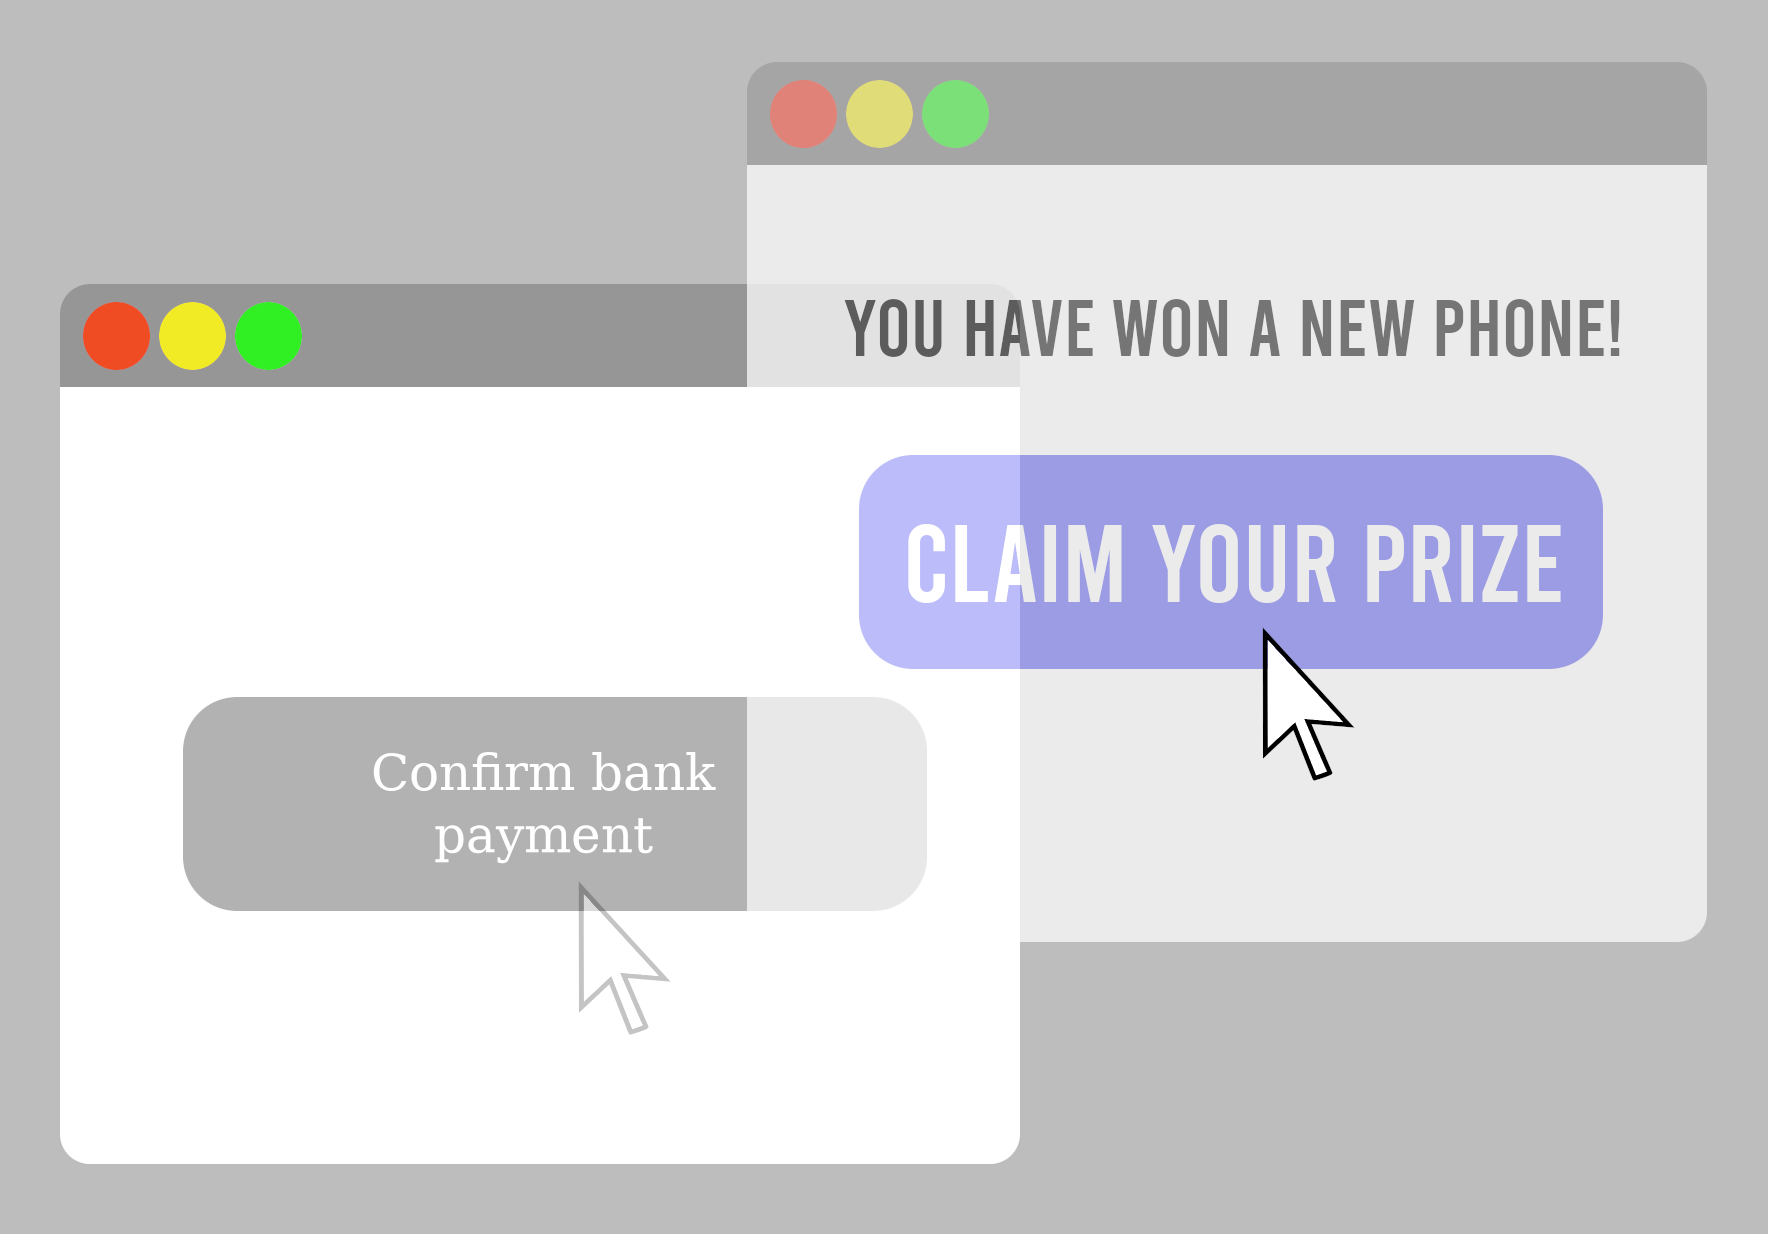
Overlay-aanval Clickjacking op Android
Een kwaadaardige app legt een onzichtbare laag over andere apps
Je klikt op “Confirm bank payment”, maar raakt “Claim your prize”
Via de Accessibility Service bestuurt de app andere apps, zonder dat je iets ziet
Android 12+ beperkt dit. Blijf voorzichtig met apps die Accessibility-rechten vragen.
Clickjacking overlay (Wikimedia Commons).
Je telefoon staat uit. Toch?
2015 Android/PowerOffHijack
Je telefoon uitzetten… of toch niet?
Malware neemt de shutdown-procedure over
De animatie “Shutting down…” speelt gewoon af
Het toestel lijkt uit, maar blijft telefoneren, foto’s maken en data versturen
Ontdekt na ~10.000 besmettingen via Chinese alternatieve app-stores. Wil je écht zeker zijn dat je toestel uit is? Haal de batterij eruit (als dat nog kan).
2022+ Xenomorph: Android banking trojan
Vermomd
Als “performance booster” of “pdf reader” in de Play Store.
Nep-inlogscherm
Verschijnt bovenop je bank-app en steelt je credentials.
Automated Transfer System
Boekt automatisch geld over, zonder dat de gebruiker iets moet invullen.
Viseert 400+ banken en crypto-wallets wereldwijd, ook in België en Nederland.
Deel 8 - Soorten aanvallen Side-channel aanvallen
Informatie stelen via een onverwachte weg, niet via het protocol zelf.
Een side-channel in het echte leven
Je wil inbreken in een bank, maar enkel als de bewaker slaapt
De bewaker deelt voor het slapengaan z’n leesvoortgang op Goodreads
Jij volgt hem op Goodreads
Een nieuwe update? Tijd om in te breken.
Side-channels in de praktijk
Strava + militairen
Workouts in the middle of nowhere onthulden een geheime basis in de woestijn.
Power consumption
Data uit een computer lezen via het stroomverbruik.
Rowhammer / Spectre
Geheugendata lezen zonder de juiste rechten.
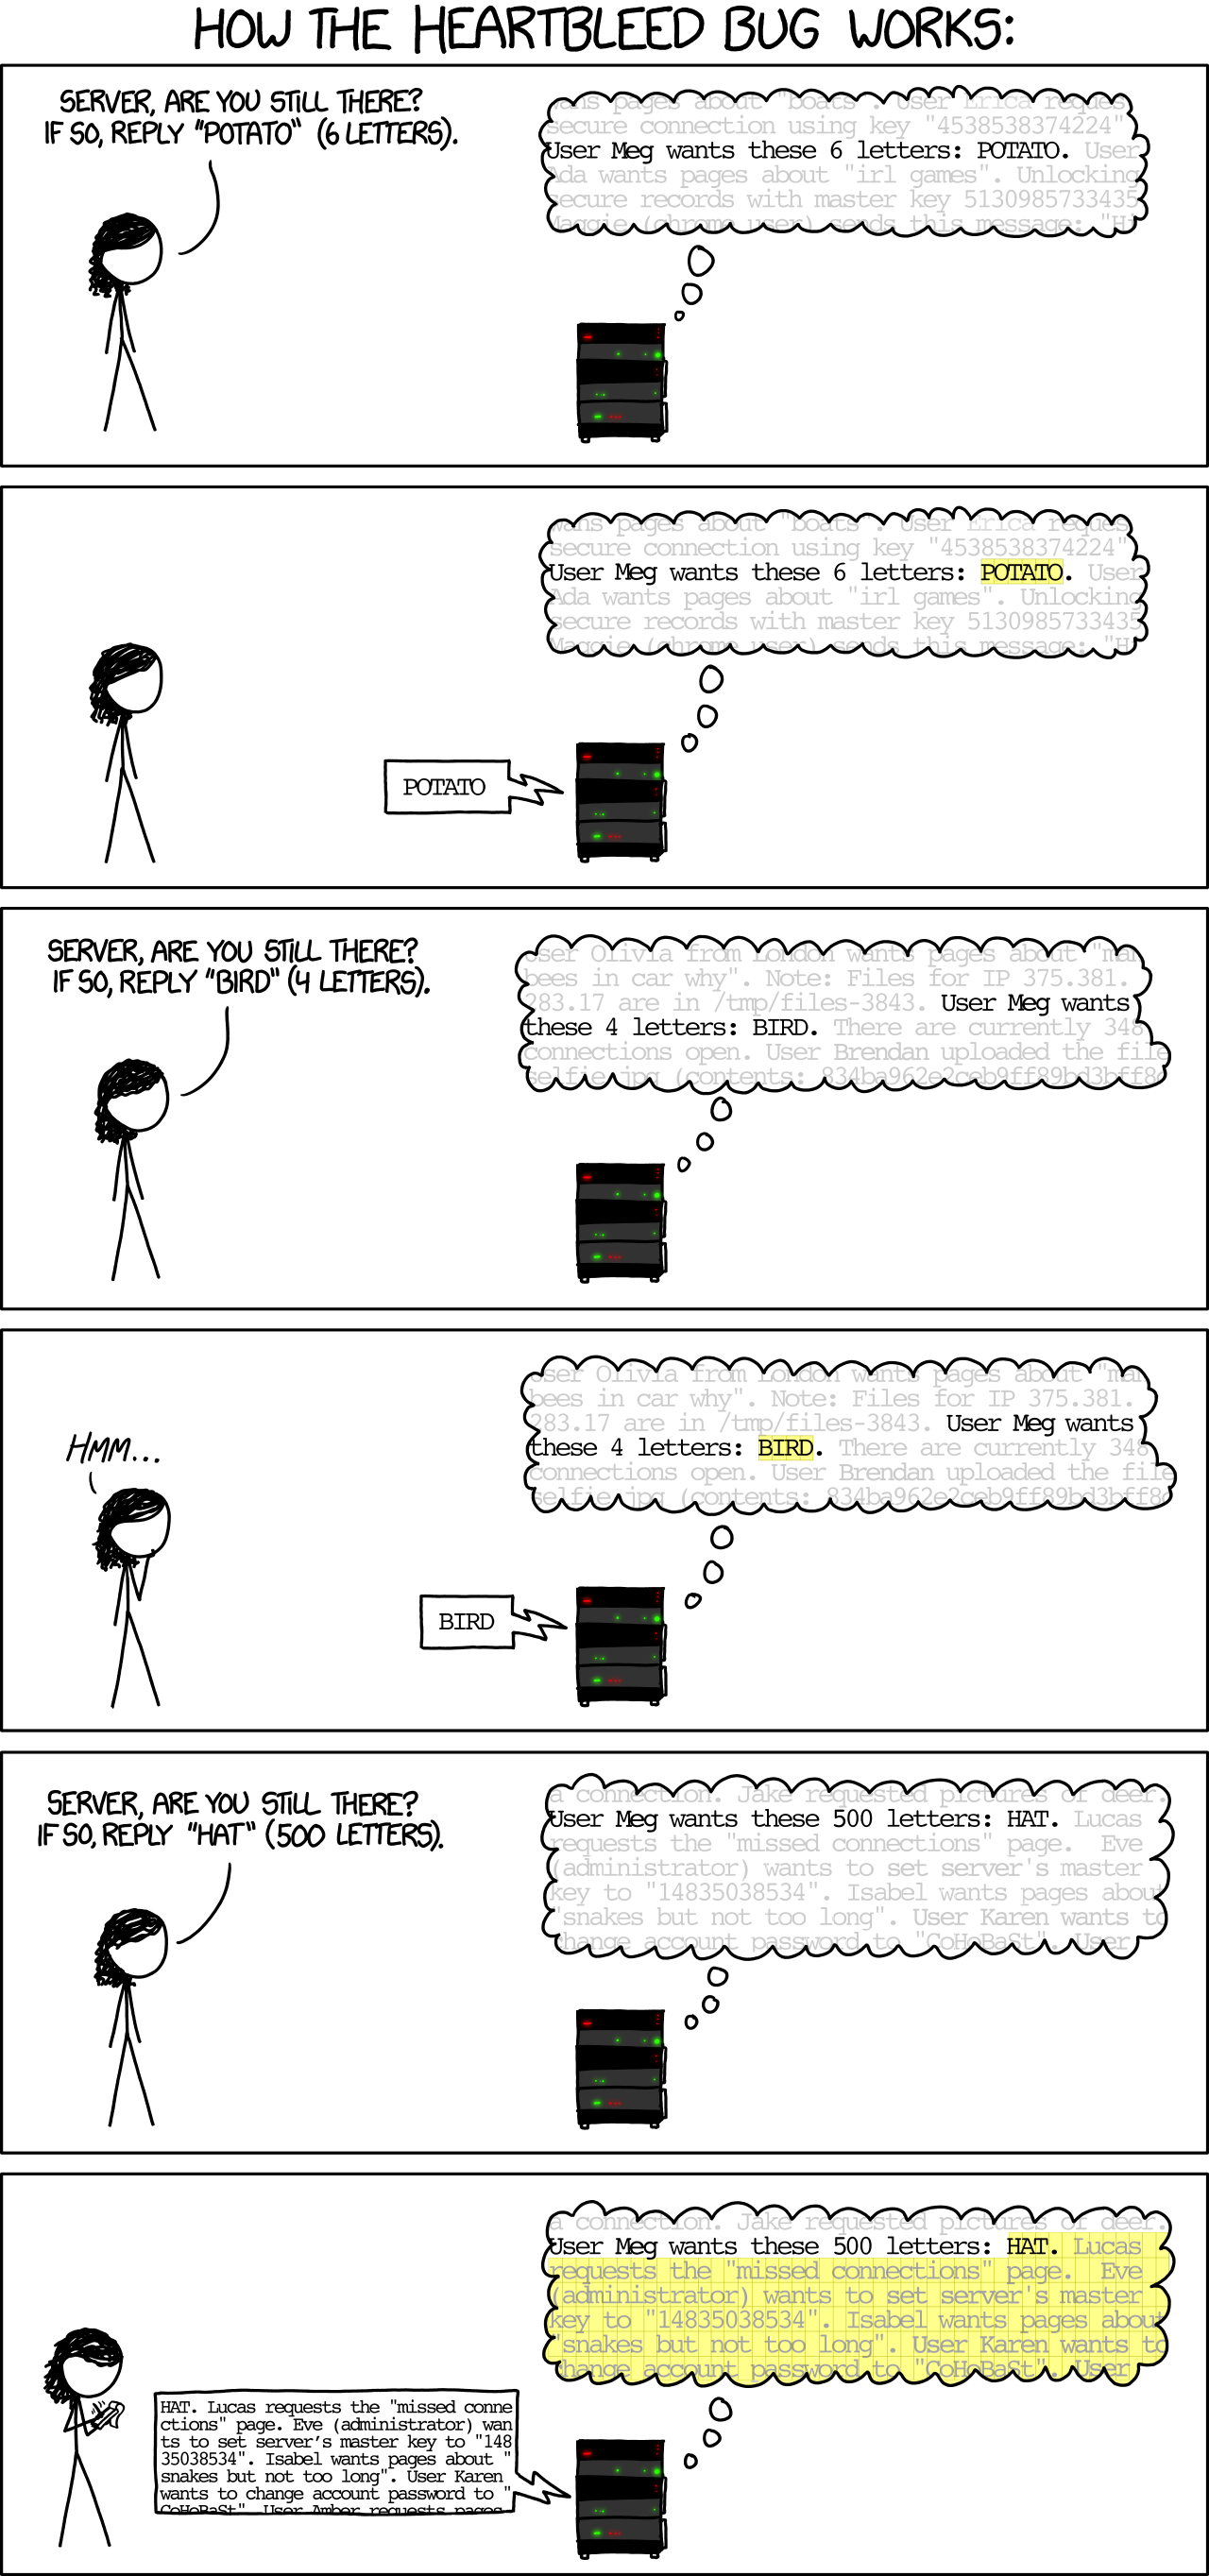
Heartbleed
De antwoordsnelheid van OpenSSL onthulde geheugeninhoud.
Heartbleed: uitgelegd
De briljante xkcd.com strip legt perfect uit hoe Heartbleed werkt.
Side-channel: bonus
Janet Jacksons Rhythm Nation heeft een officieel CVE-nummer.
Het nummer bevat frequenties die resoneren met de harde schijf van bepaalde oude laptops: afspelen volstaat om ze te laten crashen. Een echte, gedocumenteerde side-channel DoS-aanval.
2019 KNOB: Bluetooth op 1 byte
Key Negotiation of Bluetooth: een MitM-aanvaller dwingt de sleutelonderhandeling tussen twee toestellen naar beneden.
16 bytes
normale sleutelsterkte (128 bit)
1 byte
na de MitM-aanval (8 bit)
< 1 s
om die sleutel te bruteforcen
Bijna elk Bluetooth-toestel van vóór 2019 was kwetsbaar: telefoonskoptelefoonstoetsenbordenauto’s
Nov 2025 Whisper Leak: LLM-gesprekken lekken
Versleutelde ChatGPT-, Claude- en Gemini-gesprekken zijn toch niet privé.
Een LLM streamt z’n antwoord woord per woord
Grootte en timing van elk pakketje blijven zichtbaar, ook mét TLS
Een ML-classifier leidt uit die metadata het onderwerp af
92%
zekerheid in Microsofts proof-of-concept
Praat iemand over een “gevoelig onderwerp” (bv. money laundering)? Een passieve aanvaller (ISP, wifi, router) ziet het, zonder de encryptie te breken.
Bitsquatting: DNS-hijacking zonder hack
RAM-chips zijn niet perfect: heel af en toe flipt een bit spontaan.
microsoft.com staat in RAM als een reeks bytes
Eén bit flip → micrnsoft.com of licrosoft.com
Registreer die look-alike domeinen…
… en je krijgt gratis verkeer van gebruikers wiens RAM een foutje maakte. Zonder iets te hacken.
Dinaburg’s experiment (2011): honderdduizenden onterechte DNS-queries per dag.
Conclusie
CIA + McCumber
Het fundament. De kubus: niets vergeten, ook de mensen niet.

Social Engineering Toolkit (SET)
Open source toolkit in Kali Linux, om:
Integreert met Metasploit voor complexe aanvallen.