%%{init: {"theme": "base", "flowchart": {"useMaxWidth": true}} }%%
graph LR
    A("Prepare") --> B("Identify")
    B --> C("Contain")
    C --> D("Eradicate")
    D --> E("Recover")
    E --> F("Follow Up")
    F --> A

    style B fill:#e74c3c,stroke:#333,color:#fff
Cybersecurity Awareness
Cyberboswachters
Tim Dams
Deze cursus werd gemaakt met hulp van AI-assistentie. Sommige afbeeldingen zijn door AI gegenereerd.
Waarom awareness?
90%
van alle beveiligingsincidenten wordt veroorzaakt door menselijke fouten
klikken op een phishing-link zwak wachtwoord onveilig wifi-netwerk
Technische maatregelen alleen zijn niet voldoende.
Medewerkers moeten begrijpen waarom een maatregel bestaat en hoe ze die toepassen in hun dagelijkse werk.
Jouw rol als cybersecurity-professional
Je bent meer dan een technicus: je bent een bewustzijnsambassadeur.
Vertalen
Complexe technische risico’s omzetten naar begrijpelijke taal voor collega’s en management.
Signaleren
Potentiële risico’s identificeren. Afwijkingen en verdachte gebeurtenissen snel en duidelijk rapporteren.
De hele keten
Denk aan de McCumber kubus: de menselijke dimensie is even belangrijk als technologie en procedures.
Deel 1 Awareness-campagnes
Kort, terugkerend en afgestemd op het bedrijf.
Het doel van een campagne
Niet
“Je mag dit niet.”
Regels opleggen zonder uitleg.
Wel
“Hier is waarom dit gevaarlijk is.”
Inzicht geven in de risico’s en de gevolgen van bepaald gedrag.
Einddoel: autonome medewerkers
- Ze leggen zelf de link tussen gedrag en risico
- Ze kiezen bewust voor veilige werkmethoden
- Ze herkennen en melden nieuwe risico’s, ook in onbekende situaties
- Veilig handelen is een routine, geen verplichting
“Waarom moet ik …?”
Medewerkers moeten deze vragen zelf kunnen beantwoorden.
Geen publiek wifi?
Onversleuteld: aanvallers kunnen meekijken (sniffing).
Steeds MFA?
Is je wachtwoord gestolen, dan blijft je account toch veilig.
Laptop vergrendelen?
Anders kan een collega of bezoeker toegang krijgen.
Methoden die werken
- Micro-trainingen
- Kort en frequent: betere retentie, geen overload
- Phishing-simulaties
- Directe feedback op je eigen gedrag
- Gamification
- Quizzen en dashboards verhogen de motivatie
- Posters & nieuwsbrieven
- Visuele reminders in de werkomgeving
- Leiderschap
- Het management geeft het goede voorbeeld
Geen one size fits all: sluit aan bij de dagelijkse context van de medewerkers. Gratis bronnen: SANS Institute CISA GoPhish
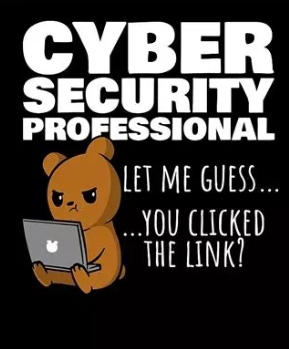
Less is more
Een awareness-poster hoeft geen ellenlange tekst te bevatten.
Grappige of uitdagende posters worden sneller opgemerkt én onthouden.
Gedragsverandering
Je bereikt ze niet door te straffen, maar door te motiveren en inspireren.
Gedragsverandering is vaak de moeilijkste uitdaging binnen cybersecurity.
Wat elke medewerker moet kennen
Wachtwoorden & toegang
Sterke, unieke wachtwoorden in een wachtwoordmanager. Altijd MFA aan.
Apparaatbeheer
Automatische updates, antivirus actief, laptop vergrendelen als je weggaat.
Documenten & netwerken
Geen onbekende USB-sticks of kabels, enkel vertrouwde wifi, regelmatig backups (fysiek én digitaal).
Blijf leren
Deel kennis actief binnen je team en blijf op de hoogte van nieuwe dreigingen.
Deel 2 Incident response
Incident response
Een goed incident response-plan minimaliseert schade en voorkomt herhaling.
De 6 stappen
1. Prepare
Procedures definiëren, medewerkers trainen, plan up-to-date houden.
2. Identify
Verdachte activiteiten herkennen en melden. Hier speelt awareness het meest.
3. Contain
Getroffen systemen isoleren, verdachte accounts blokkeren.
4. Eradicate
Het incident volledig verwijderen.
5. Recover
Systemen en data herstellen.
6. Follow Up
Oorzaak analyseren, processen verbeteren.
Een cyclus, geen rechte lijn
Vaak wordt het plan getoond als een lineaire sequentie.
Na de Follow Up moet er altijd informatie terugstromen naar de Prepare-fase. Zo leren we uit elk incident.
Meldcultuur
Awareness helpt vooral bij Identify: hoe sneller een incident herkend wordt, hoe kleiner vaak de schade.
- Duidelijke meldprocedures: wie meldt wat, aan wie, hoe snel?
- Meldkanalen zijn laagdrempelig en toegankelijk
- Niemand mag bang zijn om een incident te melden
Een complex incident response-plan dat niemand kent, is nutteloos.
Oefen het plan regelmatig en zorg dat medewerkers weten wat hun rol is. Het plan is een levend document, geen map in de kast.
Deel 3 Social engineering
De aanvaller heeft geen tools nodig, enkel een goed verhaal.
Technieken van de stropers
Pretexting
Doet zich voor als collega of IT-medewerker.
Tailgating
Loopt achter een medewerker een beveiligd gebied binnen.
Vishing
Voice phishing via de telefoon. AI imiteert stemmen steeds beter.
Baiting
Lokt met een USB-stick, gratis Spotify, … vol malware.
Quid pro quo
‘Voor wat hoort wat’: iets aanbieden in ruil voor gevoelige informatie.
Combinatie
Meestal gebruiken aanvallers meerdere technieken tegelijk.
Ontmaskeren met een challenge
- Twijfel? Stel een vraag die enkel de echte persoon kan beantwoorden
- Juist antwoord? Doe alsof het fout is: reverse social engineering
- Past de beller zijn antwoord aan? Dan heb je een aanvaller aan de lijn
- Toch legitiem? Excuses: een kleine prijs voor de veiligheid
Beller: “Uw bank is KBC.” Jij: “Neen hoor.” Beller: “Oh excuses, ik bedoelde Argenta.”
Phishing herkennen
- Afzender
- Vergelijk met eerdere communicatie of de website
- Links
- Hover zonder te klikken: waar leidt de link echt naartoe?
- Bijlagen
- Van onbekenden nooit openen zonder verificatie
- Urgentie
- “Onmiddellijk actie vereist!” is een klassiek manipulatiemiddel
- Gevoelige info
- Een vraag via mail of telefoon is bijna altijd verdacht
- Twijfel
- Bel terug via een gekend nummer, niet via het nummer in de mail
Bij twijfel: niet klikken.
Melden is altijd beter dan niets doen, ook als het uiteindelijk vals alarm blijkt.
Conclusie
- 90% van de incidenten is menselijk: awareness is een noodzaak
- Goede campagnes leggen uit waarom, niet alleen wat
- Varieer: trainingen, simulaties, gamification, posters
- Een incident response-plan werkt alleen als medewerkers het kennen
- Social engineering herken je door te challengen en te verifiëren
- Cybersecurity is een gedeelde verantwoordelijkheid, van de IT-afdeling tot de receptionist